
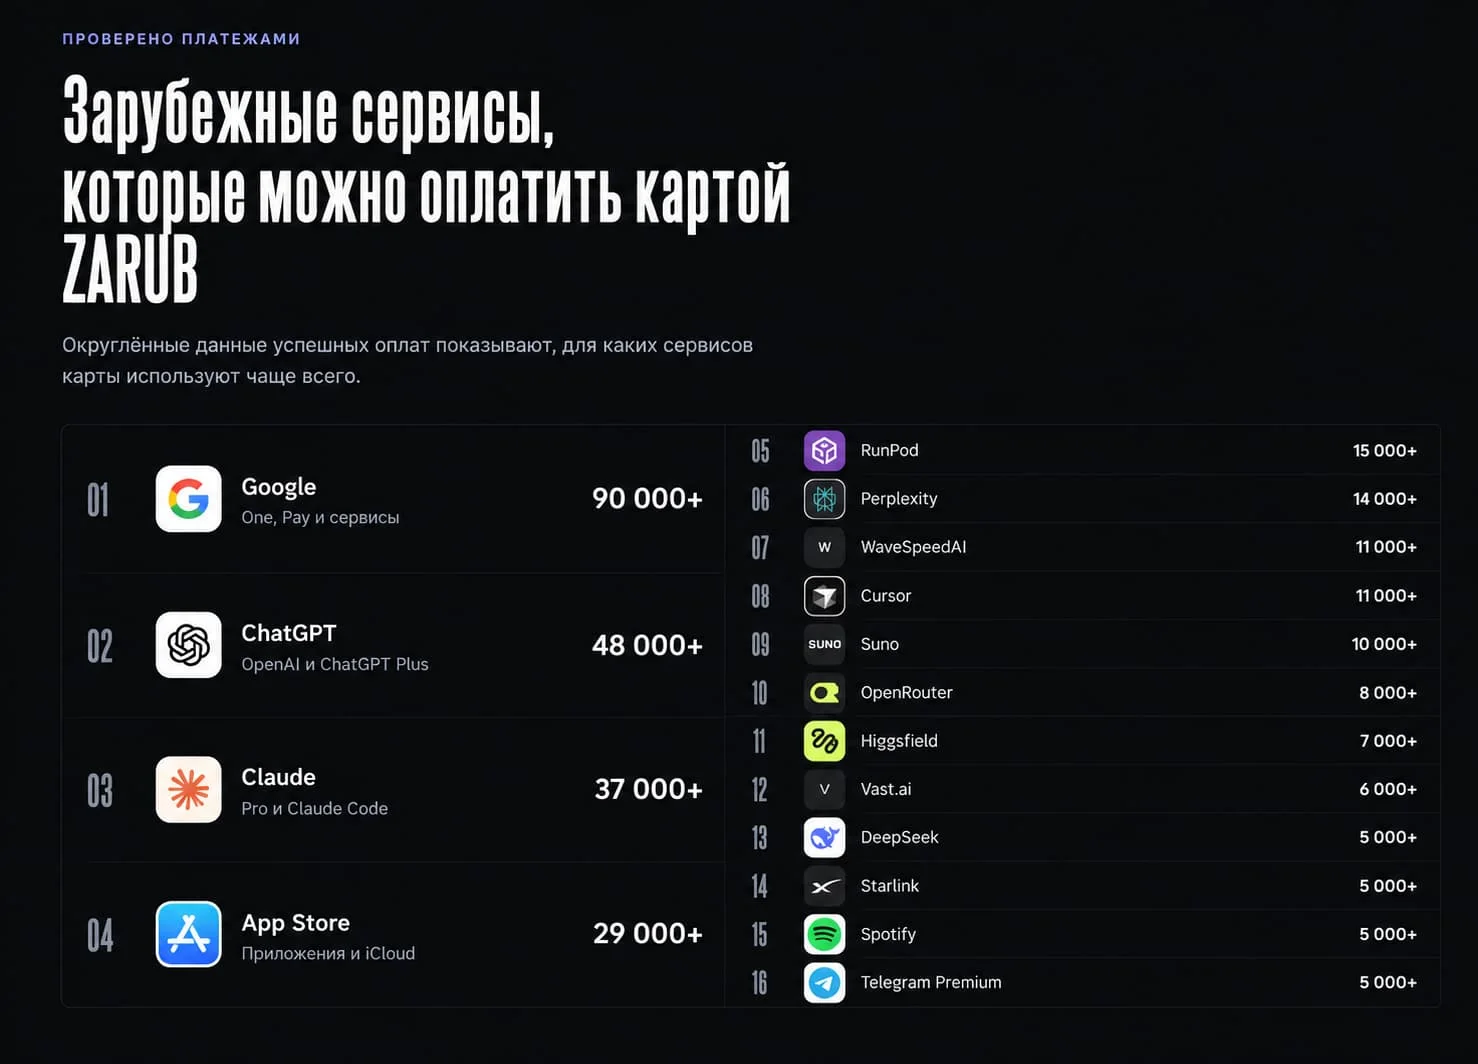
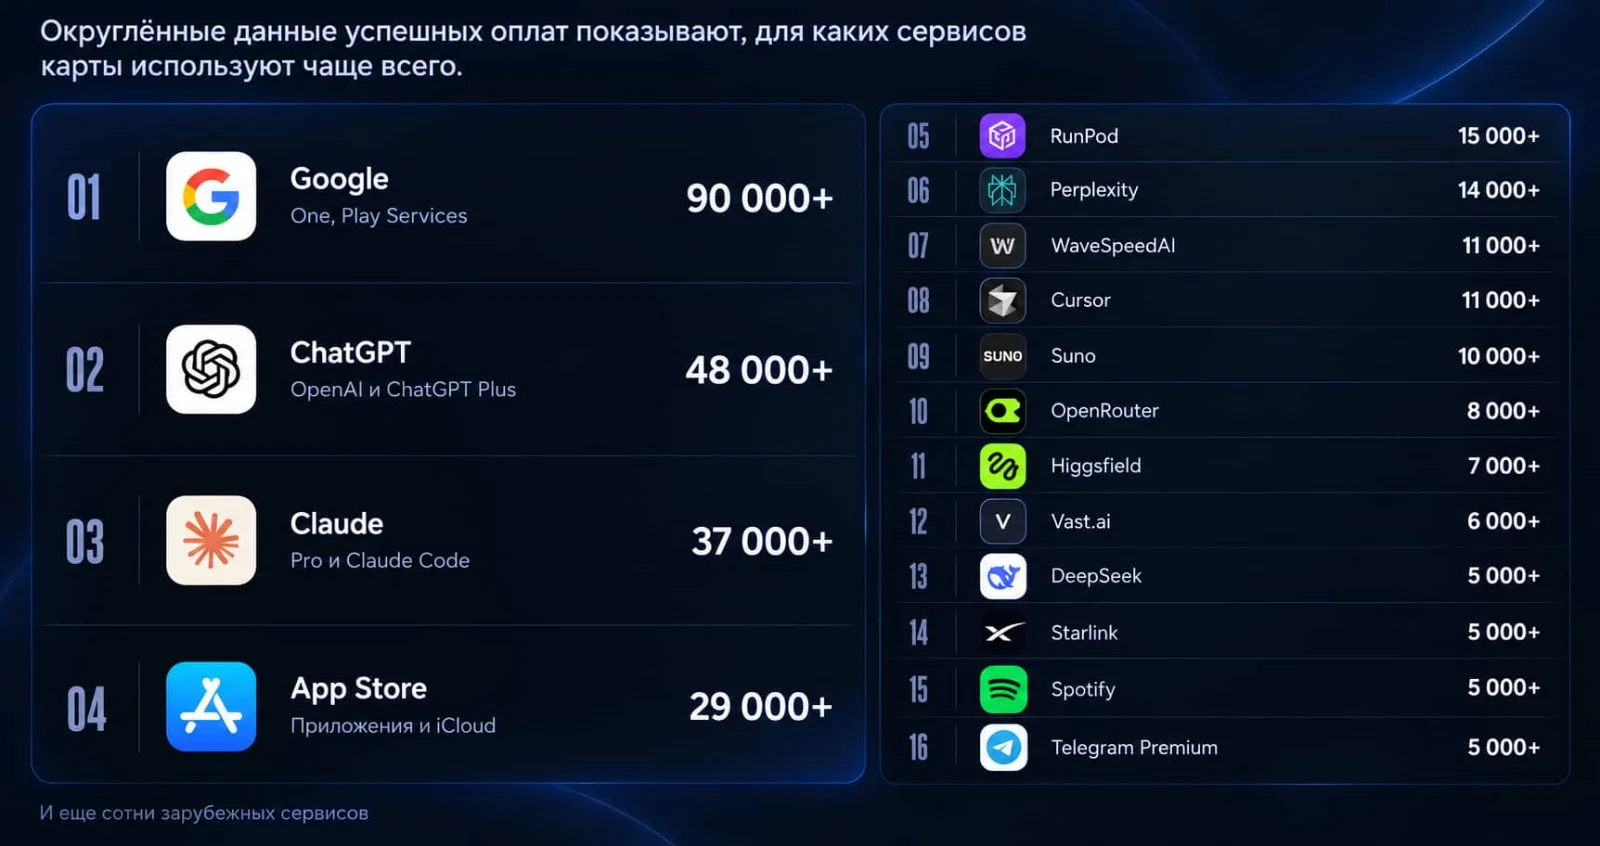
U카드 업체들은 AI 서비스 구독료 결제에 사용할 수 있는 카드를 공개적으로 홍보하고 있습니다. 홍콩의 DogPay는 USDT로 충전하는 카드의 활용 사례 중 하나로 AI 구독 지원을 제시합니다. 또 다른 업체는 러시아 고객을 대상으로 자사 카드가 이미 ChatGPT 결제 48,000건과 Claude 구독 37,000건에 사용됐다고 홍보합니다. 아래 그림과 같이 (ChatGPT 및 Claude Code 결제 수단 홍보 사례. 출처: zarub.io, 접속일: 2026년 10월 13일.) 이 수치는 모두 Zarub가 자체 집계한 것입니다.
OpenAI와 Claude는 중국과 러시아에서 서비스를 제공하지 않습니다. U카드 서비스 제공업체와 그 배후의 BIN 스폰서 입장에서는 이것이 U카드 컴플라이언스 문제로 이어집니다. 유럽연합은 러시아에 제재를 부과해 러시아 국민을 대상으로 한 일부 암호자산 지갑, 계정 및 수탁 서비스 제공을 제한하고 있습니다. 중국 인민은행도 중국 내 암호화폐 거래를 불법으로 규정하는 행정 정책을 발표했습니다. The Economist는 2026년 9월 29일 「AI 열풍 속의 새로운 암호화폐 사기」라는 기사를 게재하면서 Crystal Intelligence가 4월 발표한 암호화폐 카드 보고서를 인용했습니다. 해당 보고서는 U카드 제공업체의 약 70%가 취약한 KYC 심사 체계를 갖고 있으며, 일부 업체는 실질적인 심사조차 하지 않는다고 지적했습니다.
U카드는 AI 기업의 접근 제한을 어떻게 우회하는가
다른 국가에서 발급된 U카드는 러시아나 중국 사용자가 해외 AI 기업에 결제할 수 있도록 해줄 수 있습니다. 그러나 카드만으로는 해당 서비스의 계정을 만들 수 없습니다. 핵심 문제는 두 가지입니다.
첫째는 계정입니다. 서비스 제공업체는 지원하지 않는 지역의 접근을 차단하고 신원 확인을 실시합니다. Anthropic은 신원 확인에 실패할 경우 중국과 러시아를 포함한 미지원 지역에서 생성된 계정을 차단할 수 있다고 밝히고 있습니다.
둘째는 결제입니다. 카드 자체가 마주하는 또 다른 장애물입니다. 2022년 3월 주요 국제 카드 네트워크들은 러시아에서의 사업을 중단했습니다. 이후 러시아 은행이 발급한 카드는 해외에서 일반적으로 사용할 수 없게 됐습니다. 반면 중국에서 발급된 카드는 결제 시스템상 중국 발급 카드라는 사실이 드러납니다.
다른 국가나 지역에서 발급된 카드를 이용하면 이러한 두 가지 제한을 우회할 수 있습니다. 일부 서비스는 USDT나 USDC 같은 암호화폐를 사용합니다. 현지 통화를 받는 서비스도 있지만 구체적인 환전 방식은 밝히지 않습니다.
가맹점은 일반적으로 BIN, 발급은행, 청구지 주소를 이용해 고객의 위치를 판단합니다. 그러나 이런 카드에서는 해당 정보가 사용자의 실제 위치가 아니라 카드 발급 국가를 가리키게 됩니다.
U카드 업체들은 어떤 AI 상품의 구독 결제를 홍보하고 있는가
DogPay: 홍콩의 USDT 충전 카드
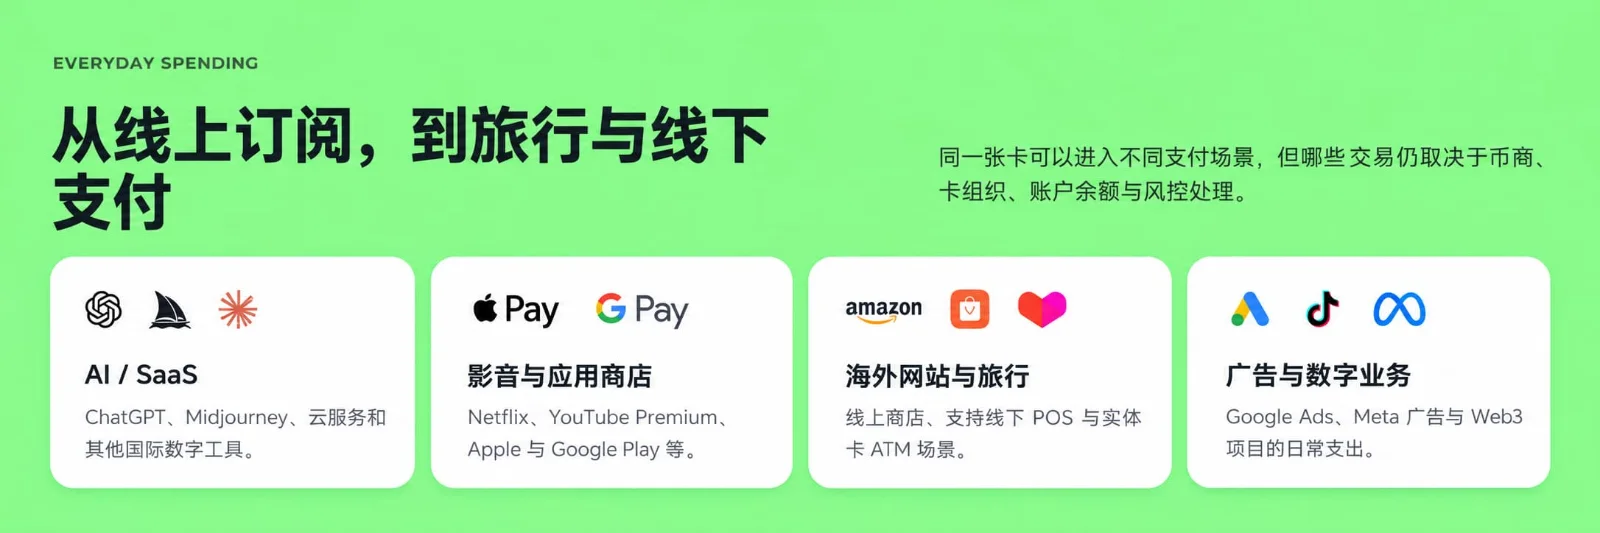
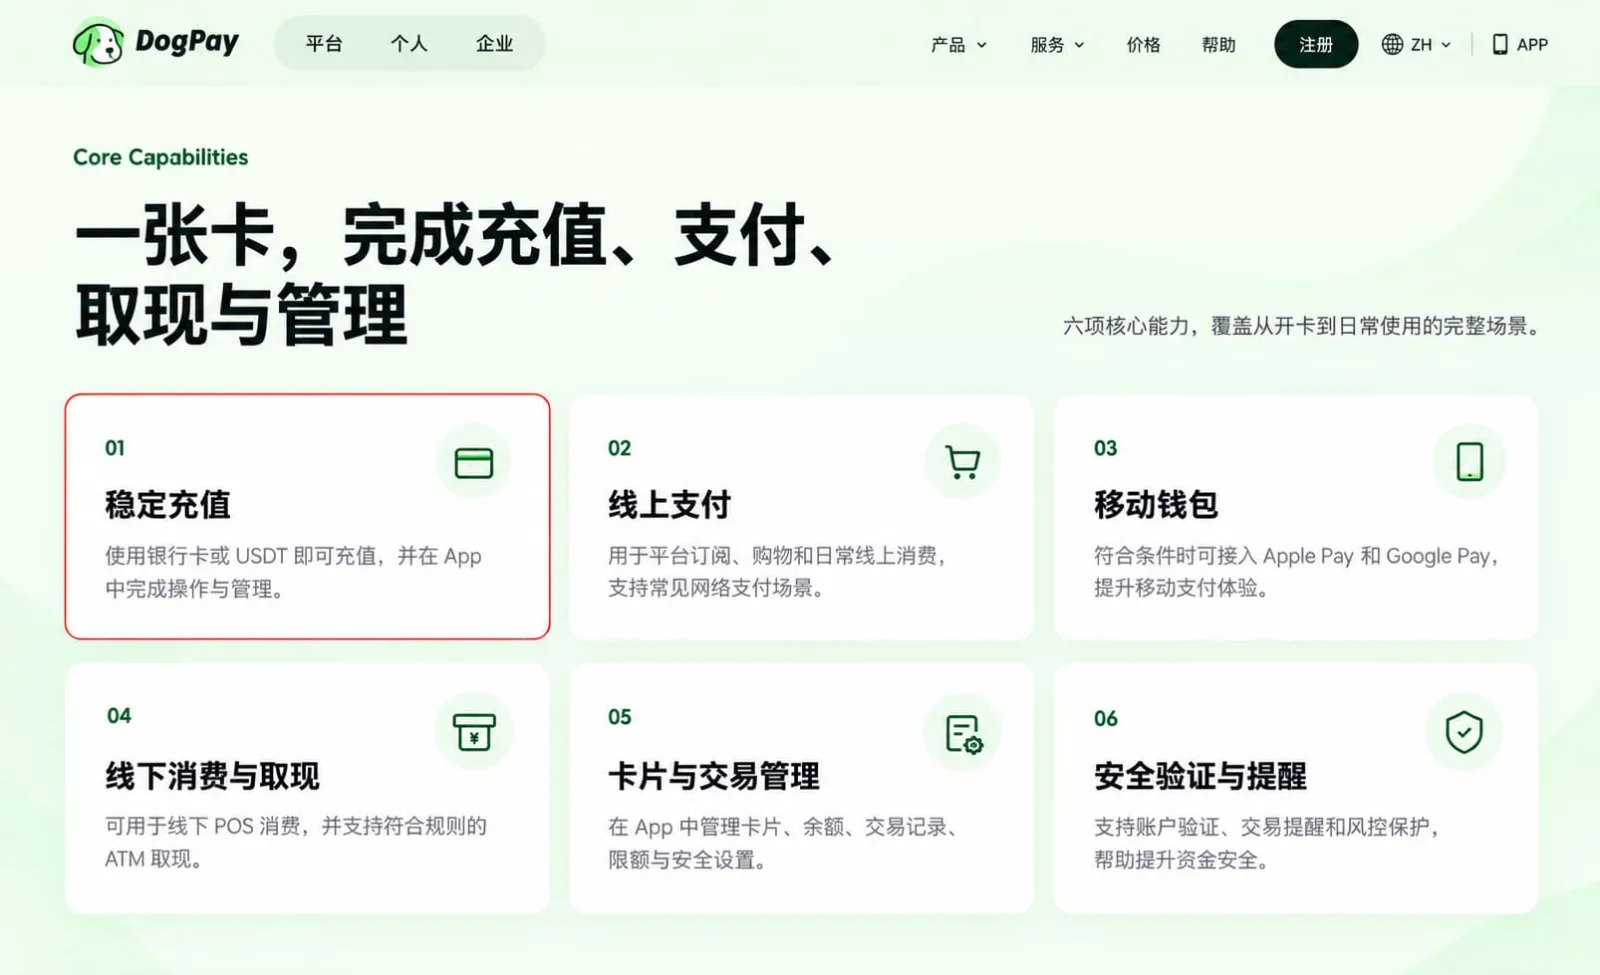
DogPay는 ChatGPT와 Midjourney를 언급하며 “AI 구독 결제”를 국경 간 전자상거래 및 다중통화 계정과 함께 주요 활용 사례 중 하나로 소개합니다. 공식 페이지에 따르면 USDT 네트워크를 통해 자금을 입금한 뒤 앱 안에서 환전해 카드에 충전합니다. 또한 고객이 KYC 인증을 완료해야 한다고 명시하고 있습니다.
Zarub: 러시아 사용자를 위한 루블 충전
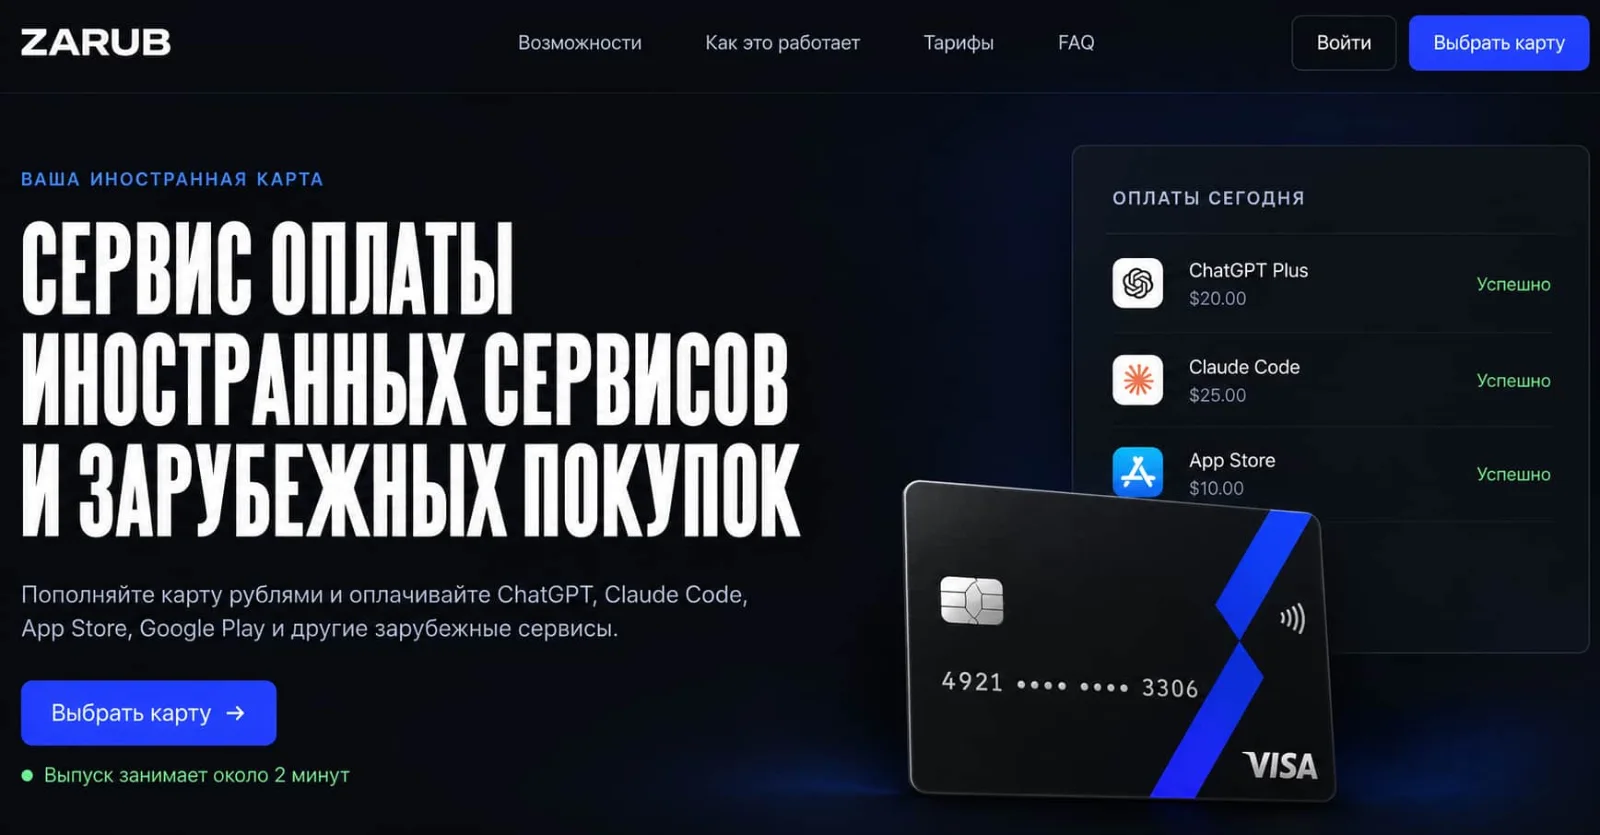
zarub.io는 Zarub의 공식 웹사이트입니다. 러시아어 사이트는 이 서비스를 “해외 서비스 및 해외 구매를 위한 결제 서비스”라고 설명합니다. 홈페이지에서는 사용자에게 “카드를 루블로 충전하세요”라고 안내하며, ChatGPT, Claude, App Store, Google Play 등 해외 서비스 결제에 사용할 수 있다고 홍보합니다. 옆에는 결제 성공으로 표시된 사례도 제시돼 있습니다. (접속일: 2026년 10월 13일)
Zarub 플랫폼에서 Google 관련 결제는 90,000건을 넘어 1위를 차지하며 ChatGPT와 Claude보다 많습니다. 순위에는 GPU 임대 플랫폼 RunPod가 15,000건 이상, Vast.ai가 6,000건 이상 포함돼 있습니다. 이는 일부 사용자가 단순한 대화형 서비스가 아니라 컴퓨팅 자원 자체를 구매하고 있다는 점을 보여줍니다.
Zarub의 공식 웹사이트에서는 암호화폐를 언급하지 않습니다. 사용자는 러시아 은행을 통해 운영되는 신속결제시스템(SBP)을 이용해 루블로 충전한 뒤, 해외에서 발급된 카드를 이용해 외화로 결제합니다. 계정 잔액이 충분하면 구독이 자동 갱신되므로 일회성 고객이 아니라 지속적인 고객 관계가 형성됩니다.
왜 이것이 카드 발급기관과 가상자산 서비스 제공업체의 컴플라이언스 문제가 되는가
위험은 구매 대상 업종 자체가 아니라 프로그램의 구조에 있습니다. 시장 포지셔닝, 서비스 대상, 자금 출처가 핵심입니다. 러시아와 중국에는 서로 다른 정책이 적용됩니다.
중국: 국내법
중국은 미국의 제재 대상이 아닙니다. 핵심 문제는 중국 자체의 국내법입니다. 2021년 9월 중국 인민은행은 중국 본토에서 암호화폐 거래를 불법으로 규정했으며, 해외 플랫폼이 중국 본토 주민에게 온라인 서비스를 제공하는 행위도 여기에 포함했습니다. 따라서 USDT를 자금원으로 사용하면서 중국 본토 주민을 대상으로 하는 암호화폐 카드 프로그램은 해당 프로그램이 어느 국가에서 어떤 라이선스를 보유하고 있는지와 무관하게 중국 법률과 충돌합니다.
이와 같은 카드 프로그램을 발급하거나 후원하거나 심사하는 주체는 다음과 같은 문제를 검토해야 합니다.
해당 프로그램이 사용자의 자국에서는 이용할 수 없는 서비스를 제공한다는 점을 판매 포인트로 홍보하고 있는가?
중국 본토 또는 러시아 주민의 가입을 허용하는가? KYC 절차에서 고객의 거주지나 신원 정보를 확보하는가?
자금 출처 확인 외에 카드 소지자에 대한 제재 명단 스크리닝도 실시하는가?
카드 소지자의 실제 위치는 카드 발급 국가와 어떻게 다른가?
카드의 자금 출처는 무엇인가? 어떤 자산이 사용되며 어떤 지갑, 거래소 또는 은행에서 자금이 유입되는가?
동일한 개인이나 조직이 대량의 카드를 개설하고 있는가?
이 질문에 대한 답은 중요합니다. 지갑에 자금을 넣는 사람, 카드 소지자, AI 계정을 사용하는 사람이 서로 다른 사람일 수 있기 때문입니다.
러시아: EU 가상자산 서비스 제공업체가 직면하는 직접적인 문제
가장 명확한 규정은 유럽에서 나옵니다. 2022년 10월 이후 EU 제재는 금액과 관계없이 러시아 국민과 거주자를 대상으로 하는 일부 암호자산 지갑, 계정 및 수탁 서비스 제공을 제한하고 있습니다. 이러한 제한 대상 고객을 상대하는 EU 내 U카드 프로그램은 해당 규정을 준수해야 합니다.
다른 지역의 발급기관과 BIN 스폰서에게 핵심은 자금 출처입니다. 러시아의 국가 결제 시스템은 국내 금융 인프라이므로 루블 충전은 결국 러시아 은행을 거치게 됩니다. 러시아의 여러 대형 은행은 미국의 제재 대상입니다. 그렇다고 서방 애플리케이션을 이용하는 러시아 사용자가 모두 제재 대상이라는 뜻은 아닙니다. 실제 위험은 결제 체인에 참여하는 각 주체에 있습니다.
AI 구독 서비스가 카드 발급기관에 중요한 이유
대규모 접근은 결제 시스템에 흔적을 남기며, 카드 발급기관은 그 흔적을 볼 수 있는 몇 안 되는 주체입니다. 현대의 결제 시스템에서는 가맹점이 발급기관이 보유한 모든 사용자 정보를 받지 않으며, 최종적으로 전달받는 것은 사실상 승인 또는 거절 여부입니다. Anthropic이 발표한 보고서는 이것이 왜 중요한지를 보여줍니다. 해당 사례들은 여러 국가의 AI 연구기관이 Claude 모델을 대상으로 증류를 수행한 활동을 다루고 있으며, Anthropic은 이를 악용 또는 적대적 활동의 한 형태로 보고 있습니다. 다만 이 보고서들은 가상자산 서비스나 카드 프로그램을 언급하지 않습니다.
2026년 2월 23일 Anthropic은 중국의 세 AI 연구기관인 DeepSeek, Moonshot AI(Kimi), MiniMax가 약 24,000개의 허위 계정과 1,600만 회가 넘는 상호작용을 통해 Claude의 역량을 추출해 자사 모델을 훈련하는 데 사용했다고 밝혔습니다. 이는 Anthropic의 조사 결과와 주장입니다. 여기서 “상호작용”은 모델에 하나의 지시를 보내고 그에 대한 답변을 받는 과정을 의미합니다. Anthropic에 따르면 이 연구기관들은 해당 답변을 자사 모델 훈련에 활용했으며, 이러한 기법을 “증류”라고 합니다.
증류는 표준적인 머신러닝 기법입니다. Anthropic이 문제 삼는 것은 이용약관과 지역 제한을 위반하면서 허위 계정을 통해 이 방법을 대규모로 사용한 점입니다. Anthropic은 2026년 9월 위협 보고서에서도 중국에 위치한 다른 연구기관들을 지목했습니다. TechCrunch 보도에 따르면 Anthropic은 가장 큰 규모의 공격 활동이 Alibaba와 관련돼 있다고 판단했으며, 3,500개가 넘는 계정과 약 1억5,100만 회의 상호작용이 포함됐다고 밝혔습니다.
Anthropic은 이들이 어떻게 접근 권한을 확보했는지 설명했습니다.
중개업자가 Claude 계정 token을 재판매한다.
허위 신원과 도난 신용카드를 이용해 API 키를 불법으로 확보한다.
해외 페이퍼컴퍼니를 통해 프록시 구조를 구축한다.
운영 과정에서 결제 수단을 공유한다.
이 보고서들에는 U카드가 언급되지 않습니다. 하나의 프로그램이 한 고객에게 여러 개의 카드 번호를 제공하거나 동일한 지갑에서 여러 장의 카드에 자금을 충전한다면, 가맹점은 이를 알지 못할 수 있습니다. 하지만 카드 발급기관은 확인할 수 있습니다.
온체인 분석으로 U카드의 어떤 결제 정보를 확인할 수 있는가
온체인 분석을 통해 카드의 자금 출처를 파악할 수 있습니다. 이는 카드 발급기관과 프로그램 스폰서가 책임 있게 확인해야 할 정보입니다. 암호화폐 프로젝트에서는 결제 이전의 자금 흐름이 온체인에서 발생하며, 그 증거도 블록체인에 남습니다. 사용자 지갑 → 암호화폐 전송 → 카드 서비스 충전 주소 → [오프체인 카드 잔액 및 결제] → 가맹점. 온체인 분석 도구를 이용하면 300개가 넘는 블록체인에서 자금 흐름을 추적하고, 카드 프로그램의 입금 주소에서 자금의 원천까지 거슬러 올라갈 수 있습니다. 118,000개가 넘는 귀속 확인 엔터티를 활용하면 어떤 거래소와 서비스 제공업체가 해당 프로그램으로 자금을 보내는지, Garantex와 같은 제재 대상 기관과 관련된 노출이 존재하는지, 그리고 소수의 출처에서 대규모 자금이 유입되는지를 확인할 수 있습니다.
온체인 증거에는 명확한 한계가 있습니다. 암호화폐가 카드 잔액으로 전환된 이후 실제 소비는 카드 네트워크를 통해 오프체인에서 처리됩니다. 따라서 온체인 데이터만으로는 어떤 구체적인 가맹점에서 결제가 발생했는지 확인할 수 없습니다. 카드 거래 데이터와 계정 정보를 함께 결합해야 자금 흐름을 보다 완전하게 파악할 수 있습니다.