
Visa나 Mastercard 로고가 표시된 가상자산 결제카드 한 장에도 법적으로 독립된 여러 회사가 관여할 수 있다. 이용자는 특정 플랫폼에서 카드를 신청하고 USDT나 USDC를 입금한 뒤 카드로 결제한다. 하지만 앱을 운영하는 회사가 반드시 실제 카드 발급 금융기관인 것은 아니다. 이용자가 입금한 디지털 자산이나 자금을 직접 보관하는 회사가 아닐 수도 있다.
일부 가상자산 카드 브랜드는 상품 설계, 고객 지원, 이용자 확보를 담당한다. 카드 발급은 인가받은 금융기관이 맡고, 거래 승인과 청산 처리는 전문 프로세싱 업체가 수행한다. 디지털 자산은 거래소나 전문 수탁기관, 또는 이용자가 직접 관리하는 온체인 지갑에 보관될 수 있다.
일상적인 카드 결제가 정상적으로 이루어질 때는 이러한 차이가 잘 드러나지 않는다. 그러나 계좌가 동결되거나 출금이 제한되고, 카드 발급 제휴가 종료되거나 플랫폼이 운영을 중단하면 상황이 달라진다. 이용자는 금융서비스 계약을 실제로 어느 회사와 체결했는지, 카드 거래는 누가 처리하는지, 계좌 자산에 대한 통제권은 누구에게 있는지, 분쟁이 발생하면 어디에 청구해야 하는지를 알아야 한다.
가상자산 결제카드의 구조를 확인할 때 브랜드 인지도, Visa 네트워크 지원 여부, 공식 웹사이트에 표시된 금융 라이선스만 살펴보는 것으로는 충분하지 않다. 더 신뢰할 수 있는 방법은 카드회원 계약서와 금융당국 등록정보, 자금 흐름을 차례로 확인해 각 단계의 법적 책임 주체를 특정하는 것이다.
1. 카드 뒤에 있는 법적 주체부터 확인한다
전통적인 은행이 발급하는 직불카드는 은행 브랜드와 카드 발급기관, 예금계좌 제공기관이 같은 경우가 많다. 따라서 책임 관계를 비교적 쉽게 파악할 수 있다.
가상자산 결제카드는 사업 구조가 훨씬 다양하다. 특히 비은행 핀테크 기업이 제공하는 상품은 여러 기관이 카드 발급과 자금 관련 서비스를 나누어 맡는 경우가 많다.
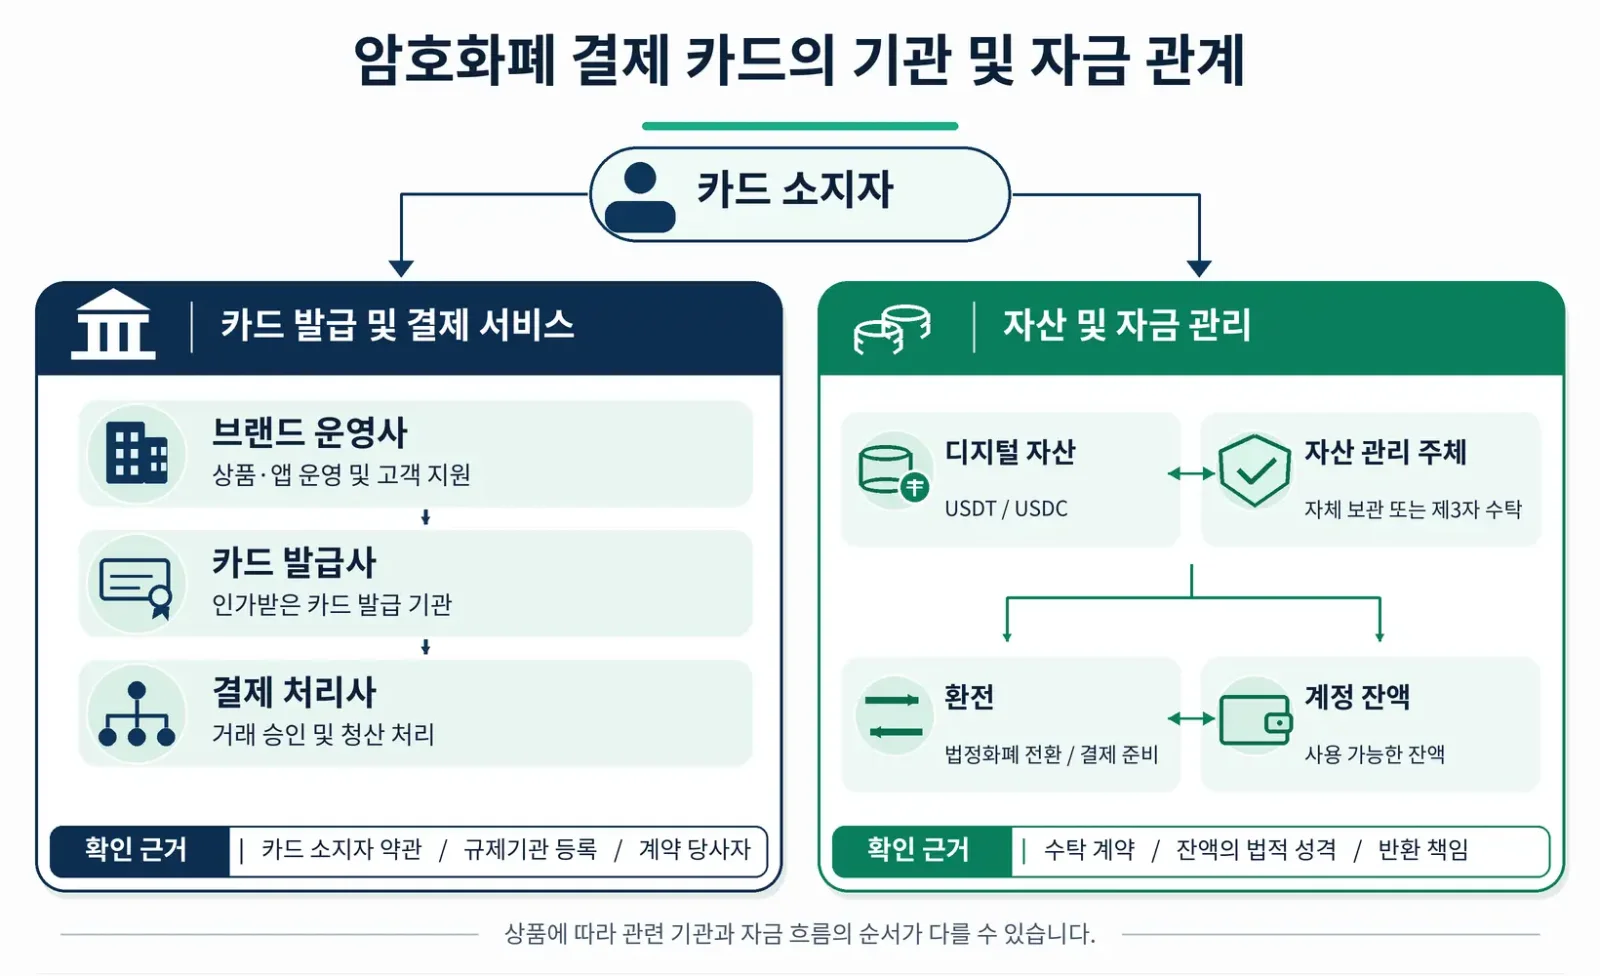
비은행 브랜드가 제공하는 가상자산 결제카드의 일반적인 역할 분담은 다음과 같다.
기관 또는 역할 | 주요 업무 | 확인할 사항 |
|---|---|---|
브랜드 운영사 | 앱 운영, 상품 설계, 이용자 확보, 고객 지원 | 법인 등록명, 금융서비스 계약의 직접 당사자인지 여부 |
카드 발급기관 (Card Issuer) | 카드 발급 및 계약에 따른 결제서비스 제공 | 실제 발급 법인, 감독당국 등록번호, 적용 지역 |
BIN Sponsor | 카드 프로그램의 BIN 및 카드 네트워크 접속 체계 제공 | 카드 발급과 네트워크 관련 책임을 지는 기관 |
프로그램 관리자 (Program Manager) | 카드 프로그램 운영 및 조정 | 카드회원에 대한 구체적인 계약상 의무 |
발급사 프로세서 (Issuer Processor) | 거래 승인, 거래 처리 및 카드 시스템 | 기술 서비스만 제공하는지 여부 |
자산 수탁기관 또는 계좌 서비스 제공기관 | 디지털 자산, 전자화폐, 법정통화 잔액 관리 | 자산 통제권, 반환 의무, 고객자금 보호체계 |
Visa는 파트너 유형별 역할 안내에서 BIN Sponsor, Issuer Processor, Program Manager를 서로 다른 역할로 구분하고 있다.
한 회사가 여러 역할을 동시에 수행할 수도 있고, 국가마다 다른 제휴사와 사업을 운영할 수도 있다. 동일한 브랜드가 유럽에서 발급하는 카드와 다른 지역에서 제공하는 동명의 카드는 실제 발급기관이나 자금 관리 구조가 다를 수 있다.
가장 혼동하기 쉬운 부분은 카드 발급기관과 자금 수탁기관의 차이다.
카드 발급기관은 카드 발급과 관련 결제서비스에 대한 책임을 진다. 그러나 이용자가 카드 충전을 위해 입금한 가상자산은 별도 회사가 수탁·보관할 수 있다.
2. 카드회원 계약서에서 금융당국 등록정보까지 확인한다
카드 발급기관을 확인할 때 가장 직접적인 근거는 일반적으로 Cardholder Agreement, 즉 카드회원 계약서다.
비은행 브랜드가 출시한 카드라면 계약서에 브랜드 이름이 표시되지 않을 수도 있다. 계약서를 제공하는 주체가 제휴 은행이나 전자화폐기관 또는 법적으로 카드 발급 자격을 갖춘 다른 법인일 수 있기 때문이다.
이용자는 플랫폼 공식 웹사이트, 카드 신청 과정, 앱의 법률 문서 메뉴에서 다음 항목을 찾아볼 수 있다.
Cardholder Agreement 또는 Card Terms
Terms and Conditions
Issued by, Card Issuer
Electronic Money Terms
Card Program Terms
Safeguarding 또는 Custody Disclosure
먼저 계약서 첫 페이지나 법적 고지에 기재된 발급기관의 이름을 확인해야 한다. 정식 법인명, 등록 주소, 감독당국 등록번호를 살펴보고 해당 기관이 이용자의 거주 국가나 지역에 적용되는 카드 프로그램을 담당하는지도 확인한다.
법적 주체를 파악한 다음에는 감독당국의 원본 등록자료를 조회한다.
영국: FCA Firm Checker 또는 Financial Services Register에서 정식 법인명이나 Firm Reference Number(FRN)로 검색한다. 인가·등록 상태, 허용된 업무 범위, 과거 감독조치, 관련 제한사항을 확인할 수 있다. 전자화폐기관 인가와 가상자산 사업에 대한 자금세탁방지 목적의 등록은 서로 다른 자격이다. 후자만으로 카드 발급 권한이나 은행 예금 수취 권한이 있다는 사실을 입증할 수는 없다.
유럽경제지역: 먼저 유럽은행감독청(EBA)의 지급기관·전자화폐기관 등록부를 확인한 뒤 해당 국가의 관할 감독기관이 보유한 원본 기록과 대조한다. EU의 MiCA 규정에 따른 가상자산서비스제공자(CASP) 인가 여부는 ESMA의 MiCA 관련 페이지와 관련 국가 등록부에서 확인해야 한다. CASP 인가와 카드 발급 및 전자화폐 업무에 관한 인가는 서로 다른 규제 영역에 속한다.
미국: 계약서에 은행이 명시되어 있다면 FDIC의 BankFind Suite에서 은행의 신원과 예금보험 가입 자격을 확인할 수 있다. 다만 그 은행이 실제로 해당 카드 상품에 서비스를 제공한다는 사실은 카드회원 계약서에서 별도로 확인해야 한다.
등록정보를 확인한 뒤에도 세 가지 질문이 남는다. 등록된 법인과 계약 당사자가 같은 법적 주체인가? 인가 범위에 해당 업무가 포함되는가? 이용자의 거주 지역에 그 상품이 제공되는가? 같은 기업집단의 다른 회사가 라이선스를 보유하고 있거나, 과거에 인가를 받았거나, 다른 지역에서 상품을 이용할 수 있다는 사실만으로는 이 질문들에 답할 수 없다.
이용자 거주 지역에 적용되는 카드회원 계약서를 찾을 수 없다면, 실제 발급기관과 계약 적용 여부에 중대한 정보 공백이 있는 것이다.
3. Gnosis Pay: 카드 발급 자격, 감독 기록, 온체인 자산은 별도로 조사해야 한다
Gnosis Pay의 기존 개인용 카드 프로그램은 기관별 역할이 명확히 구분된 사례다.
Gnosis Pay가 2026년 9월 21일 발표한 공식 통지에 따르면, 기존 개인용 카드는 Monavate 관련 법인들이 발급했으며 Gnosis Pay는 기술 서비스 제공업체와 카드 프로그램 관리자 역할을 담당했다.
구체적으로는 다음과 같다.
영국 및 해당하는 유럽경제지역 외 국가의 카드회원에게 적용된 발급기관은 Monavate Ltd로, 영국 금융감독청(FCA) 등록번호는 901097이다.
유럽경제지역 카드회원에게 적용된 발급기관은 UAB Monavate이며, 리투아니아 중앙은행의 감독을 받고 인가번호 LB002139를 보유했다.
Gnosis Pay는 카드 관리 플랫폼을 제공하고 자체 앱과 제휴사 연동을 통해 관련 서비스를 운영했다.
이러한 기관 관계는 웹사이트의 로고를 보고 추정한 내용이 아니다. Gnosis Pay가 카드 서비스 종료 공식 통지에서 공개한 계약 구조에 근거한다.
원문 자료: 2026년 9월 21일 Gnosis Pay 공식 통지
두 Monavate 법인의 감독상 지위도 공식 등록자료에서 검증할 수 있다.
UAB Monavate는 리투아니아 중앙은행 공식 등록부에 전자화폐기관으로 등재되어 있다. 인가번호는 LB002139이며, 인가 효력 발생일은 2022년 3월 31일이다.
영국의 Monavate Ltd는 FCA 등록번호 901097을 사용해 영국 금융서비스 등록부에서 조회할 수 있다. 회사 공식 웹사이트에도 해당 법인과 규제 관련 정보가 공개되어 있다.
이 사례에서 특히 중요한 것은 카드 발급과 온체인 자산 통제권의 관계다.
기존 Gnosis Pay 카드는 Gnosis Chain에 있는 이용자의 Safe 스마트컨트랙트 계정과 연결되어 있었다. 공식 통지에 따르면 Safe 내 자산은 이용자가 직접 통제했으며, Gnosis Pay와 Monavate 어느 쪽도 해당 자산을 임의로 이전할 수 있는 이용자의 서명 키를 보유하지 않았다.
일부 이용자는 Monerium이 별도로 제공하는 전자화폐 및 IBAN 서비스를 통해 유로화 송금을 받을 수도 있었다. Monerium 역시 카드 발급기관과는 다른 역할을 수행했다.
따라서 관련 구조는 네 부분으로 나누어 볼 수 있다.
Gnosis Pay: 브랜드, 기술 서비스 및 카드 프로그램 관리
Monavate: 해당 지역의 카드 발급 및 결제서비스
이용자의 Safe: 온체인 자산 통제
Monerium: 관련 유로화 전자화폐 및 IBAN 서비스
2026년 9월 Gnosis Pay는 기존 개인용 카드 서비스를 단계적으로 종료한다고 발표했다. 2026년 11월까지 공개된 공식 일정에 따르면 기존 Gnosis Pay 카드는 2026년 12월 20일 23:59 UTC에 사용이 중단될 예정이었다. 웹 애플리케이션 역시 출금 기능을 제외한 대부분의 기능을 종료할 예정이었다.
다만 기존 카드 프로그램이 종료되더라도 이용자가 Safe에 보유한 자산에 대한 통제권을 자동으로 잃는 것은 아니다. 카드회원은 호환되는 Safe 도구를 사용해 해당 온체인 자산을 계속 관리할 수 있다.
기존 카드의 과거 거래에 대한 환불, 분쟁 및 민원은 기존 카드 발급 계약과 관련 절차에 따라 처리된다. 새로운 제휴 카드 프로그램으로 이전하는 이용자는 새로운 카드회원 약관에 동의해야 한다.
원문 자료: Gnosis Pay 종료 후에도 유지되는 서비스
Gnosis Pay 사례는 브랜드 운영사, 카드 발급기관, 자산 통제권자가 서로 다른 책임을 가질 수 있음을 보여준다. 이 관계를 하나씩 확인해야 카드 프로그램이 변경될 때 어떤 서비스가 영향을 받고 어떤 자산이 계속 이용자의 통제 아래 남는지 판단할 수 있다.
4. 자금 수탁 구조를 확인하려면 자산 전환과 반환 책임까지 추적해야 한다
자금 구조를 조사할 때 단순히 "돈이 어디에 보관되어 있는가?"라고 묻는 것만으로는 부족하다. 가상자산 결제카드에서는 입금한 자산과 결제에 사용할 수 있는 잔액이 서로 다른 계좌 체계에 속할 수 있으며, 적용되는 계약과 보호장치도 다를 수 있다.
"규제받는 기관이 자금을 관리한다"는 설명만으로는 자금 구조를 파악하기 어렵다. 어떤 자산을 보유하는지, 어떤 방식으로 보관하는지, 입금부터 결제까지 자산이 어떻게 전환되는지도 확인해야 한다.
플랫폼의 중앙집중형 수탁: 디지털 자산 계좌 약관부터 살펴본다
일부 가상자산 결제카드는 이용자가 USDT, USDC 또는 다른 가상자산을 먼저 플랫폼에 입금하도록 요구한다. 이후 플랫폼이 정해진 규칙에 따라 이를 카드에서 사용할 수 있는 잔액으로 전환한다.
입금된 디지털 자산은 플랫폼 자체 지갑에 보관될 수도 있고 제3자 수탁기관에 맡겨질 수도 있다. 카드 발급기관은 결제용 계좌와 카드 거래를 담당하면서도 전환 이전의 가상자산을 직접 보유하지 않을 수 있다.
디지털 자산 계좌 약관을 확인해 플랫폼이 고객 자산을 수탁 방식으로 보유하는지, 재수탁기관을 이용할 수 있는지, 플랫폼에 재무 문제가 발생했을 때 이용자가 해당 자산에 대해 어떤 성격의 청구권을 갖는지 살펴봐야 한다.
약관이 특정 조건에서 플랫폼에 고객 자산의 사용, 대여 또는 재배치를 허용한다면, 이러한 조항에 따른 자금 위험도 평가해야 한다.
또 하나의 핵심은 자산 전환 시점이다. 입금 즉시 전환되는가, 아니면 카드 거래 승인이나 최종 결제 단계에서 토큰을 매도하는가? 전환 이전의 수탁 위험은 누가 부담하고, 전환 후 잔액의 상환이나 반환 의무는 누구에게 있는가? 앱에 잔액이 미국 달러로 표시되어 있다는 사실은 화면의 표시 통화를 의미할 뿐, 법적으로 미국 달러 은행예금이 형성되었다는 뜻은 아니다.
전자화폐 잔액: 발행기관과 Safeguarding 체계를 확인한다
영국과 일부 유럽 시장에서는 핀테크 카드의 계좌 잔액이 전자화폐기관을 통해 제공될 수 있다.
이러한 기관은 일반적으로 고객자금 보호에 관한 관련 규정을 준수해야 한다. 예를 들어 고객의 관련 자금을 회사 자체 자금과 분리하고, 법률이 허용하는 보호조치를 적용해야 할 수 있다.
영국 FCA의 지급기관 및 전자화폐기관 관련 지침은 이러한 요구사항을 설명한다. 2026년 5월 7일부터 시행된 추가 규정은 자금 대사, 기록 관리 및 감독 체계를 강화했다. Monavate의 공식 법적 고지에서도 영국 카드 계좌 잔액은 전자화폐 규정에 따른 Safeguarding(고객자금 보호)의 적용을 받으며, 영국 금융서비스보상제도(FSCS)의 은행예금 보상 대상은 아니라고 명시하고 있다.
전자화폐 구조를 검토할 때는 상환 소요 기간과 수수료, 계좌 동결 및 지급 거절 조건, 고객자금 보호용 계좌가 전자화폐 발행기관 명의로 개설되어 있는지도 확인해야 한다. 기초 자금이 은행에 예치되어 있더라도 전자화폐 보유자와 해당 은행 사이에 직접적인 예금계약이 존재한다고 볼 수는 없다. 전자화폐 상환청구권과 고객자금 보호체계는 서로 관련되어 있지만 법적으로 구별해야 할 문제다.
자기수탁 지갑: 서명 권한뿐 아니라 스마트컨트랙트의 다른 통제 기능도 확인한다
자기수탁 지갑이나 스마트컨트랙트 계정과 연동되는 가상자산 결제카드에서는 이용자가 자산 통제에 필요한 개인키 또는 서명 권한을 계속 보유할 수 있다.
이러한 구조는 플랫폼의 중앙집중형 수탁에 대한 의존도를 낮출 수 있다. 그러나 자기수탁이라고 해서 모든 작업을 이용자가 독립적으로 수행할 수 있는 것은 아니다. 스마트컨트랙트 권한과 결제 승인 방식도 확인해야 한다.
구체적으로 다음 사항을 살펴볼 필요가 있다.
자산 이전 거래에 서명할 수 있는 주체는 누구인가?
결제할 때 특정 스마트컨트랙트에 토큰 사용 권한을 부여해야 하는가?
승인 한도를 수정하거나 철회할 수 있는가?
스마트컨트랙트에 업그레이드, 일시 정지, 관리 또는 기타 특별 권한이 있는가?
카드 서비스가 종료된 후에도 일반적인 지갑 도구로 자산을 독립적으로 출금할 수 있는가?
플랫폼이 "Self-Custody"라는 표현을 사용한다는 사실만으로는 이러한 질문에 답할 수 없다.
또한 자기수탁 지갑에 남아 있는 자산과 이미 결제 또는 전환 절차에 들어간 자금은 구분해야 한다. 이용자가 지갑을 완전히 통제하더라도 결제 과정의 자산 전환, 거래 정산, 환불 처리에는 외부 서비스 제공업체가 필요할 수 있다.
담보형 상품: 대출과 담보자산을 별도로 확인한다
일부 가상자산 신용카드와 담보형 결제상품은 이용자가 가상자산을 담보로 제공하고 결제 한도를 받을 수 있도록 한다.
이 경우 카드 결제서비스와 담보자산 보관을 서로 다른 기관이 제공할 수 있다.
이용자는 담보자산을 누가 통제하는지, 대출계약의 상대방이 누구인지, 강제 청산 조건이 있는지, 카드 계좌가 비활성화된 후 대출과 담보 관계가 어떻게 유지되는지를 확인해야 한다.
카드 발급은행이 감독당국의 인가를 받은 금융기관이라는 사실이 담보로 제공한 가상자산에도 동일한 보호가 적용된다는 의미는 아니다. 카드 발급과 디지털 자산 담보대출은 계약상 책임과 위험이 서로 다르므로 별도로 검토해야 한다.
5. BIN과 라이선스로 실제 확인할 수 있는 범위
BIN(Bank Identification Number, 은행식별번호)은 카드 발급 범위, 지역 및 상품 특성을 파악하는 단서가 된다. 업계에서는 6자리와 8자리 BIN이 함께 사용되고 있으며, 카드번호의 계좌 범위까지 세분화하면 더 구체적인 정보를 얻을 수 있다. Visa의 BIN Attribute Sharing Service에 따르면 하나의 BIN 아래 서로 다른 계좌 범위가 존재할 수 있고, 여러 기관이 BIN을 공유할 수도 있다. 공개 조회 데이터베이스는 업데이트가 늦을 수 있다. 따라서 카드번호 앞 6자리만으로 특정 카드회원에게 실제 적용되는 발급 계약을 완전히 식별할 수 없으며, USDT 수탁기관은 더더욱 확인할 수 없다.
라이선스는 기관이 특정 규제상 지위를 갖고 있음을 입증하지만, 실제 보호 범위는 라이선스 종류, 계좌의 법적 성격, 적용 법률에 따라 달라진다.
가상자산 결제카드의 자금 보호 범위를 판단하려면 세 가지 질문을 분리해야 한다.
기관은 어떤 인가를 받았는가? 은행, 전자화폐기관, 지급기관, 가상자산서비스제공자 등 기관의 지위에 따라 허용되는 업무가 다르다.
이용자가 실제로 보유하는 자산은 무엇인가? 은행예금, 전자화폐, 플랫폼 계좌에 보관된 디지털 자산, 이용자가 직접 통제하는 온체인 토큰은 법적 성격이 서로 다르다.
문제가 발생하면 어떤 제도나 절차가 적용되는가? 구조에 따라 예금보험, 고객자금 보호장치, 계약상 채권, 자산 반환청구, 카드 거래 분쟁 처리 절차 또는 기타 법적 구제수단이 적용될 수 있다.
이러한 차이는 기관에 재무적 문제가 발생하거나 계좌가 동결되고 카드 서비스가 종료될 때 이용자가 어떤 권리를 주장할 수 있는지를 결정한다.
플랫폼이 "인가받은 은행과 제휴한다"고 설명한다고 해서 플랫폼에 보관된 모든 자산이 은행 예금보험의 보호 대상인 것은 아니다. 반대로 인가받은 기관에 사업상 문제가 생겼다고 해서 그 기관과 관련된 모든 이용자 자산에 동일한 영향이 발생하는 것도 아니다.
핵심은 해당 기관이 서비스의 어느 단계에서 책임을 지며, 그 책임이 이용자가 실제로 사용하는 상품과 자금에까지 적용되는지를 확인하는 것이다.
6. 자료가 서로 다를 때는 확인되지 않은 증거를 기준으로 이용 여부를 결정한다
실제 검증 과정에서는 웹사이트 하단에 한 발급기관의 이름이 표시되고, 카드회원 계약서에는 다른 회사가 기재되어 있으며, 공개 BIN 조회 서비스에는 세 번째 이름이 나타나는 경우가 있다.
그렇다고 플랫폼이 허위 정보를 제공했다고 단정할 수는 없다. 웹사이트가 다른 국가의 카드 프로그램을 설명하고 있을 수도 있고, 관련 규제 법인들이 같은 기업집단에 속할 수도 있으며, 공개 데이터베이스가 아직 갱신되지 않았을 수도 있다.
유효한 계약으로 이러한 차이를 설명할 수 없다면 플랫폼에 해명을 요구해야 한다.
책임 주체가 명확하지 않을 때는 플랫폼에 다음 다섯 가지를 질문할 수 있다.
내 거주 국가에서 제공되는 카드는 정확히 어떤 정식 법인명의 기관이 발급하는가?
해당 기관의 감독당국 등록번호는 무엇이며, 이용자가 체결하는 카드회원 계약서는 어느 문서인가?
입금한 USDT나 USDC가 카드 잔액으로 전환되기 전까지 누가 보관하고 통제하는가?
카드 잔액은 법적으로 어떤 성격의 자금이며, 어떤 고객자금 보호조치나 기타 보호제도가 적용되는가?
카드 발급 제휴가 종료되면 과거 거래 환불, 계좌 잔액, 미완료 거래는 누가 계속 처리하는가?
플랫폼이 "전 세계 인가은행과 협력하고 있다"는 답변만 내놓고 이용자에게 적용되는 실제 발급기관이나 자금 관리 구조를 밝히지 못한다면, 각 당사자의 책임은 여전히 불명확하다.
일반 이용자도 실제 입금 전에 최소한 세 가지는 확인해야 한다.
내 카드를 법적으로 발급하는 기관은 어디인가?
입금한 디지털 자산과 사용 가능한 카드 잔액을 각각 누가 통제하거나 보관하며, 반환 의무는 누구에게 있는가?
계좌 동결, 환불 분쟁 또는 카드 프로그램 종료가 발생하면 어느 계약을 근거로 어떤 기관에 청구해야 하는가?
이 세 가지 질문에 명확한 답을 얻을 수 있다면 이용자는 기본적인 자금 관계와 계약상 권리를 판단하는 데 필요한 정보를 확보한 것이다.
반대로 실제 카드 발급기관조차 확인할 수 없거나 플랫폼이 고객자금의 계좌 구조를 설명하지 못한다면, 카드가 현재 정상적으로 결제되더라도 장기적인 자금 관리 체계의 신뢰성에는 의문이 남는다.