
暗号資産決済カードでオンラインショッピングやサブスクリプション料金を支払う際、カードの残高は十分にあり、カード番号や有効期限も正しく入力しているのに、決済画面に「3D Secure authentication failed」や「Authentication unsuccessful」と表示されることがあります。本人認証を完了したにもかかわらず、支払いが失敗する場合もあります。
こうしたエラー表示が、必ずしも同じ問題を意味するわけではありません。取引が3Dセキュアによる本人認証の段階で中断した可能性もあれば、認証自体は完了したものの、その後の決済承認で拒否された可能性もあります。
原因を調べる際は、まずどの段階で失敗したのかを確認することが重要です。そのうえで、カードの設定を見直すべきか、加盟店に問い合わせるべきか、カード発行会社のサポートを受けるべきかを判断します。
3Dセキュア認証の失敗は何を意味するのか
3D Secure(3DS)は、オンラインのカード取引で利用される本人認証プロトコルで、現在は主にEMV 3-D Secure規格に基づいています。加盟店、決済サービス事業者、国際カードブランドのネットワーク、カード発行会社の間で認証情報をやり取りし、支払者がそのカードを使用する権限を持っているかを確認する仕組みです。
Visaの対応サービスはVisa Secure、Mastercardの対応サービスはMastercard Identity Checkと呼ばれます。
通常の3DS認証では、主に次の2つのフローが用いられます。
フリクションレス認証(Frictionless Flow):カード発行会社が取引金額、端末情報、加盟店情報などのリスク要因を評価し、カード会員に追加操作を求めずに認証を進めます。
チャレンジ認証(Challenge Flow):カード会員が追加の本人確認を行う方式です。ワンタイムパスワード(OTP)の入力、カード発行会社のアプリでの取引承認、その他の対応認証方法などが利用されます。
そのため、認証コードの入力画面が表示されなかったからといって、加盟店が3DSを利用していないとは限りません。バックグラウンドで認証が完了している場合もあれば、認証処理が正常に開始されていない場合もあります。実際の状況は、決済サービス事業者から返される認証結果を基に判断する必要があります。
各フローの技術的な仕組みについては、EMVCoのEMV 3-D Secure技術ホワイトペーパーを参照してください。
本人認証と決済承認は別の処理
3DSが担うのは本人認証(Authentication)です。一方、決済承認(Authorization)は、その取引を承認するかどうかを判断する処理です。
カード会員がOTPを正しく入力したり、アプリで本人確認を完了したりしても、残高不足、取引限度額、カードの状態、不正利用対策のルールなどを理由に、カード発行会社が決済を拒否することがあります。
暗号資産決済カードでは、この違いが特に重要です。あらかじめチャージした残高を利用する商品もあれば、決済時に暗号資産を交換する商品や、別の資金供給の仕組みに基づいて利用可能額が決まる商品もあります。口座にUSDTやUSDCの保有残高が表示されていても、その全額を現在の取引の決済承認に直接利用できるとは限りません。
本人認証がすでに成功しているなら、認証コードを繰り返し要求するのではなく、決済承認の結果を確認する必要があります。
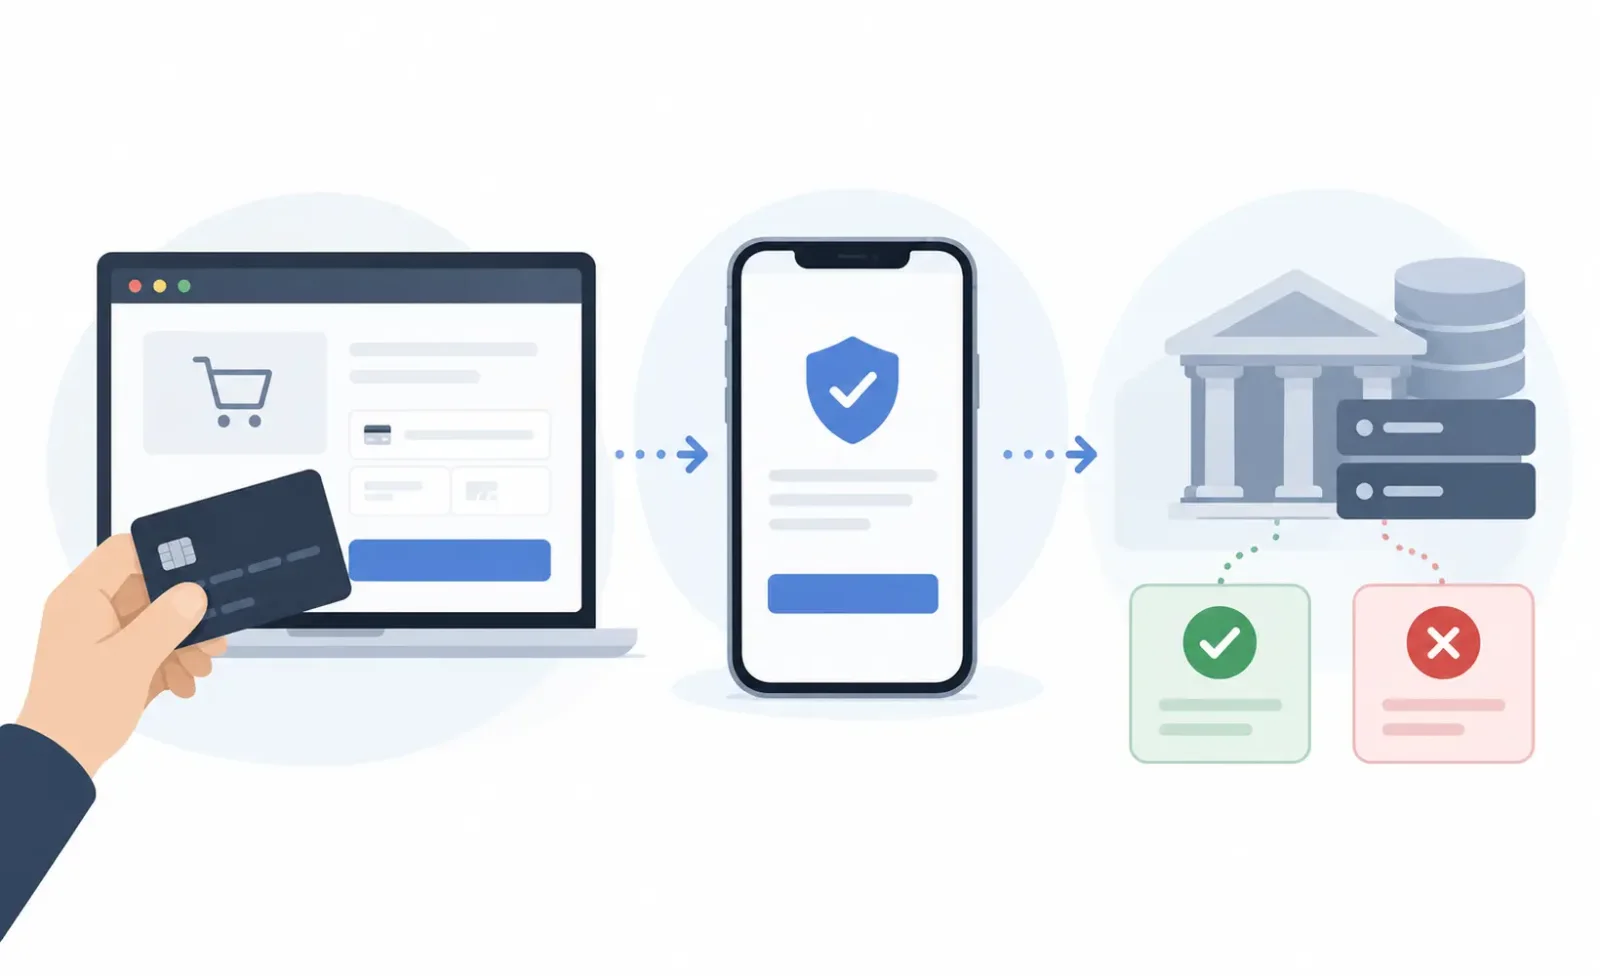
決済時に起きた現象から原因を絞り込む
加盟店が表示する「Payment Failed」は、多くの場合、決済の最終結果を示すだけで、内部で発生したエラーを正確に表しているとは限りません。「3DS Failed」と表示されても、認証記録と決済承認記録を別途確認する必要がある場合があります。
決済時の状況 | 主な確認項目 | 推奨される対処 |
|---|---|---|
認証画面が表示されず、すぐに決済が失敗する | 3DSが開始されたか、加盟店の認証設定、決済承認の拒否 | 加盟店に認証処理の実施有無と実際に返されたエラーの種類を確認する |
認証画面は表示されるが、OTPが届かない | カード会員口座に登録された連絡先、カード発行会社の通知手段 | 認証用の電話番号、メールアドレス、公式アプリを確認する |
入力した認証コードが無効または期限切れと表示される | コードの有効期限、認証セッション、重複送信 | 元の注文状況を確認してから、決済手続きを最初からやり直す |
認証画面が真っ白になる、読み込めない、読み込みが終わらない | ブラウザー、ネットワーク接続、画面遷移、認証サービス | 通常のブラウザーを使用し、拡張機能やアプリ内ブラウザーの影響を除外する |
アプリで承認したのに、加盟店では認証失敗と表示される | 認証結果の返送、セッションのタイムアウト、加盟店側のシステム連携 | 加盟店に最終的な認証状態を確認してもらう |
認証成功後に決済が拒否される | 認証結果が利用されたか、決済承認、カード利用制限 | 認証結果を確認し、その後カード発行会社に決済承認記録を照会する |
この表は調査の方向性を判断するためのもので、取引記録に代わるものではありません。特に、加盟店の決済画面に具体的なエラーコードが表示されない場合、利用者自身が認証段階と決済承認段階のどちらで問題が起きたのかを判断することは通常困難です。
OTPが届かない場合は、プラットフォームの登録情報だけでなくカード会員口座を確認する
ワンタイムパスワードは3DSのチャレンジ認証でよく使われる方法ですが、送信手段はカード発行サービスによって異なります。
暗号資産決済カードのブランド運営会社と、実際のカード発行会社が同じとは限りません。暗号資産プラットフォームへの登録時に入力した電話番号が、3DSの認証コードを受け取るカード会員口座の登録番号と異なる場合もあります。
OTPが届かない場合は、まず公式のカード管理画面を開き、取引認証に使用する電話番号やメールアドレスが正しいかを確認します。あわせて、その商品がSMS、メール、アプリのどの認証方式を採用しているかも調べてください。
SMSが届かない原因としては、国際SMSの配送問題、通信事業者によるフィルタリング、電話番号の変更、送信サービスの障害などが考えられます。SMSが届かないという事実だけでは、どの事業者側に問題があるのかは判断できません。
アプリのプッシュ通知による認証を利用するカードでは、公式アプリにログインしているか、端末のネットワーク接続が正常か、承認待ちの取引が残っていないかを確認します。そもそもSMSを送信しない認証フローもあります。
複数の認証コードが届いた場合、それぞれが異なる認証セッションに対応している可能性があります。コードの再送信を繰り返すと、それ以前のコードが無効になる場合があります。また、決済画面を閉じた時点で、元の認証セッションが期限切れになっていることもあります。
このような場合は、加盟店側で注文がまだ処理中か、カードに保留中の決済承認があるかを先に確認し、その後に決済をやり直してください。期限切れの画面で操作を繰り返すべきではありません。
連絡先情報が正しいにもかかわらず認証要求が届かない場合は、カードサービス事業者またはカード発行会社に送信状況と本人認証サービスを確認してもらう必要があります。加盟店サイトの請求先情報を何度も変更しても解決にはつながりません。
認証画面が開かない、または認証後に加盟店の画面へ戻れない場合
3DSのチャレンジ認証は、カード発行会社だけで完結するものではありません。加盟店の決済画面と決済サービス事業者が正しく連携していることも必要です。
ブラウザーでは、埋め込み画面やリダイレクトを通じて認証が行われることがあります。カード会員が本人認証を完了した後も、加盟店側がその結果を正しく処理しなければ、決済は次の段階へ進めません。
画面が真っ白になる、読み込みが繰り返される、認証後に加盟店へ戻れない場合は、次の点を確認してください。
SNSやメールアプリなどに組み込まれたブラウザーから決済画面を開いていないか。
ブラウザーの拡張機能、スクリプトブロック機能、プライバシー設定が認証画面に干渉していないか。
画面遷移や認証処理の途中でネットワーク接続が切断されていないか。
アプリでの確認操作が完了した後も、元の決済画面が有効な状態で残っていたか。
最も簡単な確認方法は、端末の通常のブラウザーから加盟店の公式サイトにアクセスし、元の取引状況を確認したうえで、改めて決済を試すことです。
必要に応じて、ブラウザー拡張機能による干渉を一時的に切り分けることもできます。ただし、証明書エラー、セキュリティ警告、不審なリダイレクトを無視してはいけません。
同じカードで他の加盟店では正常に3DS認証を完了できるのに、特定のサイトでのみ画面エラーが繰り返される場合は、その加盟店の決済システム連携や認証フローを重点的に調査するべきです。
逆に、無関係な複数の加盟店で同様の障害が発生する場合は、カードサービス事業者に発行会社側の認証サービスを確認してもらう必要があります。ブラウザーの変更でフロントエンドの互換性問題が解消することはありますが、カードの認証サービスが未開通である問題、認証チャネルの設定ミス、カード発行システムの障害は解決できません。
EMV 3DSの技術アーキテクチャでは、加盟店側の3DSシステムが、カード発行会社のアクセスコントロールサーバー(Access Control Server、ACS)と連携して認証を実行します。ACSはカード発行会社から委託された事業者が運用する場合もあります。一般のカード会員がこうした内部通信を確認することはできないため、通常は加盟店、決済サービス事業者、カード発行会社による追加調査が必要です。
加盟店によって本人認証が必要な場合と不要な場合があるのはなぜか
同じ暗号資産決済カードでも、加盟店によって異なる3DSフローが適用されることは珍しくありません。
3DSを開始するかどうか、カード会員にチャレンジ認証を求めるかどうかは、加盟店の決済設定、カード発行会社のリスク判断、国際カードブランドのルール、適用される規制要件などの影響を受けます。
ある取引ではフリクションレス認証が完了し、別の取引ではOTPの入力が必要になることがあります。また、一部のオンライン決済では、加盟店が必要な認証を実施しなかったために、カード発行会社が決済承認を拒否し、追加の本人認証を要求する場合もあります。
Stripeは、このように認証が必要となる拒否理由の一つをauthentication_requiredというコードで示しています。公式の決済拒否コードに関するドキュメントによると、決済システム側では通常、こうした認証要求に対応し、必要に応じてカード会員が再び決済フローに参加できるようにする必要があります。
ただし、取引の本人認証がすでに正常に完了しているにもかかわらず、カード発行会社からauthentication_requiredが返された場合、Stripeは発行会社への問い合わせを推奨しています。このケースを、利用者が何度も本人認証を繰り返すべき状況と単純に解釈することはできません。
欧州経済領域(EEA)など、強力な顧客認証(Strong Customer Authentication、SCA)の規則が適用される市場では、オンラインカード決済は関連する規制要件にも従う必要があります。ただし、SCAはすべての取引で認証コード入力画面を表示することを意味しません。適用可能な免除や具体的な認証方法によって、利用者に表示されるフローは変わります。
サブスクリプション決済も同様です。契約を初めて設定するときにはカード会員の認証が必要でも、その後の条件を満たす加盟店主導の取引では、毎回カード会員による認証を求めない場合があります。
「Card not enrolled」と表示されたら、3DS非対応ということか
必ずしもそうではありません。
「Card not enrolled」は、カード会員口座の3DS登録が未完了であること、特定のカードプログラムの認証設定に問題があること、または関連する認証サービスがそのカードを認識できないことなどを示している可能性があります。具体的な原因は、実際のエラー記録を基に確認する必要があります。
カードが有効化されていること、利用者がKYCを完了していること、カードにVisaやMastercardのロゴが表示されていることだけでは、その加盟店が必要とする3DS認証機能を利用できる証明にはなりません。
暗号資産決済カードでは、商品によってカード発行会社や認証サービスが異なる場合があります。同じブランドであっても、発行地域、カードプログラム、商品バージョンによって設定が違うこともあります。
加盟店から「3D Secure not supported」または「Card not enrolled」が明確に返された場合は、カードサービス事業者に次の事項を確認してください。
現在のカードで、必要な3DS認証サービスが有効化され、登録が完了しているか。
そのカードプログラムが対応する認証方式と、地域や商品に関する制限の有無。
追加登録、認証情報の更新、サービスの再有効化が必要な場合の手続き方法。
また、3DSへの対応状況と、加盟店のカード受け入れ方針は区別する必要があります。プリペイドカード、バーチャルカード、特定の地域で発行されたカードを制限する加盟店もあります。カードの3DS機能が正常でも、必ずしもその加盟店で利用できるわけではありません。
本人認証に成功したのに、なぜ決済が失敗するのか
加盟店またはカード発行会社の記録で3DS認証の成功が確認できているにもかかわらず、決済がその後に拒否された場合は、決済承認の結果を重点的に確認する必要があります。
事前チャージ型の暗号資産決済カードでは、利用可能残高、取引限度額、口座の状態が主な確認項目です。暗号資産の即時交換やその他の資金供給の仕組みを利用する商品では、実際に利用できる金額と資金利用条件も確認する必要があります。
また、加盟店が事前承認を要求したり、表示されている商品価格と異なる金額で決済承認を求めたりする場合もあります。ただし、これらは決済承認に関する問題であり、3DS認証そのものの失敗ではありません。
カード口座に保留中の金額が表示されている一方で、加盟店の画面には決済失敗と表示される場合は、まず注文状況と承認状況を確認してください。そのまま繰り返し支払うと、承認が重複したり、複数の金額が一時的に拘束されたりする可能性があります。
残高、加盟店による制限、一般的な決済承認の拒否については、UCard Radarの暗号資産決済カードの取引拒否に関する解説も参照してください。
認証が連続して失敗したら、何度も再試行しない
同じ決済で失敗が続いた場合、認証コードを繰り返し入力したり、取引を何度も送信したりしても、認証設定やシステム接続の問題が解消されるとは限りません。かえって認証試行回数の制限に達する可能性もあります。
Adyenは、カード発行サービス向けの3D Secureトラブルシューティング文書で、同社のサービスを通じて発行されたカードについて、本人認証に5回連続で失敗すると、その後の3DS認証を一時的にブロックすると説明しています。通常は1時間後に自動解除されますが、サポートチームに問い合わせることもできます。
Adyenはこの制御をPSD2の規制要件と関連付けています。ただし、5回の失敗で制限され、1時間後に解除されるという条件は、同社の文書に記載された具体的な運用ルールです。他のカード発行会社にもそのまま当てはまるわけではありません。
同じエラーが2回続いた場合、特に認証コードが拒否される、認証サービスが利用できない、口座に一時的な制限が表示されるといった状況では、操作を中断して具体的なエラー内容とカードの状態を確認するべきです。
IPアドレスを頻繁に変更したり、口座の利用地域を偽ったり、事実と異なる請求先情報を入力したりしても、認証システムの設定上の問題は解決しません。むしろ追加のセキュリティ審査を招く可能性があります。
加盟店とカード発行会社のどちらに連絡すべきか
暗号資産決済カードのトラブルシューティングには、利用者がアプリ上で目にする以上に多くの事業者が関わることがあります。
暗号資産プラットフォームがブランド運営とカスタマーサポートを担当し、ライセンスを持つ発行会社がカード発行の責任を負い、独立したプロセッサーが決済承認を処理し、3DS認証は専門のACSサービス事業者が行うという構成も考えられます。
そのため、ブランドの公式アプリに本人認証のすべての記録が表示されるとは限りません。
Adyen Issuingのカード発行サービスが一例です。公式トラブルシューティング文書によると、3DSの本人認証が失敗し、その段階で取引が先に進めなくなった場合、決済承認リクエストはAdyenに送信されません。その結果、転送された承認リクエストや対応するwebhookは生成されず、Adyen Customer AreaのPayments一覧にもその取引は表示されません。これはAdyen Issuingの特定の処理フローに関する説明であり、すべての暗号資産決済カードや他のカード発行会社が同じ記録方式を採用していると推定することはできません。
したがって、カードの取引履歴に記録がないからといって、加盟店が3DS認証を試みなかったとは限りません。
最初に問い合わせる相手は、発生した問題に応じて判断できます。
問題の状況 | 最初の問い合わせ先 |
|---|---|
認証画面が読み込めない、認証後に決済画面へ戻れない | 加盟店またはその決済サービス事業者 |
OTPが届かない、アプリで承認できない、認証手段が利用できない | カードサービス事業者またはカード発行会社 |
カードが未登録、または必要な認証方法に非対応と表示される | カードサービス事業者またはカード発行会社 |
チャレンジ認証を完了したのに、加盟店が認証失敗と表示する | まず加盟店に認証結果を確認してもらい、必要に応じてカード発行会社側で追加調査する |
本人認証の成功は確認できたが、決済承認が拒否された | カード発行会社またはカード決済承認を担当するサービス事業者 |
サポートに連絡する前に、取引日時とタイムゾーン、加盟店名、取引金額と通貨、カード番号の下4桁、エラーメッセージの原文、認証がどこまで進んだか、注文状況、保留中の決済承認の状態を整理しておくと役立ちます。
加盟店には、次のように具体的に問い合わせることができます。
この取引で3D Secureによる本人認証が開始されたか、最終的な認証ステータスが何だったか、また決済承認の段階まで進んだかを確認していただけますか。認証が失敗していた場合は、該当するエラーコードまたは失敗理由を教えてください。
こうした情報は、単に「なぜ支払えないのか」と質問するよりも、原因の特定に役立ちます。
3DSのtransStatusステータスコードをどう理解するか
加盟店の技術サポートから詳細な認証記録を入手できる場合、EMV 3DSのtransStatusフィールドが含まれていることがあります。
このフィールドは本人認証または口座確認の状態を示します。ただし、メッセージの処理段階、プロトコルのバージョン、サービス事業者の表示方法によって解釈や見え方が異なる場合があります。
ステータスコード | 技術的な意味 |
|---|---|
| 本人認証または口座確認が成功 |
| 本人認証が失敗、または口座確認が不成立 |
| 技術的な問題などにより認証を完了できない |
| カード発行会社が認証を拒否し、決済承認を試みないよう要求 |
| 追加のチャレンジ認証が必要な、認証処理途中の状態 |
| 認証試行の処理は行われたが、カード会員の本人認証は成功していない |
| 情報提供のみ(Informational Only)。3DSリクエスターが指定したチャレンジ認証の希望が確認された状態 |
| 現在の対話セッションとは独立した方法で認証する必要がある状態(Decoupled Authentication) |
CとDを最終的な認証失敗と直ちに判断するべきではありません。また、AとIもYと同じ意味ではありません。認証が最終的に完了したかどうかは、メッセージの段階、関連する結果、決済サービス事業者の処理方法を合わせて確認する必要があります。
EMVCoの3DSプロトコル仕様では、IはInformational Onlyと定義され、3DSリクエスターが示したチャレンジ認証の希望が確認されたことを表します。カード会員による本人認証が完了したことを意味するものではありません。
一方、Adyenの3D Secure 2 APIリファレンスでは、Iを「Authentication / exemption granted by Issuer」と説明しています。これはカード発行会社が認証を承認した、または免除を認めたという意味で、Adyenのインターフェース文書に固有の表現です。EMV 3DSのプロトコル上の定義と直接同一視することはできません。また、認証の免除は、Yが示す本人認証の成功と同義ではありません。同文書にはtransStatusReasonの理由コードも記載されており、加盟店の技術担当者が追加調査に利用できます。
通常、カード会員がこれらのフィールドを直接取得することはできませんが、加盟店に最終的な認証結果を確認してもらうことはできます。認証が成功している場合は、その後の決済承認リクエストが送信されたか、カード発行会社が拒否したかを続けて確認する必要があります。
スクリーンショットや取引情報を提出する際は、必要な情報だけを残して機密部分をマスキングしてください。カード番号全桁、CVV、アカウントのパスワード、ワンタイムパスワード、ウォレットのリカバリーフレーズは、誰にも提供してはいけません。
暗号資産決済カードをサブスクリプション、越境EC、オンラインサービスの支払いに頻繁に利用する場合、新しいカードを申し込む前に、3DSが利用可能か、どの認証手段に対応するか、認証失敗時にどの事業者がサポートを担当するかを確認しておくとよいでしょう。こうした情報は、単に「世界中のオンライン決済に対応」と記載されていること以上に、実際の利用時にどの程度サポートを受けられるかを判断する材料になります。