
Eine unbekannte Abbuchung bei einer Krypto-Zahlungskarte bedeutet nicht zwangsläufig, dass die Kartennummer gestohlen wurde. Möglicherweise hat der Karteninhaber seine Kartendaten auf einer gefälschten Antragswebsite preisgegeben, einem vermeintlichen Kundendienstmitarbeiter einen Bestätigungscode übermittelt oder beim Verbinden seiner Wallet unbemerkt eine bösartige Smart-Contract-Freigabe erteilt.
Alle drei Fälle können zu finanziellen Verlusten führen, erfordern jedoch unterschiedliche Gegenmaßnahmen. Nicht autorisierte Transaktionen über die Kartennetzwerke von Visa oder Mastercard können unter die Verfahren zur Reklamation von Kartenzahlungen fallen. Verluste durch bereits bestätigte Blockchain-Transfers lassen sich dagegen nicht unmittelbar über ein Chargeback-Verfahren für Kartenzahlungen zurückholen.
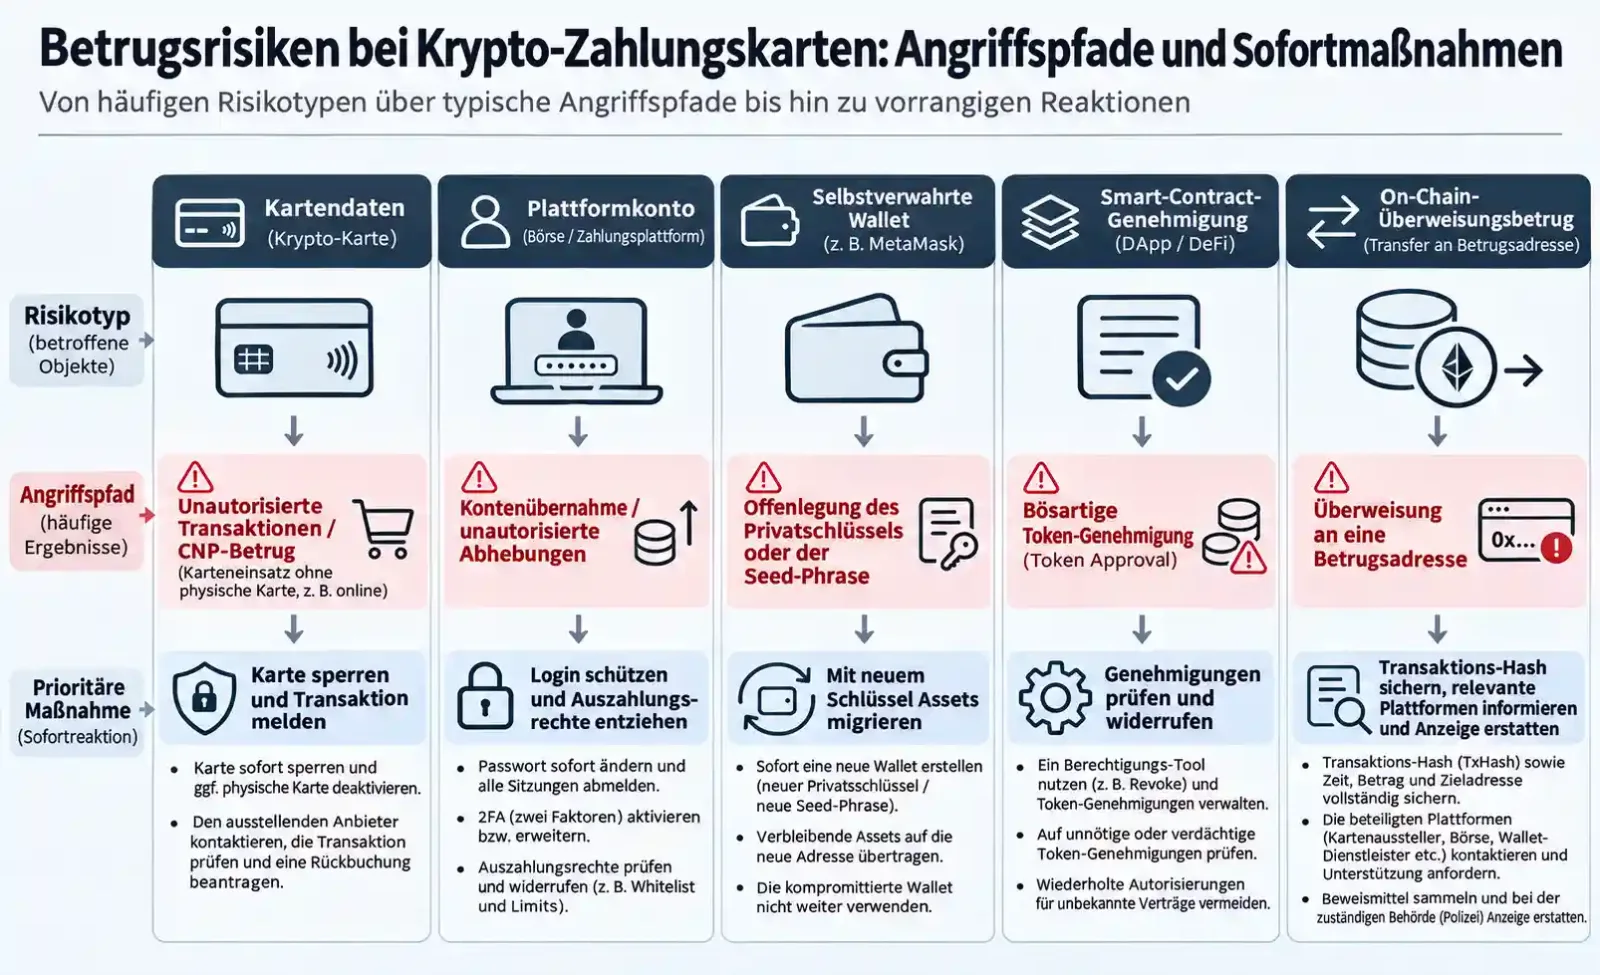
Wenn Sie eine unbekannte Abbuchung feststellen oder einen Betrugsversuch vermuten, sollten Sie zunächst folgende Maßnahmen ergreifen:
Unbekannte Kartentransaktion: Sperren Sie die Karte sofort über die offizielle App, melden Sie die Transaktion dem Kartenherausgeber und sichern Sie die Transaktionsdaten.
Verdacht auf Übernahme des Plattformkontos: Ändern Sie das Passwort auf einem vertrauenswürdigen Gerät, widerrufen Sie verdächtige Anmeldesitzungen, überprüfen Sie Auszahlungsberechtigungen und Authentifizierungseinstellungen und setzen Sie Einzahlungen vorübergehend aus.
Offengelegte Wiederherstellungsphrase oder private Schlüssel: Erstellen Sie in einer sicheren Umgebung eine Wallet mit vollständig neuen Schlüsseln und prüfen Sie umgehend, ob sich noch kontrollierbare Vermögenswerte übertragen lassen.
Verdächtige Smart-Contract-Freigabe: Überprüfen und widerrufen Sie gefährliche On-Chain-Token-Freigaben. Das bloße Trennen der Verbindung zu einer Website reicht in der Regel nicht aus.
Überweisung an eine Betrugsadresse: Sichern Sie den Transaktionshash, die Empfängeradresse und sämtliche Kommunikationsaufzeichnungen. Kontaktieren Sie die beteiligten Plattformen und erstatten Sie gegebenenfalls Anzeige bei den zuständigen Behörden.
Geben Sie Einmalcodes, Passwörter, private Schlüssel oder Wallet-Wiederherstellungsphrasen niemals an unbekannte Personen weiter, die sich als Kundendienstmitarbeiter ausgeben. Überweisen Sie auch kein weiteres Geld, um angeblich ein Konto „freizuschalten“ oder verlorene Vermögenswerte „zurückzuholen“.
1. Welche Betrugs- und Sicherheitsrisiken bestehen bei Krypto-Zahlungskarten?
Krypto-Zahlungskarten unterscheiden sich erheblich darin, wie die für Zahlungen verwendeten Mittel bereitgestellt werden.
Bei manchen Produkten müssen Nutzer zunächst USDT oder USDC einzahlen, die anschließend in ein auf Fiatwährung lautendes Zahlungsguthaben umgewandelt werden. Andere Karten greifen bei einer Zahlung auf Kryptowerte zu, die auf einem von der Plattform verwahrten Konto liegen. Wieder andere Produkte sind mit selbstverwalteten Wallets verbunden und nutzen On-Chain-Umwandlungen sowie Smart-Contract-Freigaben.
Je nach Modell können Angreifer daher auf unterschiedliche Vermögenswerte und Berechtigungen zugreifen.
Gefährdeter Bereich | Informationen oder Berechtigungen, die Angreifer erlangen können | Wesentliche Folgen |
|---|---|---|
Kartendaten | Kartennummer, Ablaufdatum, CVV und weitere Angaben | Nicht autorisierte Kartenzahlungen |
Kartenverwaltungskonto | Anmeldedaten, Kontositzungen, Authentifizierungsberechtigungen | Kontrolle über die Karte und Änderung von Einstellungen |
Verwahrkonto bei der Plattform | Kontozugriff und Auszahlungsberechtigungen | Abfluss von Vermögenswerten und Kontoübernahme |
Selbstverwaltete Wallet | Wiederherstellungsphrase, private Schlüssel, Smart-Contract-Freigaben | Unbefugte Übertragung von On-Chain-Vermögenswerten |
Identitätsdaten | KYC-Unterlagen, Ausweisfotos, personenbezogene Daten | Identitätsmissbrauch und weitere Betrugsversuche |
Wer Kartennummer und CVV kennt, hat damit nicht automatisch die Kontrolle über eine selbstverwaltete Wallet. Umgekehrt kann eine Kartensperre einen bereits kompromittierten privaten Schlüssel nicht ungültig machen.
Ein weiterer Fall ist die Übernahme des Plattformkontos. Selbst wenn die Karte erfolgreich gesperrt wurde, kann ein Angreifer möglicherweise weiterhin Kontoberechtigungen nutzen, um andere Transaktionen mit den vorhandenen Mitteln auszuführen.
Bevor geeignete Schutzmaßnahmen ausgewählt werden können, muss deshalb geklärt werden, welche Konten und Berechtigungen tatsächlich betroffen sind.
2. Wie erschleichen sich falsche Supportmitarbeiter Bestätigungscodes, Kontozugriff und Kryptowerte?
Die Identitätsvortäuschung im Kundensupport ist eine typische Form des Social Engineering. Angreifer müssen dafür nicht unbedingt technische Sicherheitsmechanismen einer Plattform überwinden. Stattdessen nutzen sie die Sorge von Karteninhabern vor Kontosperrungen, fehlgeschlagenen Zahlungen oder finanziellen Verlusten aus, um sie zur freiwilligen Preisgabe sensibler Informationen zu bewegen.
Zu den häufigsten Vorwänden gehören:
Auf der Karte sei eine ungewöhnliche Transaktion festgestellt worden, weshalb sofort eine Identitätsprüfung erforderlich sei.
Die KYC-Prüfung sei fehlgeschlagen und Ausweisdokumente müssten erneut eingereicht werden.
Die Karte werde in Kürze deaktiviert, sofern keine Aktivierungsgebühr gezahlt werde.
Das Konto stehe wegen eines angeblichen Regelverstoßes unter Verdacht und die Mittel müssten an eine „sichere Adresse“ übertragen werden.
Eine Rückerstattung sei bereits genehmigt, zunächst müsse aber eine Freigabe- oder Prüfgebühr bezahlt werden.
Solche Aussagen können glaubwürdig wirken, weil auch bei regulären Kartenprogrammen Kontoeinschränkungen, KYC-Aktualisierungen und Identitätsprüfungen vorkommen.
Entscheidend ist daher, die Identität des Absenders und die Rechtmäßigkeit der verlangten Handlung zu überprüfen.
Fordert jemand Ihr Kontopasswort, einen SMS-Bestätigungscode, die Wiederherstellungsphrase Ihrer Wallet oder den vollständigen Kartensicherheitscode an oder verlangt eine Überweisung an eine im Gespräch mitgeteilte private Wallet-Adresse, sollten Sie den Vorgang sofort abbrechen.
Die US-amerikanische Federal Trade Commission (FTC) warnt in ihrem Leitfaden zu Kryptowährungsbetrug, dass sich Betrüger häufig als Unternehmen oder Behörden ausgeben und Menschen unter dem Vorwand der Vermögenssicherung dazu bringen, Kryptowerte zu übertragen.
Kann man dem „offiziellen Support“ in sozialen Netzwerken vertrauen?
Viele Anbieter von Krypto-Zahlungskarten betreiben Communitys auf X, Telegram oder Discord. Betrüger können Profilbilder und Supportnamen kopieren und anschließend gezielt Nutzer kontaktieren, die öffentlich über Zahlungsprobleme berichtet haben.
Dass eine Person Einzelheiten eines Problems kennt, beweist nicht, dass sie tatsächlich für den Anbieter arbeitet. Die Informationen können einfach aus früheren öffentlichen Beiträgen des Nutzers stammen.
Zur Überprüfung der Supportidentität sollten Sie die Kontaktkanäle über eine zuvor verifizierte offizielle Website oder App aufrufen, anstatt Links aus unaufgeforderten Direktnachrichten zu verwenden.
Crypto.com bietet beispielsweise Crypto.com Verify an. Mit diesem Werkzeug lassen sich bestimmte offizielle Kommunikationskanäle und Kontaktdaten überprüfen. Es handelt sich um eine Sicherheitsfunktion von Crypto.com; vergleichbare Funktionen stehen nicht bei allen Krypto-Kartenanbietern zur Verfügung.
Lässt sich die Identität eines angeblichen Supportmitarbeiters nicht überprüfen, beenden Sie den Kontakt und reichen Sie Ihr Anliegen über einen selbstständig aufgerufenen offiziellen Kanal erneut ein.
3. Wie stehlen Phishing-Websites Kartendaten und Wallet-Berechtigungen?
Phishing-Websites für Krypto-Zahlungskarten ahmen meist die Registrierungs-, Kartenantrags- oder Kontoverwaltungsseiten echter Anbieter nach. Nutzer gelangen über Suchergebnisse, Werbung in sozialen Netzwerken oder E-Mails auf solche Seiten und halten sie fälschlicherweise für offizielle Angebote.
Je nach Angriffsziel lassen sich drei häufige Varianten unterscheiden.
1. Gefälschte Registrierungsseiten und betrügerische Kartenausgabegebühren
Angreifer kopieren Markenlogos, Kartendesigns und Antragsabläufe, um Nutzer zur Registrierung, zur Einreichung von KYC-Dokumenten oder zur Zahlung vermeintlicher Kartenausgabegebühren zu bewegen.
Wer Ausweisfotos und personenbezogene Daten übermittelt, riskiert späteren Identitätsmissbrauch. Wer USDT an eine auf der gefälschten Seite angegebene Adresse sendet, kann die übertragenen On-Chain-Vermögenswerte unmittelbar verlieren.
Auch seriöse Krypto-Zahlungskarten können Ausgabegebühren erheben. Allein die Aufforderung zu einer Zahlung ist deshalb noch kein Beweis für Betrug.
Prüfen Sie vor dem Antrag, ob die Domain tatsächlich zum offiziellen Anbieter gehört, ob die verlangten Gebühren in den veröffentlichten Vertragsbedingungen aufgeführt sind und ob die Einzahlungsadresse aus einer verifizierten offiziellen Kontooberfläche stammt.
2. Als Sicherheitscenter getarnte Anmeldeseiten
Ein Nutzer erhält eine Nachricht über eine angebliche „Unregelmäßigkeit im Konto“ oder eine notwendige „Aktualisierung der Zahlungsdaten“. Nach dem Anklicken des Links gelangt er auf eine gefälschte Anmeldeseite und gibt dort sein Passwort sowie einen Einmalcode ein. Der Angreifer kann versuchen, mit diesen Angaben auf das echte Konto zuzugreifen.
Die Verwendung von HTTPS beweist nicht, dass eine Website von einem seriösen Anbieter betrieben wird. HTTPS schützt die Kommunikationsverbindung, garantiert aber nicht die Vertrauenswürdigkeit des Websitebetreibers.
Die FTC beschreibt in ihrem Leitfaden zum Erkennen und Vermeiden von Phishing, wie Betrüger unter Berufung auf angebliche Kontoprobleme oder notwendige Aktualisierungen von Zahlungsinformationen auf gefälschte Websites locken.
Wenn Sie eine solche Benachrichtigung erhalten, öffnen Sie die bereits verifizierte offizielle App oder Website selbst und prüfen Sie, ob im Konto tatsächlich eine entsprechende Warnung vorliegt.
3. Gefälschte Wallet-Verbindungen und Smart-Contract-Freigaben
Einige Wallet-gebundene Krypto-Zahlungskarten setzen voraus, dass Nutzer eine selbstverwaltete Wallet verbinden. Betrüger können entsprechende Antragsseiten fälschen und nach dem Verbindungsaufbau Signatur- oder Freigabeanfragen anzeigen lassen.
Der Nutzer glaubt, eine Karte zu beantragen, autorisiert aber möglicherweise tatsächlich einen Smart Contract, bestimmte Token zu übertragen.
Für einen solchen Angriff muss der Täter nicht unbedingt die Wiederherstellungsphrase kennen. Eine vom Nutzer signierte Token Approval (Token-Freigabe) kann einem Smart Contract erlauben, Vermögenswerte bis zur genehmigten Obergrenze zu übertragen.
Eine vertraut wirkende Wallet-Verbindungsoberfläche bedeutet nicht, dass die Anfrage sicher ist. Nutzer müssen weiterhin die Herkunft der Anfrage, den Zielvertrag, den betreffenden Token und die Höhe der Freigabe prüfen.
4. Betrug mit 3DS-Codes: Warum kann auch die Bestätigung einer Zahlung zu einem Betrugsfall führen?
3D Secure (3DS) ist ein technisches Authentifizierungsverfahren zur Überprüfung der Karteninhaberidentität bei Online-Kartenzahlungen. Der Kartenherausgeber kann die Eingabe eines One-Time Password (OTP, Einmalpasswort) oder die Zahlungsbestätigung über seine offizielle App verlangen.
Betrüger können diesen Authentifizierungsprozess ausnutzen, um Transaktionen durchzuführen, denen der Karteninhaber tatsächlich nicht zustimmen wollte.
Angenommen, ein Angreifer verfügt bereits über Kartennummer, Ablaufdatum und CVV, benötigt für die Zahlung aber eine zusätzliche Authentifizierung. Der Karteninhaber erhält daraufhin eine Nachricht, die angeblich vom Kartenherausgeber stammt:
Eine verdächtige Zahlung wurde erkannt. Bitte teilen Sie uns den SMS-Bestätigungscode mit, um die Transaktion zu stornieren.
Tatsächlich könnte der erhaltene Code genau für die Authentifizierung der Zahlung benötigt werden, die der Angreifer gerade auszuführen versucht.
Eine andere Methode besteht darin, den Nutzer zur Bestätigung einer unbekannten Transaktion in der echten App zu bewegen. Dabei wird behauptet, die Bestätigung diene dazu, die „Zahlung zu stornieren“ oder eine „Sicherheitssperre aufzuheben“.
Lehnen Sie in solchen Situationen jede Authentifizierungsanfrage ab, die nicht zu einer von Ihnen selbst veranlassten Zahlung gehört. Prüfen Sie vor einer Bestätigung den angezeigten Betrag, den Händler und die übrigen Transaktionsdaten. Stimmen die Angaben nicht überein, setzen Sie den Vorgang nicht fort.
Eine erfolgreiche 3DS-Authentifizierung bestätigt lediglich, dass die Transaktion das vorgesehene Authentifizierungsverfahren durchlaufen hat. Sie beweist für sich genommen nicht, dass der Karteninhaber der Zahlung tatsächlich zugestimmt hat.
Die 3DS-Authentifizierung, die Autorisierung einer Kartentransaktion und die tatsächliche Zustimmung des Karteninhabers sind drei unterschiedliche Sachverhalte. Eine erfolgreiche Authentifizierung garantiert nicht, dass der Herausgeber die anschließende Transaktion autorisiert hat. Ebenso bedeutet eine autorisierte Transaktion nicht zwangsläufig, dass sie im Streitfall als vom Karteninhaber persönlich gebilligter Kauf anerkannt wird.
Wurde ein Bestätigungscode durch Täuschung erlangt oder ein Nutzer zur Freigabe einer unbekannten Zahlung manipuliert, muss der Kartenherausgeber weiterhin die Transaktionsdaten, Authentifizierungsergebnisse, Angaben des Karteninhabers und weitere Beweismittel untersuchen.
Die Ergebnisse der 3DS-Authentifizierung können die Verteilung der Betrugshaftung und die Beweisanforderungen in Kartenstreitfällen beeinflussen. Sie entscheiden jedoch nicht allein über deren Ausgang. Bei Social-Engineering-Betrug können insbesondere die tatsächliche Mitwirkung des Nutzers an der Authentifizierung, seine Zustimmung zur Transaktion, die geltenden Kartennetzwerkregeln und das jeweilige nationale Recht für die Haftungsbewertung relevant sein.
Auch bei einer betrügerischen Transaktion hängt es vom Untersuchungsergebnis und den anwendbaren Regeln ab, ob der Kartenherausgeber die Zahlung erstatten oder den Schaden tragen muss. Aus dem Erfolg oder Misserfolg der 3DS-Authentifizierung allein lässt sich dies nicht ableiten.
5. Wie erkennt man, ob eine unbekannte Kartenabbuchung auf Betrug zurückzuführen ist?
Für Kartenbetrug muss die physische Karte nicht verloren gegangen sein.
Bei Card-Not-Present-Transaktionen (CNP, Zahlungen ohne Vorlage der physischen Karte) können Angreifer mit kompromittierten Kartennummern, Ablaufdaten und Sicherheitscodes Online-Zahlungen versuchen.
Die Daten könnten durch Phishing-Websites, Schadsoftware, Sicherheitsvorfälle bei Händlern oder Kontoübernahmen offengelegt worden sein. Aus einer einzelnen verdächtigen Transaktion lässt sich jedoch normalerweise nicht schließen, welcher Händler die Daten verloren hat. Erst recht ist sie kein Beleg dafür, dass die Datenbank der kartenausgebenden Plattform kompromittiert wurde.
Ein unbekannter Händlername bedeutet nicht zwangsläufig Kartenbetrug
Der auf der Kartenabrechnung angezeigte Händlername kann von der Marke abweichen, die dem Nutzer bekannt ist.
Ein Softwareabonnement kann beispielsweise über einen unabhängigen Merchant of Record abgewickelt werden, der als rechtlicher Verkäufer auftritt und die Zahlung entgegennimmt. Auf der Abrechnung erscheint dann möglicherweise der Name dieses Unternehmens statt der Softwaremarke.
Prüfen Sie bei unbekannten Abbuchungen zunächst aktuelle Bestellungen, E-Mail-Belege, Abrechnungen aus dem App Store und von Google Play sowie frühere Abonnements.
Lässt sich die Herkunft nicht klären, insbesondere wenn innerhalb kurzer Zeit mehrere unbekannte Transaktionen auftreten, sollten Sie die Karte sofort sperren und den Herausgeber informieren. Die Suche nach alten Bestellungen darf notwendige Schutzmaßnahmen nicht verzögern.
Kleine unbekannte Transaktionen können Vorautorisierungen oder Betrugstests sein
Manche Händler prüfen die Gültigkeit einer Karte durch Autorisierungsanfragen über geringe Beträge. Diese können das verfügbare Guthaben vorübergehend verringern, ohne dass eine endgültige Abbuchung erfolgt.
Auch Betrüger können kleine Transaktionen nutzen, um zu testen, ob gestohlene Kartendaten funktionieren.
Wenn Sie die Karte kürzlich bei einem Dienst hinterlegt haben, prüfen Sie dessen offizielle Verifizierungsverfahren. Falls Sie keine entsprechende Zahlung oder Kartenhinterlegung vorgenommen haben, melden Sie die Transaktion dem Kartenherausgeber.
Pending bedeutet nicht, dass der Betrag endgültig abgebucht wurde
Der Status Pending zeigt an, dass sich eine Transaktion noch in der Bearbeitung befindet. Er kann auf eine Autorisierungsreservierung, eine ausstehende Abrechnung oder eine spätere Stornierung zurückzuführen sein.
Kartenzahlungen durchlaufen üblicherweise unter anderem Autorisierungs- und Clearingprozesse. Es kann vorkommen, dass ein Händler eine Zahlung als fehlgeschlagen anzeigt, während im Kartenkonto eine Pending-Transaktion erscheint, weil eine frühere Autorisierung noch nicht storniert oder freigegeben wurde.
Das bedeutet nicht zwangsläufig, dass bereits eine endgültige Belastung erfolgt ist. Eine unbekannte Autorisierung sollte dennoch nicht ignoriert werden.
Wenn Sie die Autorisierung nicht selbst veranlasst haben, kontaktieren Sie umgehend den Herausgeber. Ob sie rückgängig gemacht werden kann, wann der reservierte Betrag wieder verfügbar wird und ob ein formelles Reklamationsverfahren erforderlich ist, hängt vom Transaktionsstatus und den Regeln des Herausgebers ab.
Auch bei regulären Bestellungen sollten Sie nicht mehrfach hintereinander zahlen, bevor der Status des ersten Zahlungsversuchs geklärt ist. Andernfalls können mehrere Autorisierungsreservierungen entstehen.
6. Was sollten Betroffene unmittelbar nach einem Betrug oder einer nicht autorisierten Transaktion tun?
Unautorisierte Kartenzahlung: Karte sperren und Transaktion melden
Sperren Sie zunächst die Karte über die offizielle App. Melden Sie anschließend die nicht autorisierte Transaktion dem Kartenherausgeber.
Die Sicherheitshinweise zur Coinbase Card erklären die vorübergehende Kartensperre und nennen nicht autorisierte Abbuchungen als einen Fall, in dem Sicherheitsmaßnahmen erforderlich sind.
Der genaue Wirkungsumfang einer Kartensperre hängt vom Produkt ab. Manche Funktionen verhindern vor allem neue Transaktionsautorisierungen, ohne bereits erteilte Autorisierungen aufzuheben oder deren spätere Abrechnung zu verhindern.
Fragen Sie den Herausgeber, ob die bisherige Kartennummer deaktiviert und eine Ersatzkarte ausgegeben werden sollte und wie eine Betrugsuntersuchung oder Kartenreklamation eingeleitet werden kann.
Selbst wenn noch keine Abbuchung erfolgt ist, sollten Sie den Herausgeber kontaktieren, sobald die vollständigen Kartendaten nachweislich kompromittiert wurden. Dabei sollte geklärt werden, ob ein Kartentausch und eine verstärkte Transaktionsüberwachung sinnvoll sind.
Kontoübernahme: Anmeldedaten, E-Mail-Konto und Auszahlungsrechte gleichzeitig schützen
Ungewöhnliche Anmeldebenachrichtigungen, geänderte Kontoeinstellungen oder unerklärliche Vermögensabflüsse können darauf hindeuten, dass nicht nur die Karte betroffen ist.
Ändern Sie das Passwort auf einem vertrauenswürdigen Gerät, kontrollieren Sie angemeldete Geräte und aktive Sitzungen, beenden Sie verdächtige Sitzungen und richten Sie die Multi-Faktor-Authentifizierung (MFA) neu ein oder verstärken Sie diese.
Überprüfen Sie außerdem Auszahlungseinstellungen, vertrauenswürdige Geräte und die verknüpfte E-Mail-Adresse. E-Mail-Konten werden häufig für Passwortzurücksetzungen verwendet. Wurde auch das E-Mail-Konto übernommen, reicht es möglicherweise nicht aus, lediglich das Plattformpasswort zu ändern.
Besteht der Verdacht auf Schadsoftware, sollten auf dem betroffenen Gerät keine weiteren sensiblen Informationen eingegeben werden.
Solange die Kontosicherheit nicht wiederhergestellt ist, sollten Einzahlungen auf das betroffene Konto ausgesetzt werden. Zahlen Sie insbesondere niemals USDT auf Anweisung eines unbekannten Supportkontakts ein, um angeblich eine Betrugsuntersuchung oder die Freigabe gesperrter Gelder zu ermöglichen.
Kompromittierte Wiederherstellungsphrase oder private Schlüssel: Noch kontrollierbare Vermögenswerte übertragen
Wenn ein Angreifer die Wiederherstellungsphrase oder den privaten Schlüssel einer selbstverwalteten Wallet erlangt hat, muss deren Sicherheit als kompromittiert betrachtet werden.
Erstellen Sie auf einem vertrauenswürdigen Gerät in einer sicheren Umgebung eine neue Wallet mit vollständig neuen Schlüsseln. Prüfen Sie umgehend, ob sich noch nicht vom Angreifer abgezogene Vermögenswerte dorthin übertragen lassen.
Der Angreifer könnte gleichzeitig versuchen, die Werte zu transferieren. Deshalb ist schnelles Handeln wichtig, ohne dass eine erfolgreiche Übertragung garantiert werden kann. Die konkreten Schritte hängen auch vom Wallet-Typ, dem Blockchain-Netzwerk und den Bedingungen für die Kontrolle über die Vermögenswerte ab.
Die Übernahme einer kompromittierten Wiederherstellungsphrase in eine andere Wallet-App beseitigt das Risiko nicht. Ebenso wenig können eine Kartensperre, eine Ersatzkarte oder der Widerruf gewöhnlicher Token-Freigaben einen offengelegten privaten Schlüssel ungültig machen.
Bösartige Freigaben: On-Chain-Berechtigungen prüfen und widerrufen
Wenn Sie vermuten, auf einer Phishing-Website eine Token Approval unterzeichnet zu haben, überprüfen Sie die Token-Freigaben im betreffenden Blockchain-Netzwerk.
Eine Token-Freigabe und die Offenlegung eines privaten Schlüssels sind unterschiedliche Sicherheitsprobleme. Eine verdächtige Freigabe bedeutet nicht zwangsläufig, dass auch die Wiederherstellungsphrase oder der private Schlüssel kompromittiert wurde. Ebenso wenig müssen alle betroffenen Nutzer deshalb sofort eine neue Wallet erstellen.
Die MetaMask-Anleitung zur Verwaltung von Token-Freigaben erläutert, wie sich Token-Ausgabelimits überprüfen und widerrufen lassen. Für einen Widerruf ist normalerweise eine On-Chain-Transaktion mit entsprechenden Netzwerkgebühren erforderlich.
Das Trennen einer Wallet-Verbindung zu einer Website widerruft keine bereits wirksame On-Chain-Freigabe.
Verwenden Sie ein vertrauenswürdiges Werkzeug zur Verwaltung von Freigaben, um den berechtigten Smart Contract beziehungsweise Spender, den Token, das Limit und das Netzwerk zu überprüfen. Widerrufen Sie verdächtige Berechtigungen, sofern dies unter sicheren Bedingungen möglich ist. Das genaue Verfahren hängt vom Blockchain-Netzwerk, dem Token-Vertrag und den unterstützten Funktionen der Wallet beziehungsweise des Smart-Contract-Kontos ab.
Der Widerruf beschränkt die künftige Nutzung einer Berechtigung, kann bereits abgeflossene Vermögenswerte aber nicht automatisch zurückholen. Falls zugleich private Schlüssel oder die Wiederherstellungsphrase offengelegt wurden, muss zusätzlich auf die Schlüsselkompromittierung reagiert werden.
7. Welche Reklamations- und Rückholungsmöglichkeiten bestehen bei Kartenbetrug und On-Chain-Verlusten?
Bei Krypto-Zahlungskarten kommen zwei verschiedene Transaktionssysteme zum Einsatz: Zahlungen über Kartennetzwerke und Transfers von Kryptowerten. Ob eine Rückerstattung möglich ist, wer sie bearbeitet und welche Regeln gelten, hängt davon ab, auf welcher Ebene der Verlust entstanden ist.
Nicht autorisierte Kartentransaktionen: Reklamation beim Herausgeber einreichen
Karteninhaber können bei nicht autorisierten Transaktionen, die über Kartennetzwerke verarbeitet wurden, Anspruch auf bestimmte Reklamationsverfahren und Haftungsschutzregelungen haben. Allerdings gelten nicht für alle Krypto-Zahlungskarten dieselben Bedingungen.
Die Zero Liability Policy von Visa sieht vor, dass berechtigte Karteninhaber für nicht autorisierte Transaktionen nicht haften müssen.
Ausgenommen sind bestimmte Geschäftskarten, Transaktionen mit anonymen Prepaid-Karten sowie Zahlungen, die nicht über das Visa-Netzwerk verarbeitet wurden. Karteninhaber müssen ihre Karten zudem angemessen schützen und unbefugte Nutzungen dem Herausgeber unverzüglich melden. Eine tatsächliche Erstattung kann vom Untersuchungsergebnis, der rechtzeitigen Meldung und weiteren anwendbaren Bedingungen abhängen.
Die Zero Liability Protection von Mastercard bietet einen vergleichbaren Schutz. Voraussetzung ist unter anderem, dass der Karteninhaber seine Karte angemessen schützt und einen Verlust oder unautorisierte Transaktionen zeitnah meldet. Bestimmte Geschäftskarten und nicht registrierte Prepaid-Karten sind ausgeschlossen.
Bei Krypto-Zahlungskarten lässt sich allein aus dem Visa- oder Mastercard-Logo nicht ableiten, dass sämtliche Guthaben und Transaktionen unter diese Schutzregelungen fallen. Zusätzlich müssen der tatsächliche Herausgeber, der Kartentyp, der Karteninhabervertrag und das Ausgabeland beziehungsweise die Ausgaberegion geprüft werden.
Auch das jeweilige nationale Recht kann zusätzlichen Schutz bieten. Das US-amerikanische Consumer Financial Protection Bureau (CFPB) erläutert beispielsweise in seinen Hinweisen zu nicht autorisierten Transaktionen mit Prepaid-Karten, dass registrierte Prepaid-Karten und bestimmte weitere Prepaid-Kartentypen unter die im US-Bundesrecht vorgesehenen Rechte zur Fehlerklärung fallen können. Der konkrete Schutz hängt von den Karten- und Kontobedingungen ab und darf nicht pauschal auf andere Länder übertragen werden.
Worin unterscheidet sich eine Betrugsreklamation von einer gewöhnlichen Händlererstattung?
Eine normale Händlererstattung betrifft in der Regel eine vom Kunden autorisierte Transaktion, beispielsweise nach einer Bestellstornierung, bei nicht gelieferter Ware oder bei Problemen mit einer Dienstleistung.
Bei einer Betrugsreklamation steht dagegen die Frage im Mittelpunkt, ob der Karteninhaber die Transaktion autorisiert hat. Solche Fälle bearbeitet normalerweise der Kartenherausgeber im Rahmen seiner Betrugsuntersuchungs- und Reklamationsverfahren.
Ein Chargeback, also eine Rückbelastung im Rahmen eines Kartenstreitverfahrens, ist ein durch die Regeln der Kartennetzwerke geregeltes Verfahren zur Bearbeitung bestimmter berechtigter Transaktionsreklamationen. Es bedeutet nicht, dass sich jede Zahlung bedingungslos rückgängig machen lässt. Die Streitfallregeln der Kartennetzwerke, die Karteninhaberverträge der Herausgeber und die geltenden Verbraucherschutzgesetze erfüllen unterschiedliche Funktionen und sind nicht austauschbar.
Die offiziellen Hinweise von Coinbase Card zur Streitfallbearbeitung unterscheiden zwischen autorisierten und nicht autorisierten Transaktionen und erläutern die jeweiligen Reklamationswege.
Nutzer müssen den tatsächlichen Ablauf wahrheitsgemäß schildern und dürfen einen ausdrücklich selbst autorisierten Kauf nicht fälschlich als Kartenbetrug melden. Allerdings bedeutet die Weitergabe von Kartendaten an einen Händler auch nicht, dass dieser jederzeit beliebige Beträge abbuchen darf. Ob eine wirksame Autorisierung vorliegt, muss anhand des Sachverhalts und der geltenden Vereinbarungen beurteilt werden.
On-Chain-Transfers: Nachverfolgbarkeit garantiert keine Rückholung der Vermögenswerte
Wenn ein Nutzer auf Anweisung eines Betrügers USDT an eine Wallet-Adresse sendet, handelt es sich um einen On-Chain-Transfer. Allein der Zusammenhang mit einer Krypto-Zahlungskarte macht diese Transaktion nicht über die Chargeback-Verfahren von Visa oder Mastercard rückholbar.
Bestätigte Blockchain-Transaktionen können vom Absender normalerweise nicht einseitig rückgängig gemacht werden.
In ihrem Leitfaden für Betroffene von Betrugsfällen empfiehlt die FTC, nach einem Betrug mit Kryptowährungszahlungen möglichst schnell die betreffende Handelsplattform oder den Dienstleister zu kontaktieren, den Vorfall zu melden und nach möglichen Abhilfemaßnahmen zu fragen.
Wenn die Vermögenswerte auf einem Konto eingehen, das tatsächlich von einer zentralisierten Plattform kontrolliert wird, können die Plattform oder Strafverfolgungsbehörden unter Umständen weitere Maßnahmen ergreifen. Sobald die Werte diesen Kontrollbereich verlassen haben, kann ihre Rückholung erheblich schwieriger werden.
Transaktionshashes und Blockchain-Adressen ermöglichen es, Geldflüsse nachzuvollziehen. Die Identifizierung einer Adresse beweist aber weder, wer sie tatsächlich kontrolliert, noch verleiht sie das Recht, Vermögenswerte einzufrieren oder zurückzuholen.
8. Wie sichert man Beweise und schützt sich vor erneutem Betrug?
Transaktionsdaten und Sicherheitsaufzeichnungen aufbewahren
Nach der Feststellung einer nicht autorisierten Transaktion sollten sämtliche Originalunterlagen gesichert werden, die den Vorfall dokumentieren.
Art des Vorfalls | Empfohlene Beweismittel |
|---|---|
Unbekannte Kartenabbuchung | Datum, Uhrzeit und Zeitzone, Händlername, Währung, Betrag, letzte vier Kartenziffern, Transaktionsstatus |
Übernahme eines Plattformkontos | Ungewöhnliche Anmeldebenachrichtigungen, Sitzungsprotokolle, Änderungen der Kontoeinstellungen, Auszahlungsdaten |
Gefälschter Support und Phishing-Websites | Chatverläufe, Konten der Kontaktpersonen, Domainnamen, Zahlungsforderungen, zugehörige Benachrichtigungen |
On-Chain-Vermögenstransfer | Transaktionshashes, Blockchain-Netzwerk, Token, Absender- und Empfängeradressen |
Reklamation oder Beschwerde | Vorgangsnummern, Kontaktdaten mit Datum, eingereichte Unterlagen, Antworten der Plattform |
Achten Sie beim Sichern von Beweisen auf den Schutz personenbezogener Daten. Screenshots können für die Kommunikation mit dem Support in einer Fassung verwendet werden, in der sensible Angaben unkenntlich gemacht wurden. Vollständige Kartennummern, CVV, OTP, Kontopasswörter, Wiederherstellungsphrasen und private Schlüssel sollten jedoch niemals als gewöhnliche Chat-Anhänge übermittelt werden.
Wenn Identitätsdokumente hochgeladen werden müssen, verwenden Sie ausschließlich einen offiziellen, sicheren Übermittlungskanal, dessen Echtheit Sie unabhängig überprüft haben.
Vorsicht vor Betrügern, die sich als Anbieter für die Rückholung von Vermögenswerten ausgeben
Nachdem Betroffene öffentlich über einen finanziellen Verlust berichtet haben, können Betrüger erneut Kontakt aufnehmen und sich als Rechtsanwälte, Blockchain-Ermittler, Aufsichtsbehörden oder Teams zur Rückholung von Vermögenswerten ausgeben.
Sie behaupten möglicherweise, die gestohlenen USDT bereits gefunden zu haben, verlangen aber zunächst Steuern, Prüfgebühren, Bearbeitungsentgelte oder Gebühren für die Aktivierung eines Vertrags.
In einer Verbraucherwarnung vom August 2026 zu Betrugsmaschen rund um die Rückholung von Geldern weist die FTC darauf hin, dass solche Betrugsmodelle gezielt Menschen ansprechen, die bereits Geld verloren haben. Die Täter geben sich als Behörden, Anwaltskanzleien oder andere Einrichtungen aus, um Gebühren und persönliche Finanzdaten zu erlangen.
Seriöse Rechtsvertretungen und Blockchain-Forensikdienstleister können angemessene Honorare verlangen. Screenshots zur Wallet-Nachverfolgung, angebliche Erfolgsfälle oder behördlich wirkende Dokumente beweisen jedoch für sich genommen nicht, dass jemand Vermögenswerte tatsächlich zurückholen kann.
Besondere Vorsicht ist gegenüber unbekannten Organisationen geboten, die von sich aus Kontakt aufnehmen und eine Vorauszahlung zur angeblichen „Freigabe von Geldern“ fordern.
Bei Verdacht auf eine Straftat kann Anzeige bei der Polizei oder der zuständigen Behörde im jeweiligen Rechtsraum erstattet werden. Nutzer in den USA können Betrugsfälle über ReportFraud.gov bei der FTC melden. In anderen Ländern sollten die entsprechenden offiziellen Meldewege genutzt werden.
Eine Meldung hilft, den Vorfall zu dokumentieren, und kann Ermittlungsansätze liefern. Sie garantiert jedoch nicht, dass die Vermögenswerte zurückerlangt werden.
9. Sicherheitscheckliste und Maßnahmenübersicht für Krypto-Zahlungskarten
Die alltägliche Sicherheit einer Krypto-Zahlungskarte sollte an die jeweilige Finanzierungsstruktur des Produkts angepasst werden.
Bei Karten mit vorausbezahltem Guthaben empfiehlt es sich, den verfügbaren Betrag am tatsächlichen Ausgabenbedarf auszurichten, statt dauerhaft wesentlich mehr ausgabefähiges Guthaben vorzuhalten als üblicherweise benötigt wird. Sofern das Produkt Transaktionslimits, Schalter für Online-Zahlungen oder vorübergehende Kartensperren unterstützt, können diese Funktionen entsprechend der Nutzung eingestellt werden.
Wer virtuelle Karten für Abonnements verwendet, sollte regelmäßig überprüfen, bei welchen Händlern die Kartendaten hinterlegt sind. Wird ein Dienst nicht mehr benötigt, muss das Abonnement über das offizielle Verfahren des Händlers gekündigt werden. Das Löschen oder Sperren einer Karte beendet bestehende Verträge und Zahlungspflichten nicht zwangsläufig.
Bei Wallet-gebundenen Produkten sollten die berechtigten Smart Contracts und deren Freigabelimits regelmäßig kontrolliert werden, damit unnötig hohe Berechtigungen nicht dauerhaft bestehen bleiben.
Zudem sollten offizielle Apps, Betriebssysteme und Authentifizierungsverfahren in einem sicheren Zustand gehalten werden. Transaktionsbenachrichtigungen und Multi-Faktor-Authentifizierung helfen, Auffälligkeiten zu erkennen und das Risiko einer Kontoübernahme zu verringern. Sie ersetzen jedoch nicht die sorgfältige Prüfung von Zahlungs-, Signatur- und Freigabeanfragen.
Die folgende Übersicht dient als Orientierung für erste Maßnahmen bei verdächtigen Vorgängen.
Bestätigter oder vermuteter Vorfall | Vorrangig zu schützender Bereich | Wesentliche Maßnahmen |
|---|---|---|
Unbekannte Kartenzahlung | Kartenherausgeber und Karte | Karte sperren, nicht autorisierte Transaktion melden, Untersuchung beantragen |
Ungewöhnliche Anmeldung oder geänderte Einstellungen | Plattformkonto | Passwort ändern, verdächtige Sitzungen beenden, Auszahlungsberechtigungen prüfen |
Kompromittierte Kartendaten | Kartenbezogene Zugangsdaten | Herausgeber wegen Deaktivierung, Ersatzkarte und Transaktionsüberwachung kontaktieren |
Offengelegte Wiederherstellungsphrase oder private Schlüssel | Selbstverwaltete Wallet | Noch kontrollierbare Vermögenswerte mit vollständig neuen Schlüsseln übertragen |
Verdächtige Token Approval unterzeichnet | Smart-Contract-Berechtigungen | Betroffenes Netzwerk überprüfen und gefährliche Freigaben widerrufen |
Durch Täuschung veranlasster Transfer an eine Betrugsadresse | On-Chain-Vermögenswerte und zugehörige Konten | Transaktionsbelege sichern, beteiligte Dienstleister kontaktieren, Anzeige erstatten |
Unbekannte Abbuchung stammt tatsächlich aus einem alten Abonnement | Vertrags- und Zahlungsbeziehung zum Händler | Vereinbarung prüfen, Abonnement kündigen oder reguläre Erstattung beantragen |
Solange der Sachverhalt noch nicht geklärt ist, sollten Sie vorrangig die Konten und Vermögenswerte schützen, die sich weiterhin unter Ihrer Kontrolle befinden. Zahlen Sie keine weiteren Mittel ein und folgen Sie keinen Anweisungen eines nicht verifizierten angeblichen „Sicherheitssupports“, um neue Überweisungen oder Wallet-Freigaben vorzunehmen.