
Un débit inconnu sur une carte de paiement en cryptomonnaies ne signifie pas nécessairement que son numéro a été volé. Le titulaire peut avoir communiqué ses données bancaires sur un faux site de demande de carte, transmis un code de vérification à une personne usurpant l'identité du service client ou accordé, sans s'en rendre compte, une autorisation malveillante à un contrat intelligent en connectant son portefeuille.
Ces situations peuvent toutes entraîner des pertes financières, mais elles appellent des réponses différentes. Les transactions non autorisées effectuées sur les réseaux Visa ou Mastercard peuvent relever des procédures de contestation des opérations par carte. En revanche, lorsqu'une perte résulte d'un transfert confirmé sur une blockchain, elle ne peut pas être récupérée directement au moyen d'une procédure de rétrofacturation bancaire.
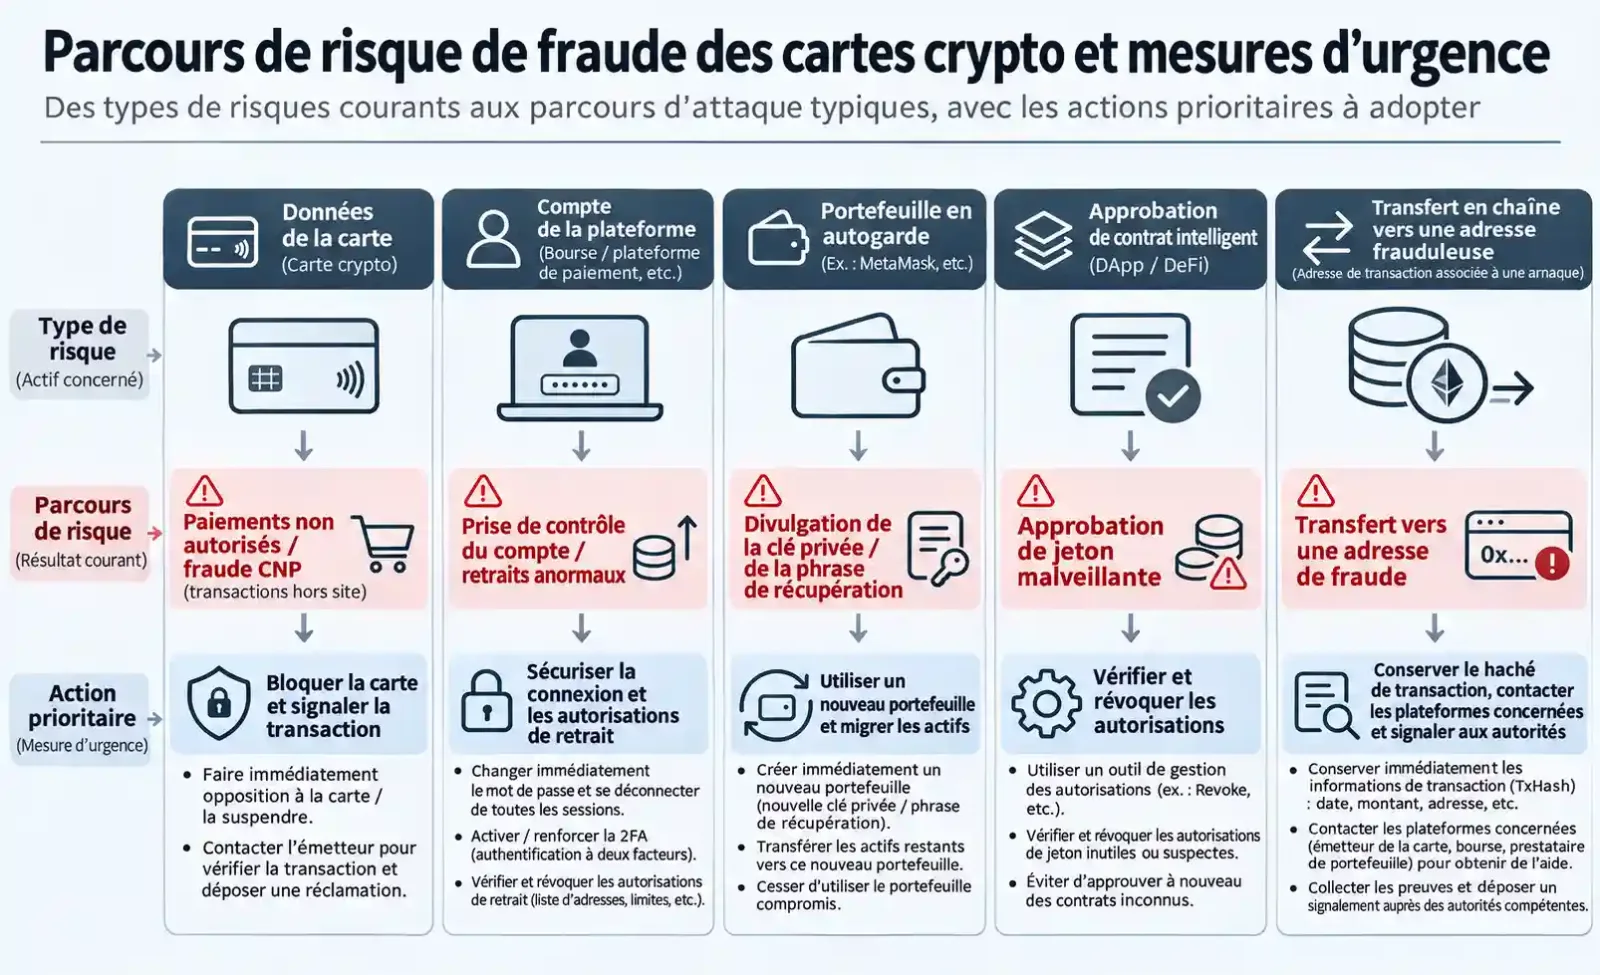
Si vous constatez un débit inconnu ou soupçonnez une escroquerie, prenez d'abord les mesures suivantes :
Transaction inconnue sur la carte : Bloquez immédiatement la carte depuis l'application officielle, signalez l'opération à l'émetteur et conservez les justificatifs.
Suspicion de prise de contrôle du compte sur la plateforme : Modifiez votre mot de passe depuis un appareil fiable, révoquez les sessions de connexion suspectes, vérifiez les paramètres de retrait et d'authentification, puis suspendez les dépôts.
Divulgation de la phrase de récupération ou de la clé privée : Créez, dans un environnement sécurisé, un portefeuille utilisant des clés entièrement nouvelles, puis évaluez rapidement la possibilité de transférer les actifs encore sous votre contrôle.
Autorisation suspecte d'un contrat intelligent : Vérifiez et révoquez les autorisations dangereuses accordées à des contrats pour vos tokens. Une simple déconnexion du site ne suffit généralement pas.
Transfert vers une adresse frauduleuse : Conservez le hachage de la transaction, l'adresse du destinataire et les échanges avec les interlocuteurs concernés. Contactez les plateformes concernées et effectuez un signalement auprès des autorités compétentes.
Ne communiquez jamais de code de vérification à usage unique, de mot de passe, de clé privée ou de phrase de récupération à un inconnu se présentant comme un agent du service client. N'effectuez pas non plus de nouveaux transferts pour prétendument « débloquer » un compte ou « récupérer des fonds ».
1. Quels sont les principaux risques d'escroquerie et de fraude liés aux cartes crypto ?
Toutes les cartes de paiement en cryptomonnaies ne reposent pas sur la même structure de financement.
Certains produits exigent un dépôt préalable en USDT ou en USDC, ensuite converti en solde de dépenses libellé en monnaie fiduciaire. D'autres mobilisent, au moment du paiement, des cryptoactifs conservés sur un compte dont la plateforme assure la garde. D'autres encore sont associés à des portefeuilles non dépositaires, avec des conversions d'actifs sur la blockchain et des autorisations de contrats intelligents.
Selon l'architecture du produit, les actifs et les droits auxquels un attaquant peut accéder ne sont donc pas les mêmes.
Élément exposé au risque | Informations ou droits susceptibles d'être obtenus par l'attaquant | Principales conséquences |
|---|---|---|
Données de la carte bancaire | Numéro, date d'expiration, CVV et autres données | Paiements non autorisés par carte |
Compte de gestion de la carte | Identifiants de connexion, sessions de compte, droits d'authentification | Contrôle de la carte et modification des paramètres |
Compte de conservation sur la plateforme | Accès au compte et droits de retrait | Transfert d'actifs et prise de contrôle du compte |
Portefeuille non dépositaire | Phrase de récupération, clé privée, autorisations de contrats | Transfert non autorisé d'actifs sur la blockchain |
Données d'identité | Documents KYC, photographies de pièces d'identité, informations personnelles | Usurpation d'identité et fraudes ultérieures |
La possession du numéro d'une carte et de son CVV ne signifie pas que l'attaquant contrôle le portefeuille non dépositaire associé. De même, le blocage de la carte ne rend pas inutilisable une clé privée déjà compromise.
Il existe également un autre scénario : la prise de contrôle du compte sur la plateforme. Même lorsque la carte a été bloquée avec succès, l'attaquant peut encore tenter d'utiliser les droits associés au compte pour effectuer d'autres opérations sur les fonds.
Identifier précisément les comptes et les autorisations compromis est indispensable pour choisir les mesures permettant de limiter les pertes.
2. Comment les faux services clients obtiennent-ils les codes de vérification, l'accès aux comptes et les cryptoactifs ?
L'usurpation d'identité d'agents du service client est une forme classique d'ingénierie sociale. Les fraudeurs n'ont pas nécessairement besoin de contourner les protections techniques d'une plateforme. Ils exploitent plutôt les inquiétudes des titulaires concernant un compte bloqué, un paiement refusé ou une perte financière pour les amener à divulguer eux-mêmes des informations sensibles.
Parmi les prétextes les plus courants figurent les suivants :
Une transaction inhabituelle a été détectée et une vérification immédiate de l'identité est nécessaire.
La procédure KYC a échoué et les documents d'identité doivent être transmis à nouveau.
La carte va être désactivée et des frais d'activation doivent être réglés.
Le compte a été signalé pour une infraction présumée et les fonds doivent être transférés vers une « adresse sécurisée ».
Un remboursement a été approuvé, mais des frais de déblocage ou de vérification doivent être payés au préalable.
Ces affirmations peuvent paraître crédibles, car les programmes de cartes légitimes peuvent effectivement prévoir des restrictions de compte, des mises à jour KYC et des vérifications d'identité.
Pour déterminer s'il s'agit d'une escroquerie, il faut avant tout vérifier l'identité de l'expéditeur et la légitimité de l'action demandée.
Si quelqu'un réclame votre mot de passe, un code reçu par SMS, la phrase de récupération de votre portefeuille ou le cryptogramme de sécurité complet de votre carte, ou vous demande de transférer des fonds vers une adresse de portefeuille privée communiquée au cours de l'échange, interrompez immédiatement la procédure.
Dans son guide consacré aux escroqueries aux cryptomonnaies, la Federal Trade Commission (FTC) américaine rappelle que les fraudeurs se font fréquemment passer pour des entreprises ou des administrations afin de convaincre leurs victimes de transférer des cryptoactifs sous prétexte de protéger leur argent.
Peut-on faire confiance au « service client officiel » sur les réseaux sociaux ?
De nombreux projets de cartes crypto animent des communautés sur X, Telegram et Discord. Des escrocs peuvent copier le logo ou la photo de profil d'une marque ainsi que le nom de son service client, puis contacter directement des utilisateurs ayant signalé publiquement des problèmes de paiement.
Le fait qu'un interlocuteur connaisse les détails du problème ne prouve pas son identité. Ces informations peuvent simplement provenir des messages publics publiés auparavant par l'utilisateur.
Pour vérifier l'identité d'un agent, accédez à l'assistance depuis un site officiel préalablement vérifié ou depuis l'application officielle, plutôt que de suivre un lien reçu dans un message privé non sollicité.
Crypto.com propose par exemple Crypto.com Verify, un outil permettant de vérifier certains canaux de communication et certaines coordonnées officielles. Il s'agit d'une fonction de sécurité propre à Crypto.com ; les autres plateformes de cartes crypto ne disposent pas nécessairement d'un dispositif équivalent.
Si vous ne pouvez pas confirmer l'identité d'une personne se présentant comme un agent du service client, mettez fin à l'échange et soumettez votre demande par un canal officiel ouvert indépendamment.
3. Comment les sites de phishing volent-ils les données bancaires et les autorisations des portefeuilles ?
Les sites de phishing visant les utilisateurs de cartes crypto reproduisent généralement les pages d'inscription, de demande de carte ou de gestion de compte de produits légitimes. Les utilisateurs peuvent y accéder depuis des résultats de recherche, des publicités sur les réseaux sociaux ou des courriels, en pensant utiliser le service officiel.
Selon leur objectif, ces pages frauduleuses peuvent être réparties en trois catégories.
1. Fausses pages d'inscription et frais frauduleux de délivrance de carte
Les attaquants reproduisent l'identité visuelle d'une marque, l'apparence de ses cartes et son parcours de demande afin d'inciter les utilisateurs à s'inscrire, à transmettre des documents KYC ou à payer des frais de délivrance.
La transmission de photographies de pièces d'identité et de données personnelles peut entraîner une usurpation d'identité. Si l'utilisateur envoie des USDT à l'adresse indiquée sur la fausse page, il peut perdre directement les actifs transférés sur la blockchain.
Les véritables cartes de paiement en cryptomonnaies peuvent elles aussi comporter des frais de délivrance. L'existence de frais ne suffit donc pas, à elle seule, à caractériser une fraude.
Avant toute demande, vérifiez que le nom de domaine appartient bien au fournisseur officiel, que les frais figurent dans ses conditions publiées et que l'adresse de dépôt provient d'une interface de compte officielle dont l'authenticité a été confirmée.
2. Fausses pages de connexion présentées comme des centres de sécurité
Un utilisateur reçoit une notification évoquant une « activité anormale sur le compte » ou la nécessité de « mettre à jour les informations de paiement ». Après avoir cliqué sur le lien, il arrive sur une page imitant le service authentique et y saisit son mot de passe ainsi qu'un code de vérification à usage unique. L'attaquant peut alors tenter d'utiliser ces informations pour accéder au véritable compte.
La présence du protocole HTTPS ne prouve pas qu'un site est exploité par un prestataire légitime. HTTPS protège la connexion, mais ne garantit pas la fiabilité de l'exploitant du site.
Dans son guide pour reconnaître et éviter les tentatives de phishing, la FTC décrit notamment les méthodes consistant à invoquer un problème de compte ou une mise à jour des données de paiement pour attirer les utilisateurs sur des pages frauduleuses.
Lorsque vous recevez ce type de notification, ouvrez vous-même l'application ou le site officiel dont vous avez préalablement vérifié l'authenticité, puis contrôlez si une alerte correspondante apparaît réellement dans votre compte.
3. Fausses connexions de portefeuille et autorisations de contrats intelligents
Certaines cartes crypto associées à un portefeuille exigent la connexion d'un portefeuille non dépositaire. Les fraudeurs peuvent créer de fausses pages de demande de carte qui déclenchent une requête de signature ou d'autorisation après la connexion du portefeuille.
L'utilisateur croit demander une carte alors qu'il peut, en réalité, autoriser un contrat intelligent à transférer certains tokens.
Ce type d'attaque ne nécessite pas nécessairement d'obtenir la phrase de récupération. Une Token Approval (autorisation de dépense de tokens) signée par l'utilisateur peut permettre à un contrat de transférer des actifs dans la limite du montant autorisé.
L'affichage d'une interface de connexion habituelle par le portefeuille ne garantit pas la sécurité de la demande. L'utilisateur doit toujours vérifier son origine, le contrat concerné, le token et le montant de l'autorisation.
4. Escroqueries aux codes 3DS : pourquoi peut-on être victime d'une fraude même après avoir approuvé un paiement ?
3D Secure (3DS) est un mécanisme technique d'authentification du titulaire utilisé lors des paiements par carte en ligne. L'émetteur peut demander la saisie d'un One-Time Password (OTP, code à usage unique) ou une confirmation du paiement dans son application officielle.
Les escrocs peuvent détourner ce processus d'authentification pour faire aboutir des transactions que le titulaire n'avait pas réellement l'intention d'autoriser.
Par exemple, un attaquant dispose déjà du numéro de carte, de sa date d'expiration et du CVV, mais le paiement nécessite encore une authentification supplémentaire. Le titulaire reçoit alors un message se faisant passer pour une communication de l'émetteur :
Un paiement suspect a été détecté. Veuillez communiquer le code reçu par SMS pour annuler la transaction.
En réalité, le code reçu par l'utilisateur peut être celui dont l'attaquant a besoin pour authentifier le paiement qu'il tente d'effectuer.
Une autre méthode consiste à convaincre l'utilisateur d'approuver une transaction inconnue dans l'application officielle, en prétendant que cette opération sert à « annuler le paiement » ou à « lever un blocage de sécurité ».
Dans une telle situation, refusez toute demande d'authentification sans rapport avec un paiement que vous avez vous-même initié. Avant de confirmer une opération, vérifiez le montant, le commerçant et les informations affichées. En cas d'incohérence, n'allez pas plus loin.
Une authentification 3DS réussie signifie uniquement que la transaction a satisfait au processus d'authentification applicable. Elle ne prouve pas, à elle seule, que le titulaire a réellement consenti au paiement.
L'authentification 3DS, l'autorisation d'une transaction par carte et le consentement effectif du titulaire sont trois notions distinctes. Une authentification réussie ne garantit pas que l'émetteur a ensuite autorisé la transaction. De même, une transaction autorisée ne sera pas nécessairement considérée, en cas de litige, comme un achat auquel le titulaire a personnellement consenti.
Si un code de vérification a été obtenu par tromperie ou si l'utilisateur a été manipulé pour approuver un paiement inconnu, l'émetteur doit encore examiner les données de transaction, les résultats d'authentification, les déclarations du titulaire et les autres éléments de preuve.
Les résultats de l'authentification 3DS peuvent influer sur la répartition de la responsabilité en cas de fraude et sur les exigences probatoires applicables à une contestation. Ils ne déterminent toutefois pas, à eux seuls, son issue. Dans les affaires d'ingénierie sociale, la participation effective de l'utilisateur à l'authentification, la réalité de son consentement, les règles du réseau de cartes concerné et la législation locale peuvent tous entrer en ligne de compte.
Même lorsqu'une transaction est frauduleuse, l'obligation pour l'émetteur de rembourser le paiement ou de supporter la perte dépend des conclusions de l'enquête et des règles applicables. Il est impossible de la déterminer uniquement selon que l'authentification 3DS a réussi ou échoué.
5. Comment déterminer si un débit inconnu sur une carte est frauduleux ?
Il n'est pas nécessaire de voler la carte physique pour commettre une fraude.
Dans une transaction Card-Not-Present (CNP, sans présentation physique de la carte), un attaquant peut tenter d'effectuer un paiement en ligne au moyen d'un numéro de carte, d'une date d'expiration et d'un cryptogramme de sécurité compromis.
Les données peuvent provenir d'un site de phishing, d'un logiciel malveillant, d'un incident de sécurité chez un commerçant ou d'une prise de contrôle de compte. Toutefois, une seule transaction suspecte ne permet généralement pas d'identifier le commerçant à l'origine d'une éventuelle fuite, encore moins d'affirmer que la base de données de la plateforme émettrice a été piratée.
Un nom de commerçant inconnu ne signifie pas nécessairement qu'il s'agit d'une fraude
Le nom du commerçant affiché sur le relevé bancaire peut différer de la marque connue de l'utilisateur.
Par exemple, un abonnement logiciel peut être facturé par un Merchant of Record, c'est-à-dire une entité indépendante agissant comme vendeur officiel et encaissant le paiement. Le relevé peut alors mentionner cette entité plutôt que la marque du logiciel.
Face à un débit inconnu, commencez par vérifier vos commandes récentes, les reçus reçus par courriel, les facturations de l'App Store et de Google Play ainsi que vos anciens abonnements.
Si vous ne parvenez toujours pas à identifier l'origine du débit, particulièrement lorsque plusieurs opérations inconnues apparaissent sur une courte période, bloquez immédiatement la carte et prévenez l'émetteur. La vérification des anciennes commandes ne doit pas retarder les mesures de protection.
Une petite transaction inconnue peut être une préautorisation ou un test frauduleux
Certains commerçants effectuent de petites demandes d'autorisation pour vérifier la validité d'une carte. Le montant peut temporairement réduire le solde disponible sans devenir un débit définitif.
Les fraudeurs peuvent également réaliser de petites opérations pour tester la validité de données bancaires volées.
Si vous avez récemment enregistré la carte auprès d'un service, vérifiez ses pratiques officielles de validation. Si aucune opération ni aucun enregistrement de carte ne correspond à cette transaction, signalez-la à l'émetteur.
Le statut Pending ne signifie pas qu'un paiement a été définitivement débité
Le statut Pending indique qu'une transaction est toujours en cours de traitement. Il peut correspondre à une retenue liée à une autorisation, à une opération en attente de compensation ou à une annulation ultérieure.
Les paiements par carte comportent généralement des étapes d'autorisation et de compensation. Il arrive qu'un commerçant affiche un paiement comme refusé alors que le compte de la carte présente une transaction Pending, parce qu'une autorisation antérieure n'a pas encore été annulée ou libérée.
Cela ne signifie pas nécessairement qu'un débit définitif a eu lieu, mais une autorisation inconnue ne doit pas être ignorée pour autant.
Si vous n'êtes pas à l'origine de l'autorisation, contactez immédiatement l'émetteur. La possibilité de l'annuler, le délai de libération des fonds réservés et la nécessité d'ouvrir une contestation formelle dépendent de l'état de la transaction et des règles de l'émetteur.
Pour une commande légitime, il est également préférable de ne pas multiplier les tentatives de paiement avant d'avoir confirmé le résultat de la première, afin d'éviter plusieurs retenues liées aux autorisations.
6. Que faire immédiatement après avoir découvert une escroquerie ou une transaction non autorisée ?
Fraude à la carte : bloquez la carte et signalez la transaction
Commencez par bloquer la carte dans l'application officielle, puis signalez la transaction non autorisée à l'émetteur.
Les consignes de sécurité de Coinbase Card expliquent comment bloquer temporairement une carte et mentionnent les débits non autorisés parmi les situations nécessitant des mesures de protection.
La portée du blocage dépend du produit. Certaines fonctions visent principalement à empêcher de nouvelles autorisations et ne permettent pas nécessairement d'annuler une autorisation déjà accordée ou d'empêcher sa compensation ultérieure.
Lors de votre échange avec l'émetteur, demandez s'il convient d'annuler le numéro de carte actuel, de faire émettre une nouvelle carte et d'engager une enquête pour fraude ou une procédure de contestation.
Même si aucun débit n'a encore été constaté, la compromission avérée de l'ensemble des données de la carte justifie de contacter l'émetteur pour évaluer son remplacement et la mise en place d'une surveillance des transactions.
Prise de contrôle du compte : sécurisez aussi l'adresse électronique et les droits de retrait
Des alertes de connexion inhabituelle, des modifications des paramètres du compte ou des sorties d'actifs inexpliquées peuvent indiquer une compromission qui dépasse le seul périmètre de la carte.
Depuis un appareil fiable, modifiez votre mot de passe, examinez les appareils connectés et les sessions actives, révoquez les sessions suspectes, puis réinitialisez ou renforcez l'authentification multifacteur (MFA).
Vérifiez également les paramètres de retrait, les appareils de confiance et la messagerie électronique associée. Celle-ci sert souvent à réinitialiser les mots de passe. Si elle est également compromise, modifier uniquement le mot de passe de la plateforme risque de ne pas empêcher de nouvelles intrusions.
Si vous soupçonnez la présence d'un logiciel malveillant sur un appareil, cessez d'y saisir des informations sensibles.
Tant que la sécurité du compte n'est pas rétablie, suspendez tout dépôt sur le compte concerné. En particulier, ne déposez jamais d'USDT à la demande d'un interlocuteur inconnu prétendant que ce versement est nécessaire pour enquêter sur une fraude ou débloquer des fonds.
Phrase de récupération ou clé privée compromise : transférez les actifs encore sous votre contrôle
Si un attaquant a obtenu la phrase de récupération ou la clé privée d'un portefeuille non dépositaire, la sécurité de ce portefeuille doit être considérée comme compromise.
Sur un appareil fiable et dans un environnement sécurisé, créez un portefeuille doté de clés entièrement nouvelles. Évaluez rapidement si les actifs que l'attaquant n'a pas encore transférés peuvent être déplacés vers ce nouveau portefeuille.
L'attaquant peut chercher à transférer les mêmes actifs simultanément. Il est donc important d'agir rapidement, sans qu'un transfert réussi puisse être garanti. Les mesures à prendre dépendent également du type de portefeuille, du réseau blockchain et des conditions de contrôle des actifs.
Importer une phrase de récupération compromise dans une autre application de portefeuille ne supprime pas le risque. Bloquer ou remplacer une carte bancaire, ou révoquer des autorisations ordinaires de tokens, ne permet pas non plus d'invalider une clé privée compromise.
Autorisations malveillantes : vérifiez et révoquez les droits accordés sur la blockchain
Si vous soupçonnez avoir signé une Token Approval sur un site de phishing, examinez les autorisations de dépense de tokens enregistrées sur le réseau blockchain concerné.
Une autorisation de tokens et la compromission d'une clé privée sont deux problèmes de sécurité distincts. La signature d'une autorisation suspecte ne signifie pas nécessairement que la phrase de récupération ou la clé privée a été divulguée. Elle n'implique pas non plus que tous les utilisateurs concernés doivent immédiatement créer un nouveau portefeuille.
Le guide de MetaMask sur la gestion des autorisations de tokens explique comment consulter et révoquer les plafonds de dépense accordés. La révocation nécessite généralement une transaction sur la blockchain et le paiement des frais de réseau correspondants.
Déconnecter un portefeuille d'un site web ne révoque pas une autorisation déjà effective sur la blockchain.
Utilisez un outil fiable de gestion des autorisations pour vérifier le bénéficiaire de l'autorisation, le token, le plafond et le réseau concernés, puis révoquez les droits suspects lorsque les conditions de sécurité le permettent. La procédure précise dépend du réseau blockchain, du contrat du token et des fonctionnalités prises en charge par le portefeuille ou le compte à contrat intelligent.
La révocation limite l'utilisation future de l'autorisation, mais ne permet pas de récupérer automatiquement les actifs déjà transférés. Si la clé privée ou la phrase de récupération est également compromise, l'incident doit aussi être traité comme une compromission de clés.
7. Quels recours pour les fraudes à la carte et les pertes d'actifs sur la blockchain ?
Les cartes crypto font intervenir deux systèmes de transaction distincts : les paiements par les réseaux de cartes et les transferts de cryptoactifs. La possibilité d'un remboursement, l'organisme compétent et les règles applicables dépendent de l'étape à laquelle la perte s'est produite.
Transaction non autorisée par carte : adressez une contestation à l'émetteur
Les titulaires peuvent bénéficier de procédures de contestation et de protections contre la responsabilité liée aux transactions non autorisées traitées par les réseaux de cartes. Toutefois, les mêmes politiques ne s'appliquent pas nécessairement à toutes les cartes crypto.
La Zero Liability Policy de Visa prévoit que les titulaires remplissant les conditions requises ne sont pas tenus responsables des transactions non autorisées.
Cette politique exclut certaines cartes professionnelles, les transactions effectuées avec des cartes prépayées anonymes ainsi que les opérations non traitées sur le réseau Visa. Les titulaires doivent également prendre des précautions raisonnables pour protéger leur carte et signaler rapidement toute utilisation non autorisée à l'émetteur. Le remboursement effectif peut dépendre des conclusions de l'enquête, de la rapidité du signalement et d'autres conditions applicables.
La Zero Liability Protection de Mastercard offre une protection similaire, sous réserve notamment que le titulaire protège raisonnablement sa carte et signale rapidement sa perte ou toute transaction non autorisée. Certaines cartes professionnelles et cartes prépayées non enregistrées sont exclues.
Pour les cartes crypto, la présence du logo Visa ou Mastercard ne suffit pas à établir que tous les soldes et toutes les transactions bénéficient de ces protections. Il faut également vérifier l'identité de l'émetteur effectif, le type de carte, le contrat du titulaire ainsi que le pays ou la région d'émission.
La législation locale peut prévoir des protections supplémentaires. Aux États-Unis, le Consumer Financial Protection Bureau (CFPB) explique, dans son guide consacré aux transactions non autorisées sur les cartes prépayées, que les cartes prépayées enregistrées et certaines autres catégories peuvent bénéficier de droits de résolution des erreurs prévus par la législation fédérale américaine. L'application de ces protections dépend des caractéristiques de la carte et du compte ; elle ne doit pas être présumée dans d'autres pays.
Quelle différence entre une contestation pour fraude et un remboursement commercial ordinaire ?
Un remboursement commercial ordinaire concerne généralement une transaction autorisée par le client, par exemple après l'annulation d'une commande, la non-livraison d'un produit ou un problème de prestation.
Une contestation pour fraude porte avant tout sur la question de savoir si la transaction a été autorisée par le titulaire. Elle est généralement traitée par l'émetteur dans le cadre de ses procédures d'enquête et de règlement des litiges.
Le Chargeback, ou rétrofacturation, est un mécanisme de contestation des transactions éligibles prévu par les règles des réseaux de cartes. Il ne confère pas un droit inconditionnel à l'annulation de n'importe quel paiement. Les règles de contestation des réseaux, les contrats conclus avec les émetteurs et les lois de protection des consommateurs remplissent des fonctions différentes et ne sont pas interchangeables.
Les consignes officielles de Coinbase Card relatives aux contestations distinguent les procédures applicables aux transactions autorisées et non autorisées et expliquent comment soumettre les demandes correspondantes.
Les utilisateurs doivent décrire fidèlement les faits et ne peuvent pas déclarer frauduleux un achat qu'ils ont expressément autorisé. Toutefois, le fait d'avoir communiqué ses données de carte à un commerçant ne signifie pas que celui-ci peut prélever n'importe quelle somme à n'importe quel moment. La validité de l'autorisation doit être appréciée au regard des circonstances et des accords applicables.
Transferts sur la blockchain : une transaction traçable n'est pas nécessairement récupérable
Lorsqu'un utilisateur suit les instructions d'un escroc et envoie des USDT à une adresse de portefeuille, il effectue un transfert sur la blockchain. Le simple fait que ce transfert soit lié à une carte crypto ne permet pas de le récupérer par la procédure de chargeback de Visa ou Mastercard.
Une transaction confirmée sur une blockchain ne peut généralement pas être annulée unilatéralement par son expéditeur.
Dans son guide sur les démarches à entreprendre après une escroquerie, la FTC recommande aux victimes de fraudes impliquant des paiements en cryptomonnaies de contacter rapidement la plateforme d'échange ou le prestataire concerné, de signaler la fraude et de demander si des mesures correctives sont envisageables.
Si les fonds parviennent sur un compte effectivement contrôlé par une plateforme centralisée, celle-ci ou les autorités chargées de l'application de la loi peuvent, dans certaines conditions, prendre des mesures supplémentaires. Si les actifs quittent leur périmètre de contrôle, leur récupération peut devenir considérablement plus difficile.
Les hachages de transactions et les adresses blockchain permettent de suivre les mouvements de fonds. Toutefois, identifier une adresse ne revient pas à établir l'identité de son véritable contrôleur et ne confère aucun droit de geler ou de récupérer les actifs.
8. Comment conserver les preuves et éviter les escroqueries à la récupération de fonds ?
Conservez les justificatifs de transaction et les données de sécurité du compte
Après avoir découvert une transaction non autorisée, conservez les documents originaux permettant de reconstituer les faits.
Type d'incident | Éléments de preuve à conserver |
|---|---|
Débit inconnu par carte | Date, heure et fuseau horaire, nom du commerçant, devise, montant, quatre derniers chiffres de la carte, statut de la transaction |
Prise de contrôle du compte sur la plateforme | Alertes de connexion inhabituelle, historiques de sessions, modifications des paramètres du compte, relevés de retraits |
Faux service client et sites de phishing | Conversations, comptes des interlocuteurs, noms de domaine, demandes de paiement, notifications associées |
Transfert d'actifs sur la blockchain | Hachages des transactions, réseau blockchain, token, adresses d'envoi et de réception |
Contestation ou réclamation | Numéros de dossier, dates des échanges, documents transmis, réponses de la plateforme |
Veillez à protéger vos informations personnelles lors de la conservation des preuves. Vous pouvez transmettre au service client des copies de captures d'écran dont les données sensibles ont été masquées, mais n'envoyez jamais de numéro de carte complet, de CVV, d'OTP, de mot de passe, de phrase de récupération ou de clé privée dans une pièce jointe à une conversation ordinaire.
Si vous devez transmettre des documents d'identité, utilisez un canal officiel sécurisé dont vous avez vérifié l'authenticité de manière indépendante.
Méfiez-vous des escrocs se présentant comme des spécialistes de la récupération de fonds
Après qu'une victime a évoqué publiquement une perte financière, des escrocs peuvent la recontacter en se présentant comme des avocats, des enquêteurs spécialisés dans la blockchain, des représentants d'autorités de régulation ou des équipes de récupération d'actifs.
Ils affirment parfois avoir localisé les USDT volés, mais exigent d'abord le paiement d'impôts, de frais de vérification, de frais de traitement ou de frais d'activation d'un contrat.
Dans une alerte publiée en août 2026 sur les escroqueries à la récupération de fonds, la FTC indique que ces fraudes ciblent spécifiquement des personnes ayant déjà subi des pertes. Les escrocs usurpent l'identité d'administrations, de cabinets d'avocats ou d'autres organismes afin d'obtenir des paiements et des informations financières personnelles.
Des services légitimes de représentation juridique ou d'enquête sur la blockchain peuvent facturer des honoraires raisonnables. Toutefois, des captures d'écran de suivi de portefeuilles, de prétendus cas de réussite ou des documents présentés comme réglementaires ne prouvent pas, à eux seuls, que l'interlocuteur est capable de récupérer les fonds.
Une vigilance particulière s'impose face aux organismes inconnus qui prennent contact spontanément et réclament des « frais de déblocage des fonds » à l'avance.
Les faits susceptibles de constituer une infraction peuvent être signalés à la police ou aux autorités compétentes de la juridiction concernée. Aux États-Unis, les utilisateurs peuvent déposer un signalement auprès de la FTC sur ReportFraud.gov. Dans les autres pays, il convient d'utiliser les procédures officielles locales.
Le signalement permet de conserver une trace de l'incident et peut fournir des pistes aux enquêteurs, mais il ne garantit pas la récupération des fonds.
9. Tableau de contrôle de la sécurité et des mesures à prendre en cas d'incident
La gestion quotidienne de la sécurité d'une carte crypto doit tenir compte de la manière dont le produit est financé.
Pour les cartes reposant sur un solde prépayé, il est possible d'adapter les fonds disponibles aux besoins de dépenses afin d'éviter de conserver durablement un montant mobilisable nettement supérieur aux dépenses habituelles. Si le produit propose des plafonds de transaction, des commandes d'activation des paiements en ligne ou un blocage temporaire, ces réglages peuvent être ajustés en fonction de l'utilisation réelle.
Lorsque vous utilisez une carte virtuelle pour régler des abonnements, vérifiez régulièrement les commerçants qui conservent ses données. Si vous n'utilisez plus un service, résiliez l'abonnement par la procédure officielle du commerçant. La suppression ou le blocage de la carte ne met pas nécessairement fin aux contrats et obligations de paiement existants.
Pour les produits associés à un portefeuille, examinez régulièrement les contrats intelligents autorisés et les plafonds accordés afin d'éviter de conserver inutilement des autorisations élevées.
Veillez également à la sécurité des applications officielles, des systèmes d'exploitation et des méthodes d'authentification. Les notifications de transaction et l'authentification multifacteur facilitent la détection des anomalies et réduisent les risques de prise de contrôle de compte. Elles ne remplacent toutefois pas la vérification du contenu des paiements, signatures et autorisations.
Le tableau ci-dessous présente les premières mesures à prendre lorsqu'une anomalie est constatée.
Situation confirmée ou suspectée | Élément à traiter en priorité | Principales mesures |
|---|---|---|
Achat inconnu par carte | Émetteur et carte bancaire | Bloquer la carte, signaler la transaction non autorisée, demander une enquête |
Connexion inhabituelle ou modification des paramètres | Compte sur la plateforme | Modifier le mot de passe, révoquer les sessions suspectes, vérifier les droits de retrait |
Données de carte compromises | Identifiants et données de la carte | Contacter l'émetteur pour évaluer l'annulation, le remplacement et la surveillance des transactions |
Phrase de récupération ou clé privée compromise | Portefeuille non dépositaire | Transférer les actifs encore contrôlables vers un portefeuille doté de clés entièrement nouvelles |
Signature d'une Token Approval suspecte | Autorisations de contrats intelligents | Examiner le réseau concerné et révoquer les autorisations dangereuses |
Transfert vers une adresse frauduleuse sous l'effet d'une tromperie | Actifs sur la blockchain et comptes associés | Conserver les preuves, contacter les prestataires concernés, signaler les faits aux autorités |
Débit inconnu provenant d'un ancien abonnement | Relation de facturation avec le commerçant | Vérifier le contrat, résilier l'abonnement ou demander un remboursement ordinaire |
Si les circonstances de l'incident ne sont pas encore établies, protégez en priorité les comptes et les actifs que vous contrôlez toujours. N'effectuez pas de nouveaux dépôts et ne suivez pas les instructions d'un prétendu « service de sécurité » non vérifié pour réaliser des transferts ou accorder de nouvelles autorisations à un portefeuille.