
使用加密支付卡在线购物或支付订阅费用时,有时会遇到这样的情况:卡片余额充足,卡号和有效期也没有填错,付款页面却提示“3D Secure authentication failed”或“Authentication unsuccessful”。有时持卡人已经完成身份验证,付款仍然失败。
这些提示未必指向同一个问题。交易可能在 3D Secure 身份验证阶段中断,也可能已经完成验证,却在后续付款授权环节被拒绝。
排查时,先确认失败发生在哪个环节,再决定检查卡片设置、联系商户,还是寻求发卡机构的支持。
3D Secure 验证失败,究竟意味着什么?
3D Secure(简称 3DS)是一套用于线上银行卡交易的身份验证协议,当前主要采用 EMV 3-D Secure 标准。它允许商户、支付服务商、卡组织与发卡机构交换验证信息,帮助确认付款人是否有权使用这张卡。
Visa 的对应服务称为 Visa Secure,Mastercard 的对应服务称为 Mastercard Identity Check。
一次正常的 3DS 验证通常有两种处理方式:
无感验证(Frictionless Flow):发卡机构根据交易金额、设备信息、商户资料等风险信号评估交易,无需持卡人额外操作。
挑战验证(Challenge Flow):需要持卡人进一步确认身份,例如输入一次性验证码(OTP)、通过发卡机构 App 批准交易,或使用其他受支持的验证方式。
因此,没有弹出验证码窗口,不代表商户没有使用 3DS。验证可能已经在后台完成,也可能尚未成功启动。具体情况需要结合支付服务商返回的认证结果判断。
关于两种流程的技术原理,可以参考 EMVCo 的 EMV 3-D Secure 技术白皮书。
身份验证与付款授权是两个不同环节
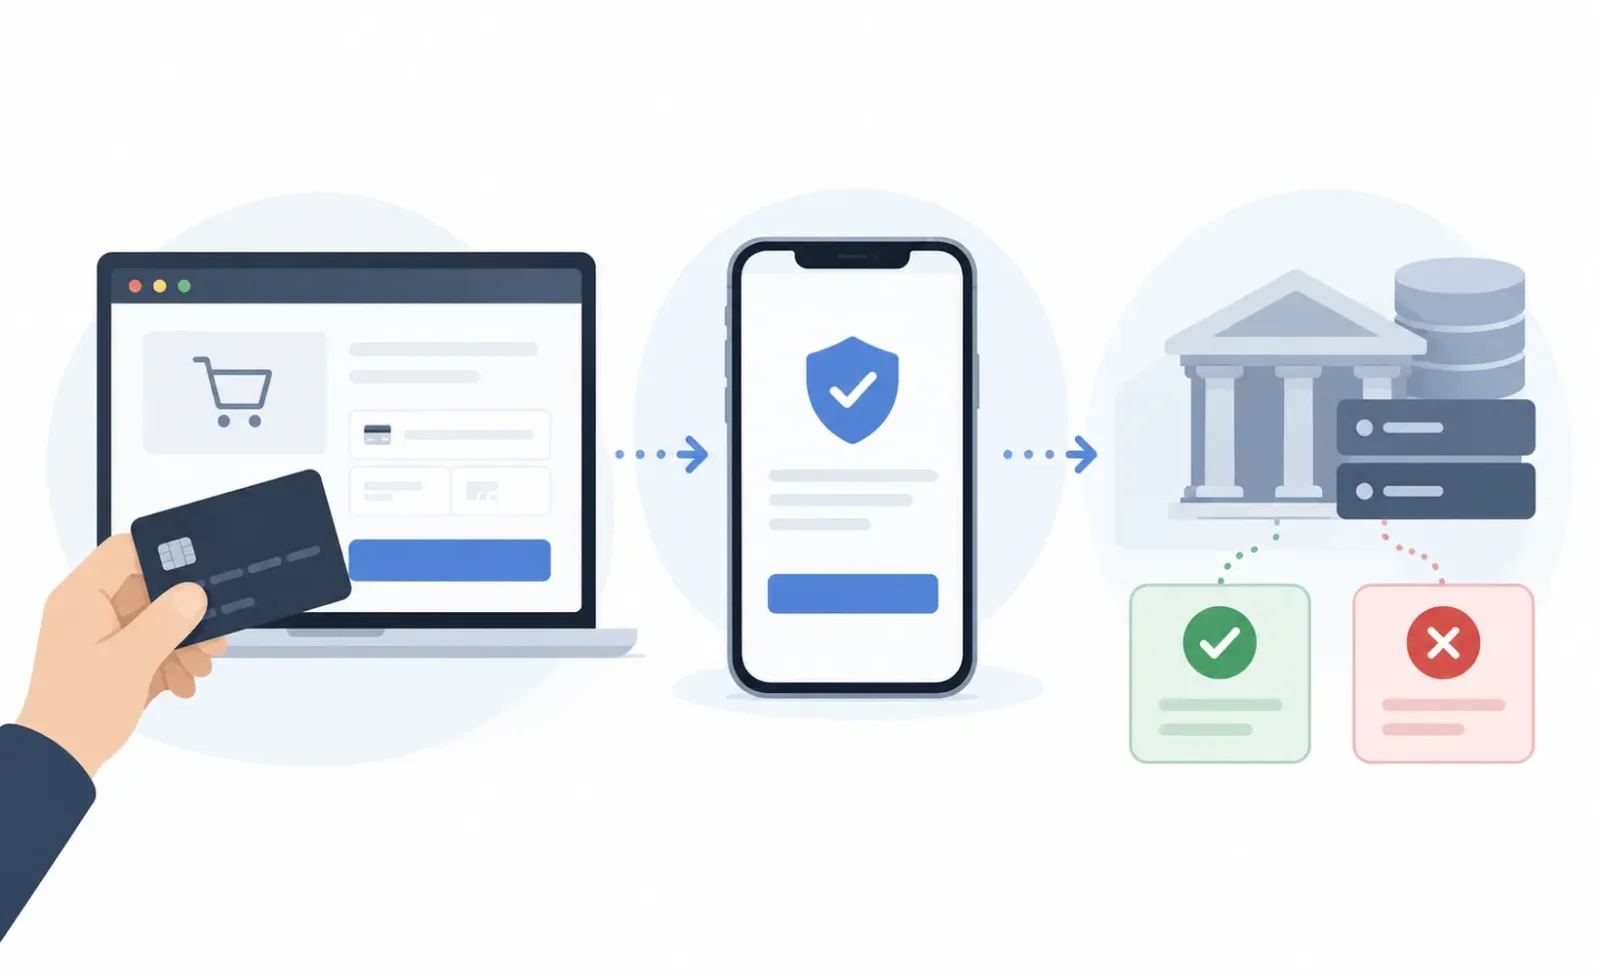
3DS 负责身份验证(Authentication),而付款授权(Authorization)负责决定交易能否获得批准。
即使持卡人成功输入 OTP,或在 App 中完成身份确认,发卡机构仍可能因余额不足、交易限额、卡片状态或风险控制规则拒绝付款。
对于加密支付卡,这一区别尤其重要。部分产品使用预充值余额,部分产品则需要在消费时兑换加密资产,或者根据其他资金安排确定可用额度。账户显示持有 USDT、USDC,并不等于这些资产都能直接用于当前交易的授权。
如果身份验证已经成功,问题就应转向授权结果,而不是反复申请验证码。
先根据付款时的现象判断问题
商户显示的“Payment Failed”往往只是最终付款结果,不一定反映底层错误。即便页面写着“3DS Failed”,也可能需要进一步核对认证及授权记录。
付款时出现的现象 | 重点排查方向 | 建议处理方式 |
|---|---|---|
没有出现验证页面,直接付款失败 | 3DS 是否启动、商户验证配置或授权拒绝 | 向商户确认是否发起认证,以及实际返回的错误类型 |
验证窗口出现,但收不到 OTP | 持卡账户绑定的联系方式、发卡机构通知渠道 | 核对验证手机号、邮箱及官方 App |
输入验证码后提示无效或过期 | 验证码有效期、验证会话或重复提交 | 核查原订单状态后,重新发起完整付款流程 |
验证页面空白、无法加载或持续转圈 | 浏览器、网络连接、页面跳转或验证服务 | 尝试常规浏览器,排除插件和内置浏览器干扰 |
已在 App 中确认,商户仍提示认证失败 | 验证结果回传、会话超时或商户集成 | 请商户核查最终认证状态 |
显示验证成功,随后付款被拒 | 认证结果是否已被使用、付款授权及卡片限制 | 先核实认证结果,再查询发卡机构的授权记录 |
这张表用于确定排查方向,不能代替交易记录。尤其是商户页面没有提供具体错误码时,用户通常无法独立判断故障发生在认证阶段还是授权阶段。
收不到 OTP:检查的应是持卡账户,而不只是平台注册资料
一次性验证码是 3DS 挑战验证的常见方式,但验证码发送渠道由具体发卡服务决定。
加密支付卡的品牌运营方与实际发卡机构可能不是同一家公司。用户注册加密资产平台时填写的手机号,也不一定是持卡账户用于接收 3DS 验证码的号码。
如果收不到 OTP,先进入官方卡片管理界面,确认用于交易验证的手机号或邮箱是否正确,以及该产品实际采用短信、邮件还是 App 验证。
短信验证码未送达,可能涉及国际短信、运营商过滤、号码变更或发送服务异常。仅凭没有收到短信,无法判断故障发生在哪一方。
如果卡片使用 App 推送验证,则应确认官方 App 已登录、设备网络正常,并检查是否存在待批准的交易。有些验证流程根本不会发送短信。
收到多个验证码时,要注意它们可能属于不同的验证会话。反复点击重新发送,可能使先前的验证码失效;关闭付款页面后,原有验证会话也可能已经过期。
遇到这种情况,先确认商户订单是否仍在处理、卡片是否存在待处理授权,再重新发起付款。不要在同一个失效页面中持续尝试。
如果联系方式正确,但始终无法收到验证请求,应由卡片服务商或发卡机构检查发送状态及身份验证服务,而不是继续修改商户网站上的账单资料。
验证页面打不开,或者完成验证后无法返回商户
3DS 挑战验证不仅涉及发卡机构,也依赖商户付款页面与支付服务商的正确集成。
在浏览器场景中,验证可能通过嵌入窗口或页面跳转进行。持卡人完成验证后,商户侧仍需正确处理认证结果,付款才能继续。
出现空白窗口、页面反复加载或验证后无法返回商户时,可以检查:
是否通过社交软件、邮件客户端等 App 的内置浏览器打开付款页面;
浏览器扩展、脚本拦截或隐私设置是否干扰验证页面;
网络连接是否在跳转或验证过程中中断;
完成 App 确认后,原付款页面是否仍然有效。
最直接的测试方法,是通过设备上的常规浏览器重新访问商户官方网站,并在确认原交易状态后尝试付款。
必要时,可以暂时排除浏览器扩展造成的干扰,但不应忽略证书错误、安全警告或可疑跳转。
如果同一张卡在其他商户能够正常完成 3DS,只有某个网站反复出现页面错误,排查重点应放在该商户的支付集成及其使用的验证流程上。
反过来,如果多个无关联商户都出现相似故障,就有必要让卡片服务商检查发卡侧的验证服务。更换浏览器可以解决前端兼容性问题,却无法修复卡片未开通认证服务、验证渠道配置错误或发卡系统故障。
根据 EMV 3DS 技术架构,商户侧 3DS 系统需要与发卡机构的访问控制服务器(Access Control Server,ACS)协同完成认证。ACS 也可能由发卡机构委托的服务商运营。普通持卡人无法查看这些底层通信,通常需要商户、支付服务商或发卡机构进一步核查。
为什么有的商户要求验证,有的却不要求?
同一张加密支付卡在不同商户出现不同的 3DS 流程,并不罕见。
是否发起 3DS、是否要求持卡人进行挑战验证,受到商户支付配置、发卡机构风险判断、卡组织规则及适用监管要求等因素影响。
一笔交易可能通过无感验证完成,另一笔则需要输入 OTP。对于某些线上付款,商户没有执行所需认证,还可能导致发卡机构拒绝授权并要求补充身份验证。
Stripe 将这种需要认证的拒绝情形之一标记为 authentication_required。根据其官方拒绝代码说明,支付集成通常需要处理相应认证要求,必要时让持卡人重新参与付款流程。
但如果交易已经成功完成身份验证,发卡机构仍返回 authentication_required,Stripe 建议进一步联系发卡机构。这种情况不能简单理解为用户需要不断重新验证。
在欧洲经济区等适用强客户认证(Strong Customer Authentication,SCA)规则的市场,线上银行卡支付还受到相应监管要求约束。SCA 并不意味着每笔交易都必须弹出验证码窗口;符合条件的豁免以及具体认证安排,都可能影响用户看到的流程。
订阅支付同样如此。首次建立订阅关系时可能需要持卡人认证,后续符合条件的商户发起交易,则可能不再要求持卡人每次参与验证。
提示 Card not enrolled,就说明卡片不支持 3DS 吗?
不能直接这样判断。
“Card not enrolled”可能涉及持卡账户未完成 3DS 注册、特定卡计划的验证配置,或相关认证服务无法识别该卡。具体原因需要结合实际错误记录确认。
卡片已经激活、用户完成 KYC、卡面带有 Visa 或 Mastercard 标识,都不能单独证明这张卡已具备当前商户所需的 3DS 认证能力。
不同加密支付卡可能使用不同的发卡机构和认证服务。同一品牌在不同发卡地区、卡计划或产品版本下,也可能存在配置差异。
如果商户明确返回“3D Secure not supported”或“Card not enrolled”,可以向卡片服务商确认:
当前卡片是否已开通并注册适用的 3DS 认证服务;
该卡计划支持哪些认证方式,是否存在地区或产品限制;
如需补充注册、更新验证资料或重新启用服务,应通过什么渠道办理。
还要区分 3DS 能力与商户的卡种接受政策。部分商户可能限制预付卡、虚拟卡或特定发卡地区的银行卡。即使这些卡具备正常的 3DS 功能,也不代表商户一定接受。
验证已经成功,为什么付款还是失败?
如果商户或发卡机构的记录已经确认 3DS 认证成功,但付款随后被拒,重点应检查授权结果。
对预付型加密支付卡而言,卡片可用余额、交易限额及账户状态是常见的检查项目。对于涉及加密资产即时兑换或其他资金安排的产品,还需要确认实际可消费额度及资金使用条件。
某些商户还可能提交预授权或不同于商品标价的授权金额。不过,这些都属于付款授权问题,不是 3DS 认证失败本身。
如果卡片账户出现待处理金额,而商户页面却显示付款失败,应先核实订单与授权状态。此时连续重新付款,可能造成重复授权或多笔资金暂时被占用。
有关余额、商户限制及普通授权拒绝的进一步排查,可以参阅 UCard Radar 的加密支付卡交易被拒专题。
连续验证失败,不要一直重试
同一笔付款反复失败后,持续输入验证码或不断重新提交交易,通常不会解决验证配置及系统连接问题,还可能触发身份验证频率限制。
Adyen 在其发卡业务的3D Secure 故障排查文档中说明:对于其发行的卡片,连续五次身份验证失败后,会暂时阻止进一步的 3DS 验证;通常等待一小时后自动解除,也可以联系其支持团队处理。
Adyen 将这一控制机制与 PSD2 监管要求联系起来,但五次失败、一小时解除属于该服务商文档描述的具体实施规则,不能直接套用于其他发卡机构。
如果连续两次出现相同错误,尤其是验证码被拒、验证服务不可用或账户提示临时限制时,就应暂停操作,检查具体错误信息和卡片状态。
频繁更换 IP 地址、伪造账户地区或填写不真实的账单资料,也无法解决底层认证配置问题,反而可能引发额外的安全审查。
联系商户还是发卡机构?关键看谁掌握故障记录
加密支付卡的故障排查往往比用户看到的产品界面复杂。
一张卡可能由加密资产平台负责品牌和客户服务,持牌发卡机构承担发卡责任,独立处理商负责授权处理,而 3DS 验证又由专门的 ACS 服务商完成。
因此,品牌 App 不一定展示完整的身份验证记录。
以 Adyen Issuing 发卡业务为例,其官方故障排查文档说明:当 3DS 身份验证失败并在认证阶段阻止交易继续处理时,授权请求不会发送至 Adyen,因此不会产生转发的授权请求或相应的 webhook,该笔交易也不会出现在 Adyen Customer Area 的 Payments 列表中。这是 Adyen Issuing 特定流程下的处理情形,不能推断所有加密支付卡或其他发卡机构都有相同的记录机制。
所以,卡片交易列表没有记录,不等于商户没有尝试发起 3DS 验证。
实际联系顺序可以根据故障现象决定:
故障情况 | 优先联系 |
|---|---|
验证窗口无法加载、验证后无法返回付款页面 | 商户或其支付服务商 |
收不到 OTP、App 无法确认、验证渠道失效 | 卡片服务商或发卡机构 |
提示卡片未注册或不支持所需认证方式 | 卡片服务商或发卡机构 |
已完成挑战,但商户仍提示认证失败 | 商户先核对认证结果,必要时由发卡侧进一步排查 |
已确认身份验证成功,但授权被拒 | 发卡机构或负责卡片授权的服务商 |
联系客服前,建议整理交易时间及所在时区、商户名称、交易金额与币种、卡片末四位、报错原文、验证进度,以及订单和待处理授权状态。
向商户询问时,可以直接说明:
请确认这笔交易是否发起了 3D Secure 身份验证,最终认证状态是什么,以及是否已经进入付款授权阶段。如果认证失败,能否提供相应的错误代码或失败原因?
这些信息通常比笼统询问“为什么不能付款”更有助于定位问题。
如何理解 3DS 的 transStatus 状态码?
如果商户技术支持能够提供更详细的认证记录,可能会看到 EMV 3DS 的 transStatus 字段。
该字段反映身份验证或账户验证的状态,但不同消息阶段、协议版本及服务商展示方式可能存在差异。
状态码 | 技术含义 |
|---|---|
| 身份验证或账户验证成功 |
| 身份验证未成功,或账户未通过验证 |
| 因技术或其他原因无法完成验证 |
| 发卡机构拒绝认证,并要求不要继续尝试授权 |
| 需要进一步挑战验证,属于认证过程中的状态 |
| 已执行认证尝试处理,但未完成持卡人身份的成功验证 |
| 仅供信息使用(Informational Only),表示 3DS 请求方的挑战验证偏好已获确认 |
| 需要通过独立于当前交互会话的方式进行验证(Decoupled Authentication) |
其中,C 和 D 不应直接视为最终认证失败;A 和 I 也不能简单等同于 Y。判断认证是否最终完成,还需要结合消息阶段、相关结果及支付服务商的处理方式。
按照 EMVCo 的 3DS 协议规范,I 的定义是 Informational Only,表示 3DS 请求方提出的挑战验证偏好已获确认,并不代表持卡人已完成身份验证。
Adyen 的 3D Secure 2 API 参考文档则将 I 描述为“Authentication / exemption granted by Issuer”,即发卡机构批准认证或给予豁免。这是 Adyen 接口文档中的具体表述,不能与 EMV 3DS 协议定义直接混为一谈,也不能将认证豁免等同于 Y 所表示的身份验证成功。该文档还列出了 transStatusReason 原因代码,可供商户技术人员进一步核查。
持卡人通常无法直接取得这些字段,但可以要求商户确认最终认证结果。如果认证已经成功,则需要继续确认后续授权请求是否发出、是否被发卡机构拒绝。
在提交截图或交易资料时,只应提供必要的脱敏信息,不要向任何人提供完整卡号、CVV、账户密码、一次性验证码或钱包助记词。
对于频繁使用加密支付卡支付订阅、跨境电商和线上服务的用户,申请新卡时还可以提前确认 3DS 是否可用、采用何种验证渠道,以及身份验证失败后由哪一方负责支持。这些信息比单纯标注“支持全球线上支付”更能反映卡片在实际使用中的可维护性。