
لا تعني ملاحظة عملية خصم غير مألوفة من بطاقة دفع بالعملات المشفرة بالضرورة أن رقم البطاقة قد سُرق. فقد يكون حامل البطاقة قد كشف بياناتها على موقع مزيف لطلب إصدار بطاقة، أو قدّم رمز تحقق لشخص ينتحل صفة موظف دعم العملاء، أو وافق دون قصد على تفويض خبيث لعقد ذكي أثناء ربط محفظته.
قد تؤدي جميع هذه الحالات إلى خسائر مالية، لكنها تتطلب إجراءات مختلفة. فقد تخضع المعاملات غير المصرح بها التي تُعالج عبر شبكتي Visa أو Mastercard لإجراءات الاعتراض على معاملات البطاقات. أما الخسائر الناتجة عن تحويلات مؤكدة على البلوكشين، فلا يمكن استردادها مباشرة من خلال إجراءات استرداد المدفوعات بالبطاقات (Chargeback).
عند اكتشاف خصم غير مألوف أو الاشتباه في عملية احتيال، ينبغي اتخاذ الإجراءات التالية أولاً:
معاملة غير مألوفة بالبطاقة: أوقف البطاقة فوراً عبر التطبيق الرسمي، وأبلغ الجهة المصدرة، واحتفظ بسجلات المعاملة.
الاشتباه في الاستيلاء على حساب المنصة: غيّر كلمة المرور باستخدام جهاز موثوق، وألغِ جلسات تسجيل الدخول المشبوهة، وراجع إعدادات السحب والمصادقة، وأوقف الإيداعات مؤقتاً.
تسريب عبارة استرداد المحفظة أو مفتاحها الخاص: أنشئ محفظة بمفاتيح جديدة تماماً في بيئة آمنة، وقيّم سريعاً إمكانية نقل الأصول التي لا تزال تحت سيطرتك.
الموافقة على تفويض مشبوه لعقد ذكي: راجع تفويضات الرموز الخطرة على البلوكشين وألغِها. ولا يكفي عادةً مجرد فصل اتصال المحفظة بالموقع.
إرسال أموال بالفعل إلى عنوان احتيالي: احتفظ بتجزئة المعاملة وعنوان المستلم وسجلات التواصل، واتصل بالمنصات المعنية، وقدّم بلاغاً إلى الجهات المختصة وفقاً للقانون.
لا تقدّم رموز التحقق لمرة واحدة أو كلمات المرور أو المفاتيح الخاصة أو عبارات استرداد المحافظ لأشخاص مجهولين يدّعون تمثيل خدمة العملاء. ولا ترسل أموالاً إضافية مقابل وعود مزعومة بـ«رفع التجميد» أو «استرداد الأموال».
1. ما أبرز مخاطر الاحتيال والاستخدام غير المصرح به المرتبطة ببطاقات الدفع المشفرة؟
لا تعتمد جميع بطاقات الدفع بالعملات المشفرة على الهيكل نفسه لإدارة الأموال.
تتطلب بعض المنتجات إيداع USDT أو USDC مسبقاً ثم تحويلها إلى رصيد للإنفاق مقوّم بعملة ورقية. وتستخدم بطاقات أخرى، عند إجراء الدفع، أصولاً مشفرة محفوظة في حسابات تتولى المنصة وصايتها. وهناك منتجات ترتبط بمحافظ ذاتية الحفظ، وتتضمن تحويل الأصول على البلوكشين ومنح تفويضات للعقود الذكية.
وتبعاً لهذا الاختلاف، تتباين الأصول والصلاحيات التشغيلية التي قد يتمكن المهاجمون من الوصول إليها.
المجال المعرض للخطر | المعلومات أو الصلاحيات التي قد يحصل عليها المهاجم | النتائج الرئيسية |
|---|---|---|
بيانات البطاقة المصرفية | رقم البطاقة، وتاريخ انتهاء الصلاحية، ورمز CVV، وغيرها | مشتريات غير مصرح بها باستخدام البطاقة |
حساب إدارة البطاقة | بيانات تسجيل الدخول، وجلسات الحساب، وصلاحيات المصادقة | التحكم في البطاقة وتغيير إعداداتها |
حساب الحفظ لدى المنصة | صلاحيات الوصول إلى الحساب والسحب منه | نقل الأصول دون إذن والاستيلاء على الحساب |
المحفظة ذاتية الحفظ | عبارة الاسترداد، والمفتاح الخاص، وتفويضات العقود الذكية | نقل الأصول على البلوكشين دون إذن |
بيانات الهوية | مستندات KYC، وصور وثائق الهوية، والمعلومات الشخصية | انتحال الهوية وعمليات احتيال لاحقة |
إن امتلاك المهاجم رقم البطاقة ورمز CVV لا يعني أنه أصبح يتحكم في المحفظة ذاتية الحفظ. وبالمثل، فإن تجميد البطاقة لا يبطل صلاحية المفتاح الخاص للمحفظة إذا كان قد تسرّب بالفعل.
وهناك احتمال آخر يتمثل في الاستيلاء على حساب المنصة نفسه. فحتى بعد إيقاف البطاقة بنجاح، قد يواصل المهاجم محاولة تنفيذ عمليات مالية أخرى باستخدام الصلاحيات المتاحة في الحساب.
لذلك، يُعد تحديد الحسابات والصلاحيات المتضررة شرطاً أساسياً لاختيار إجراءات الحد من الخسائر المناسبة.
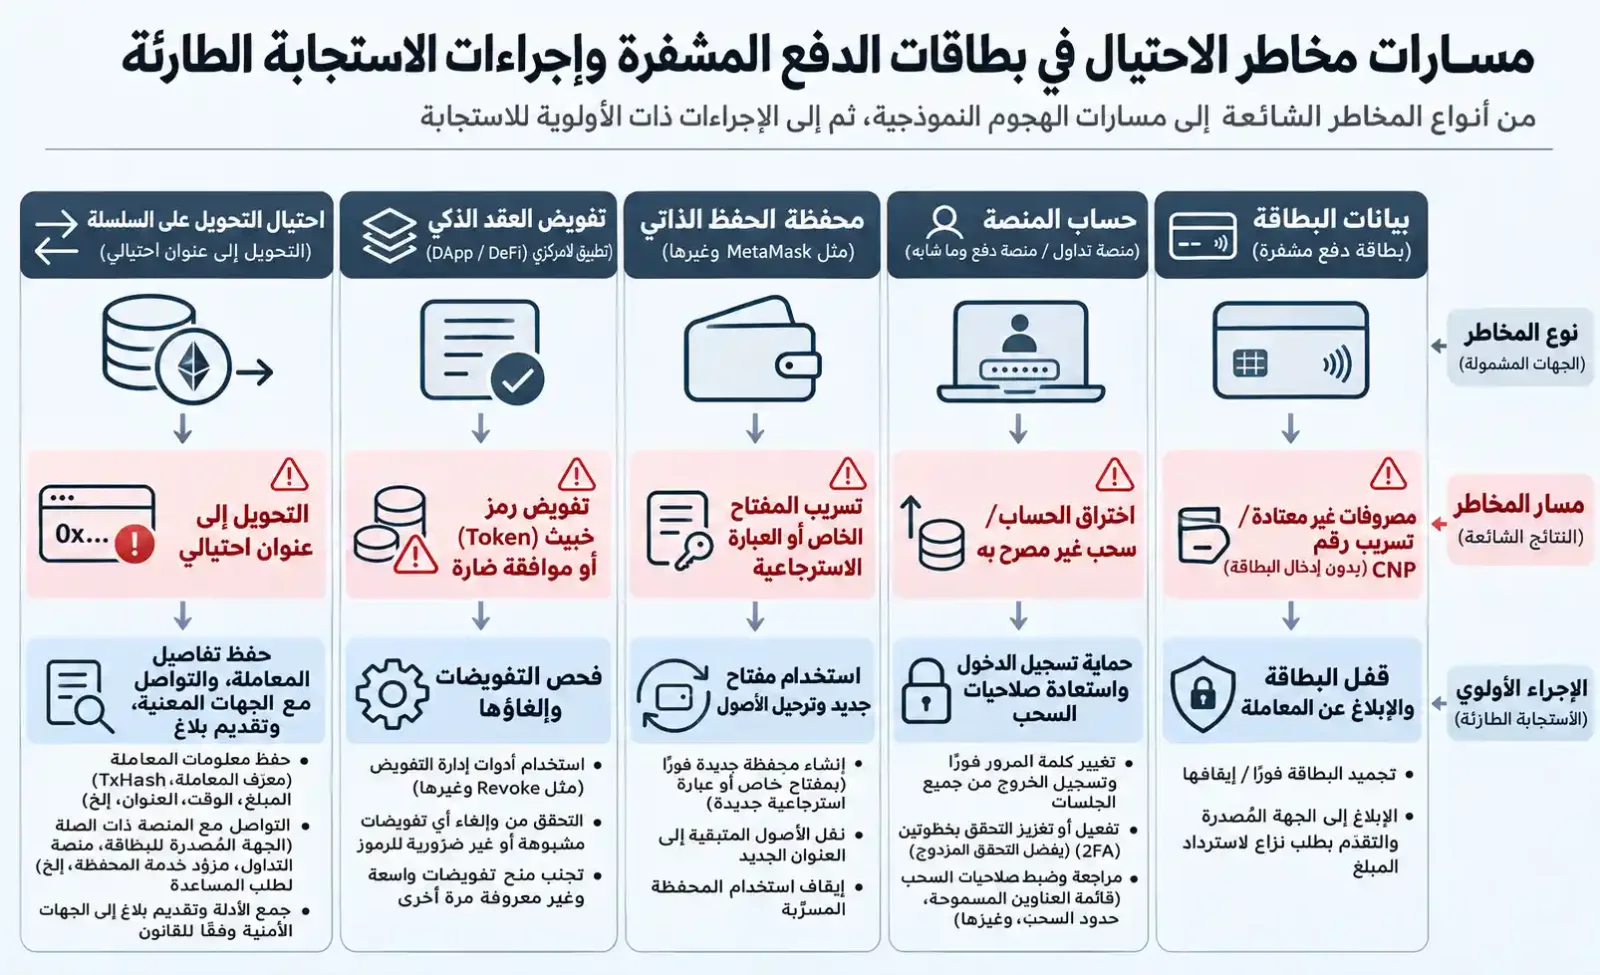
2. كيف يحصل موظفو الدعم المزيفون على رموز التحقق وصلاحيات الحسابات والأصول المشفرة؟
يُعد انتحال صفة موظفي خدمة العملاء شكلاً شائعاً من الاحتيال القائم على الهندسة الاجتماعية. ولا يحتاج المهاجم بالضرورة إلى اختراق وسائل الحماية التقنية للمنصة، بل يستغل قلق حامل البطاقة من تجميد الحساب أو فشل الدفع أو خسارة الأموال لإقناعه بالكشف عن معلومات حساسة بنفسه.
ومن الادعاءات الشائعة في هذه العمليات:
اكتشاف معاملة غير معتادة بالبطاقة، وضرورة التحقق من الهوية فوراً.
فشل مراجعة إجراءات اعرف عميلك (KYC)، ووجوب إعادة رفع وثائق الهوية.
اقتراب تعطيل البطاقة، وضرورة دفع رسوم لتفعيلها.
الاشتباه في مخالفة الحساب للشروط، ووجوب تحويل الأموال إلى «عنوان آمن».
الموافقة على رد الأموال، مع ضرورة دفع رسوم رفع التجميد أو التحقق مسبقاً.
قد تبدو هذه الادعاءات مقنعة لأن برامج إصدار البطاقات المشروعة قد تفرض بالفعل قيوداً على الحسابات أو تطلب تحديث بيانات KYC أو إجراء تحقق إضافي من الهوية.
ويكمن أساس التمييز بين الطلب المشروع والاحتيال في التحقق من هوية المُرسل ومدى مشروعية الإجراء المطلوب.
إذا طلب منك أحد كلمة مرور الحساب أو رمز تحقق عبر الرسائل النصية أو عبارة استرداد المحفظة أو رمز الأمان الكامل للبطاقة، أو طالبك بتحويل أموال إلى عنوان محفظة خاص يقدمه أثناء المحادثة، فعليك إيقاف الإجراء فوراً.
تحذر لجنة التجارة الفيدرالية الأمريكية (FTC)، في دليلها بشأن الاحتيال بالعملات المشفرة، من أن المحتالين كثيراً ما ينتحلون صفات شركات أو جهات حكومية لإقناع الضحايا بتحويل أصول مشفرة بحجة حماية أموالهم.
هل يمكن الوثوق بـ«الدعم الرسمي» على منصات التواصل الاجتماعي؟
تدير مشروعات كثيرة لبطاقات الدفع المشفرة مجتمعات على X وTelegram وDiscord. وقد ينسخ المحتالون صور الحسابات الرسمية وأسماء موظفي الدعم، ثم يبادرون بالتواصل مع المستخدمين الذين يناقشون مشكلات الدفع في القنوات العامة.
ومعرفة الطرف الآخر بتفاصيل مشكلة المستخدم لا تثبت صحة هويته، فقد يكون استقى تلك المعلومات ببساطة من منشورات سابقة نشرها المستخدم علناً.
للتحقق من هوية موظف الدعم، ينبغي الوصول إلى قنوات المساعدة من خلال موقع رسمي سبق التحقق منه أو عبر التطبيق الرسمي، وليس باستخدام روابط واردة في رسائل خاصة من أشخاص مجهولين.
على سبيل المثال، توفر Crypto.com أداة Crypto.com Verify للتحقق من بعض قنوات التواصل الرسمية وبيانات الاتصال. وهذه أداة أمنية خاصة بخدمات Crypto.com، ولا يعني وجودها أن جميع منصات بطاقات الدفع المشفرة تقدم وظائف مماثلة.
إذا تعذر التحقق من هوية شخص يدّعي تمثيل خدمة العملاء، ينبغي إنهاء المحادثة وتقديم الاستفسار مجدداً من خلال قناة رسمية تصل إليها بصورة مستقلة.
3. كيف تسرق مواقع التصيد بيانات البطاقات وتفويضات المحافظ؟
غالباً ما تحاكي مواقع التصيد التي تستهدف مستخدمي بطاقات الدفع المشفرة صفحات التسجيل أو طلب إصدار البطاقات أو إدارة الحسابات التابعة لخدمات حقيقية. وقد يصل إليها المستخدمون عبر نتائج البحث أو إعلانات وسائل التواصل الاجتماعي أو رسائل البريد الإلكتروني، ظناً منهم أنهم يستخدمون الخدمة الرسمية.
ويمكن تقسيم هذه الصفحات إلى ثلاث فئات رئيسية بحسب هدف الهجوم.
1. صفحات تسجيل مزيفة ورسوم احتيالية لإصدار البطاقات
ينسخ المهاجمون الشعارات التجارية وتصميمات البطاقات وخطوات التقديم، بهدف دفع المستخدمين إلى التسجيل أو تقديم مستندات KYC أو سداد رسوم إصدار البطاقة.
قد يؤدي تقديم صور وثائق الهوية والبيانات الشخصية إلى انتحال الهوية لاحقاً. أما إرسال USDT إلى عنوان تعرضه الصفحة المزيفة، فقد يؤدي مباشرةً إلى خسارة الأصول المحولة على البلوكشين.
وقد تفرض بطاقات الدفع المشفرة المشروعة أيضاً رسوم إصدار، لذا فإن طلب الدفع وحده ليس دليلاً كافياً على الاحتيال.
قبل التقديم، ينبغي التأكد من أن اسم النطاق تابع للجهة الرسمية، وأن الرسوم مذكورة في الشروط المنشورة، وأن عنوان الإيداع صادر عن واجهة حساب رسمية جرى التحقق منها.
2. صفحات تسجيل دخول تنتحل صفة مراكز أمان الحسابات
قد يتلقى المستخدم إشعاراً يدّعي وجود «نشاط غير طبيعي في الحساب» أو ضرورة «تحديث بيانات الدفع». وبعد النقر على الرابط، يصل إلى صفحة مزيفة يُدخل فيها كلمة المرور ورمز تحقق لمرة واحدة. ويمكن للمهاجم محاولة استخدام هذه المعلومات للدخول إلى الحساب الحقيقي.
ولا يثبت استخدام بروتوكول HTTPS أن الموقع تابع لمزود خدمة مشروع. فهذا البروتوكول يحمي اتصال البيانات، لكنه لا يضمن موثوقية الجهة التي تدير الموقع.
توضح لجنة التجارة الفيدرالية، في دليل التعرف على التصيد الاحتيالي وتجنبه، كيف يستخدم المحتالون ادعاءات تتعلق بمشكلات الحسابات وتحديث معلومات الدفع لتوجيه المستخدمين إلى صفحات مزيفة.
عند تلقي إشعار من هذا النوع، افتح التطبيق أو الموقع الرسمي الذي سبق التحقق منه بنفسك، وافحص ما إذا كان الحساب يتضمن بالفعل تنبيهاً مطابقاً.
3. ربط محافظ مزيف وتفويضات خادعة للعقود الذكية
تتطلب بعض بطاقات الدفع المشفرة المرتبطة بالمحافظ توصيل محفظة ذاتية الحفظ. وقد ينشئ المحتالون صفحات طلب مزيفة تُظهر طلب توقيع أو تفويض بعد ربط المحفظة.
فيعتقد المستخدم أنه يتقدم للحصول على بطاقة، بينما قد يكون في الواقع يمنح عقداً ذكياً صلاحية نقل رموز مشفرة محددة.
ولا يتطلب هذا الهجوم بالضرورة الحصول على عبارة الاسترداد. فقد يسمح تفويض Token Approval الذي يوقعه المستخدم للعقد بنقل الأصول ضمن الحد المصرح به.
ولا يعني ظهور واجهة ربط مألوفة داخل المحفظة أن الطلب آمن. بل يجب على المستخدم التحقق من مصدره والعقد المستهدف والرمز المشفر وحد التفويض.
4. الاحتيال برموز 3DS: لماذا قد يتعرض المستخدم للخداع رغم موافقته على الدفع؟
يُعد 3D Secure (3DS) آلية تقنية لمصادقة هوية حامل البطاقة أثناء عمليات الدفع الإلكتروني. وقد تطلب الجهة المصدرة إدخال One-Time Password (OTP)، أي كلمة مرور لمرة واحدة، أو تأكيد الدفع عبر تطبيقها الرسمي.
وقد يستغل المحتالون عملية المصادقة هذه لإتمام معاملات لا تعكس الرغبة الحقيقية لحامل البطاقة.
على سبيل المثال، قد يكون المهاجم قد حصل بالفعل على رقم البطاقة وتاريخ انتهاء صلاحيتها ورمز CVV، لكنه لا يزال بحاجة إلى مصادقة إضافية لإتمام الدفع. وفي هذه الأثناء، يتلقى حامل البطاقة رسالة تنتحل صفة الجهة المصدرة:
رصدنا عملية دفع مشبوهة. يرجى تزويدنا برمز التحقق المرسل عبر الرسائل النصية لإلغاء المعاملة.
لكن الرمز الذي يتلقاه المستخدم قد يكون في الحقيقة مطلوباً للمصادقة على عملية الدفع التي يحاول المهاجم تنفيذها.
وفي أسلوب آخر، يُقنع المحتال المستخدم بالموافقة على معاملة غير مألوفة داخل التطبيق الرسمي، زاعماً أن تلك الموافقة ضرورية «لإلغاء الدفع» أو «رفع القيود الأمنية».
في هذه الحالات، يجب رفض أي طلب مصادقة لا يتعلق بعملية دفع بدأتها بنفسك. وقبل تأكيد الدفع، راجع المبلغ والتاجر وبيانات المعاملة الظاهرة على الشاشة. وإذا وجدت اختلافاً، فلا تتابع.
نجاح مصادقة 3DS يثبت فقط أن المعاملة اجتازت إجراء المصادقة المعمول به، ولا يثبت وحده أن حامل البطاقة وافق فعلياً على الدفع.
فمصادقة 3DS، والتصريح بإجراء معاملة البطاقة، والموافقة الفعلية لحامل البطاقة ثلاثة مفاهيم مختلفة. ولا يضمن نجاح المصادقة أن الجهة المصدرة قد صرّحت لاحقاً بتنفيذ المعاملة. كما أن التصريح بالمعاملة لا يعني بالضرورة اعتبارها عملية شراء وافق عليها حامل البطاقة شخصياً عند نشوء نزاع.
إذا حصل المحتال على رمز التحقق بالخداع، أو دفع المستخدم إلى الموافقة على عملية دفع غير مألوفة، فلا يزال على الجهة المصدرة التحقيق استناداً إلى سجلات المعاملة ونتائج المصادقة وإفادة حامل البطاقة والأدلة الأخرى.
وقد تؤثر نتائج مصادقة 3DS في توزيع المسؤولية عن الاحتيال ومتطلبات الإثبات أثناء معالجة نزاعات البطاقات، لكنها لا تحدد النتيجة بمفردها. ففي حالات الهندسة الاجتماعية، قد تتأثر المسؤولية بما إذا كان المستخدم قد شارك فعلياً في المصادقة، وما إذا كانت لديه موافقة حقيقية على المعاملة، وبقواعد شبكة البطاقات المعمول بها والقوانين المحلية.
حتى إذا تضمنت المعاملة احتيالاً، فإن تحديد ما إذا كانت الجهة المصدرة ملزمة برد المبلغ أو تحمل الخسارة يتوقف على نتائج التحقيق والقواعد المعمول بها. ولا يمكن حسم ذلك اعتماداً على نجاح مصادقة 3DS أو فشلها وحدهما.
5. كيف يمكن تحديد ما إذا كانت عملية خصم غير مألوفة من البطاقة احتيالية؟
لا يتطلب الاحتيال بالبطاقات المصرفية بالضرورة فقدان البطاقة الفعلية.
ففي معاملات Card-Not-Present (CNP)، أي المعاملات التي لا تُقدَّم فيها البطاقة فعلياً، قد يحاول المهاجم إجراء مدفوعات عبر الإنترنت باستخدام رقم البطاقة وتاريخ انتهاء صلاحيتها ورمز الأمان بعد تسريبها.
وقد يكون مصدر التسريب موقع تصيد أو برنامجاً ضاراً أو حادثاً أمنياً في أنظمة أحد التجار أو استيلاءً على حساب. لكن معاملة مشبوهة واحدة لا تكفي عادةً لتحديد التاجر الذي تسرّبت منه البيانات، فضلاً عن الجزم باختراق قاعدة بيانات منصة إصدار البطاقات.
ظهور اسم تاجر غير مألوف لا يعني بالضرورة وجود احتيال
قد يختلف اسم التاجر الظاهر في كشف معاملات البطاقة عن العلامة التجارية التي يعرفها المستخدم.
على سبيل المثال، قد تتولى جهة مستقلة تُعرف باسم Merchant of Record، أي البائع المسجل المسؤول عن البيع وتحصيل المبلغ، معالجة اشتراك في خدمة برمجية. وفي هذه الحالة، قد يظهر اسم تلك الجهة بدلاً من العلامة التجارية للبرنامج.
عند ملاحظة خصم غير مألوف، يمكن البدء بمراجعة الطلبات الأخيرة وإيصالات البريد الإلكتروني وكشوف App Store وGoogle Play والاشتراكات السابقة.
إذا تعذر تحديد مصدر الخصم، خصوصاً عند ظهور عدة معاملات مجهولة خلال فترة قصيرة، فينبغي إيقاف البطاقة وإبلاغ الجهة المصدرة فوراً. ولا ينبغي أن تؤخر مراجعة الطلبات القديمة إجراءات منع المزيد من الخسائر.
قد تكون المعاملة الصغيرة المجهولة تفويضاً مسبقاً أو اختباراً لبطاقة مسروقة
يستخدم بعض التجار طلبات تفويض بمبالغ صغيرة للتحقق من صلاحية البطاقة. وقد يُحجز المبلغ مؤقتاً من الرصيد المتاح من دون أن يتحول بالضرورة إلى خصم نهائي.
وقد يستخدم المحتالون أيضاً معاملات صغيرة لاختبار صلاحية بيانات البطاقات المسروقة.
إذا أضفت البطاقة مؤخراً إلى إحدى الخدمات، فيمكن مراجعة إجراءات التحقق الرسمية لدى تلك الخدمة. أما إذا لم تُجرِ أي دفع أو ربط بطاقة يتوافق مع العملية، فينبغي الإبلاغ عنها إلى الجهة المصدرة.
حالة Pending لا تعني اكتمال الخصم النهائي
تشير حالة Pending إلى أن المعاملة لا تزال قيد المعالجة. وقد تكون مرتبطة بحجز مبلغ بموجب تفويض، أو انتظار المقاصة، أو إلغاء لاحق للتفويض.
تمر مدفوعات البطاقات عادةً بمراحل تشمل التفويض والمقاصة. وقد تعرض صفحة التاجر فشل الدفع بينما يظهر في حساب البطاقة سجل بحالة Pending، لأن تفويضاً سابقاً لم يُلغَ أو لم يُفرج بعد عن المبلغ المحجوز بموجبه.
ولا يعني ذلك بالضرورة حدوث خصم نهائي، لكنه لا يبرر تجاهل تفويض مجهول.
إذا لم تكن أنت من بدأ المعاملة، فاتصل بالجهة المصدرة فوراً. وتعتمد إمكانية إلغاء التفويض وموعد الإفراج عن الرصيد المحجوز والحاجة إلى بدء إجراءات اعتراض رسمية على حالة المعاملة وقواعد الجهة المصدرة.
وبالنسبة للطلبات المشروعة، يُفضّل أيضاً تجنب تكرار محاولات الدفع قبل التحقق من حالة المحاولة الأولى، حتى لا تنشأ عدة عمليات حجز بموجب التفويض.
6. ما الإجراءات الفورية عند اكتشاف احتيال أو معاملة غير مصرح بها؟
الاستخدام الاحتيالي للبطاقة: أوقفها وأبلغ عن المعاملة
ابدأ بإيقاف البطاقة من خلال التطبيق الرسمي، ثم أبلغ الجهة المصدرة عن المعاملة غير المصرح بها.
تشرح إرشادات أمان Coinbase Card كيفية إيقاف البطاقة مؤقتاً، وتذكر الخصومات غير المصرح بها ضمن الحالات التي تستدعي اتخاذ إجراءات أمنية.
ويعتمد نطاق تأثير إيقاف البطاقة على المنتج. فبعض الوظائف تمنع أساساً إصدار تفويضات جديدة للمعاملات، وقد لا تلغي تفويضاً سبق منحه أو تمنع المقاصة اللاحقة للمعاملة.
عند التواصل مع الجهة المصدرة، اسأل عمّا إذا كان ينبغي إلغاء رقم البطاقة الحالي وإصدار بطاقة بديلة، وعن كيفية تقديم طلب تحقيق في الاحتيال أو اعتراض على المعاملة.
وحتى إذا لم يحدث أي خصم بعد، فإن التأكد من تسريب بيانات البطاقة كاملةً يستدعي التواصل مع الجهة المصدرة لتقييم الحاجة إلى استبدال البطاقة ومراقبة المعاملات.
الاستيلاء على حساب المنصة: احمِ تسجيل الدخول والبريد الإلكتروني وصلاحيات السحب معاً
قد تشير إشعارات تسجيل الدخول غير المعتادة أو تغييرات إعدادات الحساب أو خروج أصول دون تفسير إلى اختراق يتجاوز البطاقة نفسها.
استخدم جهازاً موثوقاً لتغيير كلمة المرور ومراجعة الأجهزة المسجلة وجلسات الدخول النشطة وإلغاء الجلسات المشبوهة، ثم أعد ضبط المصادقة متعددة العوامل (MFA) أو عززها.
وينبغي كذلك مراجعة إعدادات السحب والأجهزة الموثوقة والبريد الإلكتروني المرتبط بالحساب. ويُستخدم البريد الإلكتروني عادةً لإعادة تعيين كلمات المرور؛ فإذا تعرض للاختراق أيضاً، فقد لا يكفي تغيير كلمة مرور المنصة وحدها لمنع عمليات دخول لاحقة.
إذا اشتبهت في إصابة الجهاز ببرنامج ضار، فلا تواصل إدخال معلومات حساسة جديدة عليه.
إلى أن تتأكد من استعادة أمان الحساب، أوقف الإيداع في الحساب المتضرر. وعلى وجه الخصوص، لا تودع USDT بناءً على تعليمات شخص مجهول يدّعي تقديم الدعم مقابل إجراء تحقيق في الاستخدام الاحتيالي للبطاقة أو خدمة رفع تجميد الأموال.
تسريب عبارة الاسترداد أو المفتاح الخاص: انقل الأصول التي لا تزال تحت سيطرتك
إذا حصل المهاجم على عبارة الاسترداد أو المفتاح الخاص لمحفظة ذاتية الحفظ، فيجب اعتبار أمان تلك المحفظة معرضاً للاختراق.
أنشئ محفظة بمفاتيح جديدة تماماً باستخدام جهاز موثوق وفي بيئة آمنة، ثم قيّم سريعاً إمكانية نقل الأصول التي لم يتمكن المهاجم من تحويلها بعد إلى المحفظة الجديدة.
وقد يحاول المهاجم نقل الأصول في الوقت نفسه، ولذلك تكتسب سرعة الاستجابة أهمية كبيرة، لكن نجاح النقل ليس مضموناً. وتعتمد الخطوات المناسبة أيضاً على نوع المحفظة وشبكة البلوكشين والشروط التي تحكم السيطرة على الأصول.
ولا تؤدي استعادة محفظة باستخدام عبارة استرداد مسرّبة داخل تطبيق محفظة آخر إلى إزالة الخطر. كما أن تجميد البطاقة أو استبدالها أو إلغاء تفويضات الرموز العادية لا يجعل المفتاح الخاص المسرّب غير صالح.
التفويضات الخبيثة: راجع صلاحيات البلوكشين وألغِها
إذا اشتبهت في أنك وقّعت تفويض Token Approval على موقع تصيد، فراجع سجلات تفويضات الرموز على شبكة البلوكشين المعنية.
يختلف تفويض الرموز عن تسريب المفتاح الخاص بوصفهما مشكلتين أمنيتين منفصلتين. فتوقيع تفويض مشبوه لا يعني بالضرورة تسريب عبارة الاسترداد أو المفتاح الخاص، ولا يستلزم من جميع المستخدمين المتضررين إنشاء محافظ جديدة فوراً.
يشرح دليل MetaMask لإدارة تفويضات الرموز كيفية مراجعة حدود إنفاق الرموز وإلغائها. ويتطلب الإلغاء عادةً إرسال معاملة على البلوكشين ودفع رسوم الشبكة المعمول بها.
إن فصل اتصال المحفظة بموقع إلكتروني لا يعني إلغاء تفويض أصبح سارياً بالفعل على البلوكشين.
استخدم أداة موثوقة لإدارة التفويضات للتحقق من الجهة المخوّلة والرمز المشفر والحد المسموح به والشبكة المعنية، ثم ألغِ الصلاحيات المشبوهة عندما تسمح ظروف الأمان بذلك. وتعتمد طريقة الإلغاء المحددة على شبكة البلوكشين وعقد الرمز والوظائف التي تدعمها المحفظة أو حساب العقد الذكي.
ولا يؤدي إلغاء التفويض إلا إلى تقييد استخدامه مستقبلاً، ولا يسترد تلقائياً الأصول التي نُقلت بالفعل. وإذا ثبت أيضاً تسريب المفتاح الخاص أو عبارة الاسترداد، فيجب التعامل مع الحادث باعتباره اختراقاً للمفاتيح.
7. كيف تختلف إجراءات الاعتراض واسترداد الخسائر بين احتيال البطاقات والتحويلات على البلوكشين؟
تجمع بطاقات الدفع المشفرة بين نظامين مختلفين للمعاملات: مدفوعات شبكات البطاقات وتحويلات الأصول المشفرة. وتعتمد إمكانية استرداد الأموال والجهة المسؤولة عن المعالجة والقواعد المطبقة على المرحلة التي حدثت فيها الخسارة.
معاملات البطاقات غير المصرح بها: قدّم اعتراضاً إلى الجهة المصدرة
قد يستفيد حاملو البطاقات من إجراءات الاعتراض والحماية من المسؤولية عن المعاملات غير المصرح بها التي تُعالج عبر شبكات البطاقات. لكن السياسات نفسها لا تنطبق بالضرورة على جميع بطاقات الدفع المشفرة.
تنص سياسة Zero Liability Policy لدى Visa على عدم تحميل حاملي البطاقات المؤهلين مسؤولية المعاملات غير المصرح بها.
وتستثني هذه السياسة بعض بطاقات الأعمال، والمعاملات التي تتم باستخدام بطاقات مسبقة الدفع مجهولة الهوية، والمعاملات التي لا تُعالج عبر شبكة Visa. كما يتعين على حامل البطاقة اتخاذ احتياطات معقولة لحمايتها والإبلاغ سريعاً عن أي استخدام غير مصرح به إلى الجهة المصدرة. وقد يتأثر التعويض الفعلي بنتائج التحقيق وتوقيت الإبلاغ والشروط الأخرى المنطبقة.
وتوفر حماية Zero Liability Protection لدى Mastercard ضمانات مماثلة، مع اشتراط حماية البطاقة بصورة معقولة والإبلاغ سريعاً عن فقدانها أو حدوث معاملات غير مصرح بها. وتُستثنى بعض بطاقات الأعمال والبطاقات مسبقة الدفع غير المسجلة.
وبالنسبة لبطاقات الدفع المشفرة، لا يكفي وجود شعار Visa أو Mastercard للاستنتاج بأن جميع الأرصدة والمعاملات مشمولة بهذه الحماية. بل يجب أيضاً التحقق من الجهة الفعلية المصدرة للبطاقة ونوعها واتفاقية حامل البطاقة وبلد أو منطقة الإصدار.
وقد توفر القوانين المحلية حماية إضافية. فعلى سبيل المثال، يوضح مكتب الحماية المالية للمستهلك في الولايات المتحدة (CFPB)، في إرشاداته بشأن المعاملات غير المصرح بها للبطاقات مسبقة الدفع، أن البطاقات مسبقة الدفع المسجلة وبعض الأنواع المحددة الأخرى قد تتمتع بحقوق تسوية الأخطاء المنصوص عليها في القانون الفيدرالي الأمريكي. ويتوقف نطاق الحماية على خصائص البطاقة والحساب، ولا يجوز تعميمه تلقائياً على الدول الأخرى.
ما الفرق بين الاعتراض على معاملة احتيالية واسترداد الأموال من التاجر بصورة عادية؟
يتعلق رد الأموال الاعتيادي من التاجر عادةً بمعاملة وافق عليها العميل، مثل إلغاء طلب أو عدم استلام سلعة أو وجود مشكلة في خدمة.
أما الاعتراض بسبب الاحتيال فيركز على ما إذا كان حامل البطاقة قد صرّح بالمعاملة. وتتعامل الجهة المصدرة عادةً مع هذه الحالات وفق إجراءات التحقيق في الاحتيال وتسوية المنازعات.
ويُعد Chargeback، أي استرداد المدفوعات عبر آلية الاعتراض على معاملات البطاقات، إجراءً لمعالجة المنازعات المؤهلة وفق قواعد شبكات البطاقات. ولا يمنح حقاً غير مشروط في إلغاء أي عملية دفع. كما أن قواعد المنازعات الخاصة بالشبكات واتفاقيات حاملي البطاقات لدى الجهات المصدرة وقوانين حماية المستهلك المنطبقة تؤدي أدواراً مختلفة ولا يمكن أن يحل أحدها محل الآخر.
تميّز إرشادات Coinbase Card الرسمية لمعالجة الاعتراضات بين طرق التعامل مع المعاملات المصرح بها وغير المصرح بها، وتشرح إجراءات تقديم الاعتراض المناسبة لكل حالة.
يجب على المستخدم وصف ما حدث بدقة، ولا يجوز له الإبلاغ زوراً عن عملية شراء وافق عليها صراحةً باعتبارها احتيالاً. وفي المقابل، فإن تقديم بيانات البطاقة إلى تاجر لا يعني السماح له بخصم أي مبلغ في أي وقت. ويعتمد تحديد وجود تصريح صالح على وقائع المعاملة والاتفاقيات المعمول بها.
التحويلات على البلوكشين: إمكانية التتبع لا تعني ضمان استرداد الأموال
إذا اتبع المستخدم تعليمات محتال وأرسل USDT إلى عنوان محفظة معين، فهذه معاملة تحويل على البلوكشين. ولا يجعل ارتباطها ببطاقة دفع مشفرة من الممكن استردادها عبر آليات Chargeback التابعة لـVisa أو Mastercard.
ولا يستطيع المرسل عادةً إلغاء معاملة مؤكدة على البلوكشين من جانب واحد.
توصي لجنة التجارة الفيدرالية في دليلها بشأن التصرف بعد التعرض للاحتيال ضحايا عمليات الاحتيال بمدفوعات العملات المشفرة بالتواصل سريعاً مع منصة التداول أو مقدم الخدمة المعني، والإبلاغ عن الاحتيال، والاستفسار عما إذا كانت هناك إجراءات علاجية ممكنة.
إذا وصلت الأموال إلى حساب يخضع فعلياً لسيطرة منصة مركزية، فقد تتمكن المنصة أو جهات إنفاذ القانون من اتخاذ تدابير إضافية في ظروف معينة. أما إذا خرجت الأصول من نطاق سيطرتها، فقد تصبح استعادتها أكثر صعوبة بكثير.
ويمكن استخدام تجزئات المعاملات وعناوين البلوكشين لتتبع حركة الأموال. لكن تحديد عنوان معين لا يثبت هوية من يتحكم فيه فعلياً، ولا يمنح الحق في تجميد الأصول أو استعادتها.
8. كيف تحتفظ بالأدلة وتتجنب عمليات الاحتيال اللاحقة؟
احتفظ بسجلات المعاملات وأمان الحساب
بعد اكتشاف معاملة غير مصرح بها، ينبغي الاحتفاظ بالسجلات الأصلية التي تساعد على توثيق تسلسل الأحداث.
نوع الحادث | الأدلة الموصى بالاحتفاظ بها |
|---|---|
خصم غير مألوف بالبطاقة | التاريخ، والوقت والمنطقة الزمنية، واسم التاجر، والعملة، والمبلغ، وآخر أربعة أرقام من البطاقة، وحالة المعاملة |
الاستيلاء على حساب المنصة | تنبيهات تسجيل الدخول غير المعتادة، وسجلات الجلسات، وتغييرات إعدادات الحساب، وسجلات السحب |
الدعم المزيف ومواقع التصيد | المحادثات، وحسابات الأطراف المتواصلة، وأسماء النطاقات، وطلبات الدفع، والإشعارات ذات الصلة |
نقل أصول على البلوكشين | تجزئات المعاملات، وشبكة البلوكشين، والرمز المشفر، وعناوين الإرسال والاستلام |
الاعتراضات والشكاوى | أرقام طلبات الدعم، وتواريخ التواصل، والمستندات المقدمة، وردود المنصة |
يجب مراعاة حماية المعلومات الشخصية عند حفظ الأدلة. ويمكن تقديم نسخ من لقطات الشاشة بعد حجب البيانات الحساسة عند التواصل مع الدعم، لكن لا ينبغي إرسال رقم البطاقة كاملاً أو CVV أو OTP أو كلمات مرور الحسابات أو عبارات الاسترداد أو المفاتيح الخاصة في مرفقات المحادثات العادية.
وإذا لزم رفع وثائق الهوية، فينبغي استخدام قناة رسمية آمنة جرى التحقق منها بصورة مستقلة.
احذر عمليات الاحتيال التي تنتحل صفة جهات استرداد الأموال
بعد أن ينشر الضحية معلومات عن خسارته المالية، قد يعاود المحتالون التواصل معه منتحلين صفات محامين أو جهات تحقيق متخصصة في البلوكشين أو هيئات رقابية أو فرق لاسترداد الأصول.
وقد يدّعون أنهم تتبعوا وحدات USDT المسروقة، لكنهم يطالبون أولاً بدفع ضرائب أو رسوم تحقق أو رسوم معالجة أو تكاليف تفعيل عقود.
حذرت لجنة التجارة الفيدرالية في تنبيه نشرته في أغسطس 2026 بشأن الاحتيال باسترداد الأموال من أن هذه العمليات تستهدف تحديداً الأشخاص الذين تعرضوا لخسائر سابقة، حيث ينتحل المحتالون صفات جهات حكومية أو مكاتب محاماة أو مؤسسات أخرى للحصول على رسوم ومعلومات مالية شخصية.
قد تتقاضى خدمات التمثيل القانوني والتحقيق في البلوكشين المشروعة أتعاباً معقولة. غير أن لقطات شاشة تتبع المحافظ أو قصص النجاح المزعومة أو المستندات التنظيمية لا تثبت بمفردها قدرة الجهة على استرداد الأموال.
ويجب توخي الحذر بصورة خاصة من الجهات المجهولة التي تبادر بالاتصال وتطلب دفع «رسوم الإفراج عن الأموال» مقدماً.
يمكن الإبلاغ عن الوقائع التي يُشتبه في أنها تشكل جرائم إلى الشرطة أو السلطات المختصة في الولاية القضائية المعنية. ويمكن للمستخدمين في الولايات المتحدة تقديم بلاغات الاحتيال إلى لجنة التجارة الفيدرالية عبر ReportFraud.gov، بينما ينبغي للمستخدمين في المناطق الأخرى اتباع القنوات الرسمية المحلية.
ويساعد الإبلاغ على توثيق القضية وتوفير معلومات قد تفيد التحقيق، لكنه لا يضمن استرداد الأموال.
9. قائمة مراجعة أمان بطاقات الدفع المشفرة وإجراءات التعامل مع المخاطر
تتطلب الإدارة اليومية لأمان بطاقات الدفع المشفرة مراعاة الهيكل الذي يستخدمه المنتج لإدارة الأموال.
بالنسبة إلى البطاقات القائمة على رصيد مسبق الدفع، يمكن إدارة الرصيد المتاح وفق احتياجات الإنفاق، وتجنب الاحتفاظ لفترات طويلة بمبالغ قابلة للإنفاق تتجاوز المصروفات اليومية المعتادة بكثير. وإذا كان المنتج يدعم حدود المعاملات أو التحكم في المدفوعات عبر الإنترنت أو إيقاف البطاقة مؤقتاً، فيمكن ضبط هذه الوظائف وفق الاستخدام الفعلي.
عند استخدام البطاقات الافتراضية لدفع الاشتراكات، ينبغي مراجعة التجار الذين يحتفظون ببيانات البطاقة دورياً. وإذا لم تعد تستخدم خدمة معينة، فعليك إلغاء الاشتراك من خلال الإجراءات الرسمية للتاجر. فحذف البطاقة أو إيقافها لا يؤدي بالضرورة إلى إنهاء العقود القائمة أو الالتزامات بالدفع.
أما المنتجات المرتبطة بالمحافظ، فينبغي مراجعة الجهات المخوّلة بموجب العقود الذكية وحدود التفويض دورياً، وتجنب الإبقاء على تفويضات مرتفعة دون حاجة.
كذلك ينبغي الحفاظ على أمان التطبيقات الرسمية وأنظمة التشغيل ووسائل المصادقة. وتساعد إشعارات المعاملات والمصادقة متعددة العوامل في اكتشاف الأنشطة غير المعتادة والحد من مخاطر الاستيلاء على الحسابات، لكنها لا تغني عن مراجعة تفاصيل المدفوعات والتوقيعات والتفويضات.
يمكن الاستعانة بالجدول التالي لتحديد إجراءات الاستجابة الأولية عند اكتشاف نشاط غير معتاد.
الحالة المؤكدة أو المشتبه بها | الجهة أو العنصر ذو الأولوية | الإجراء الرئيسي |
|---|---|---|
عملية شراء غير مألوفة بالبطاقة | الجهة المصدرة والبطاقة | إيقاف البطاقة، والإبلاغ عن المعاملة غير المصرح بها، وطلب التحقيق |
تسجيل دخول غير معتاد أو تغيير إعدادات الحساب | حساب المنصة | تغيير كلمة المرور، وإلغاء الجلسات المشبوهة، ومراجعة صلاحيات السحب |
تسريب بيانات البطاقة | بيانات اعتماد البطاقة | التواصل مع الجهة المصدرة لتقييم إلغاء البطاقة واستبدالها ومراقبة المعاملات |
تسريب عبارة الاسترداد أو المفتاح الخاص | المحفظة ذاتية الحفظ | نقل الأصول التي لا تزال تحت السيطرة باستخدام مفاتيح جديدة تماماً |
توقيع تفويض Token Approval مشبوه | تفويضات العقود الذكية | فحص الشبكة المعنية وإلغاء التفويضات الخطرة |
التحويل إلى عنوان احتيالي نتيجة الخداع | الأصول على البلوكشين والحسابات المرتبطة | حفظ أدلة المعاملة، والتواصل مع مقدمي الخدمات المعنيين، وإبلاغ الجهات المختصة |
خصم غير مألوف يتبين أنه ناتج عن اشتراك قديم | علاقة الدفع مع التاجر | مراجعة الاتفاقية، وإلغاء الاشتراك أو طلب رد أموال اعتيادي |
إذا لم تتضح ملابسات الحادث بعد، فينبغي إعطاء الأولوية لحماية الحسابات والأصول التي لا تزال تحت سيطرتك. ولا تودع أموالاً إضافية، ولا تتبع تعليمات أي جهة غير موثوقة تدّعي أنها «دعم أمني» لإجراء تحويلات جديدة أو منح تفويضات إضافية للمحفظة.