
Un cargo desconocido en una tarjeta de pago con criptomonedas no significa necesariamente que alguien haya robado el número de la tarjeta. Es posible que el titular haya proporcionado sus datos bancarios en un sitio falso para solicitar una tarjeta, entregado un código de verificación a alguien que se hacía pasar por atención al cliente o aprobado sin darse cuenta un contrato inteligente malicioso al conectar su billetera.
Todas estas situaciones pueden provocar pérdidas económicas, pero requieren respuestas distintas. Las transacciones no autorizadas procesadas a través de las redes Visa o Mastercard pueden estar sujetas a procedimientos de disputa de pagos. En cambio, si la pérdida proviene de una transferencia ya confirmada en una blockchain, no puede recuperarse directamente mediante un contracargo de tarjeta.
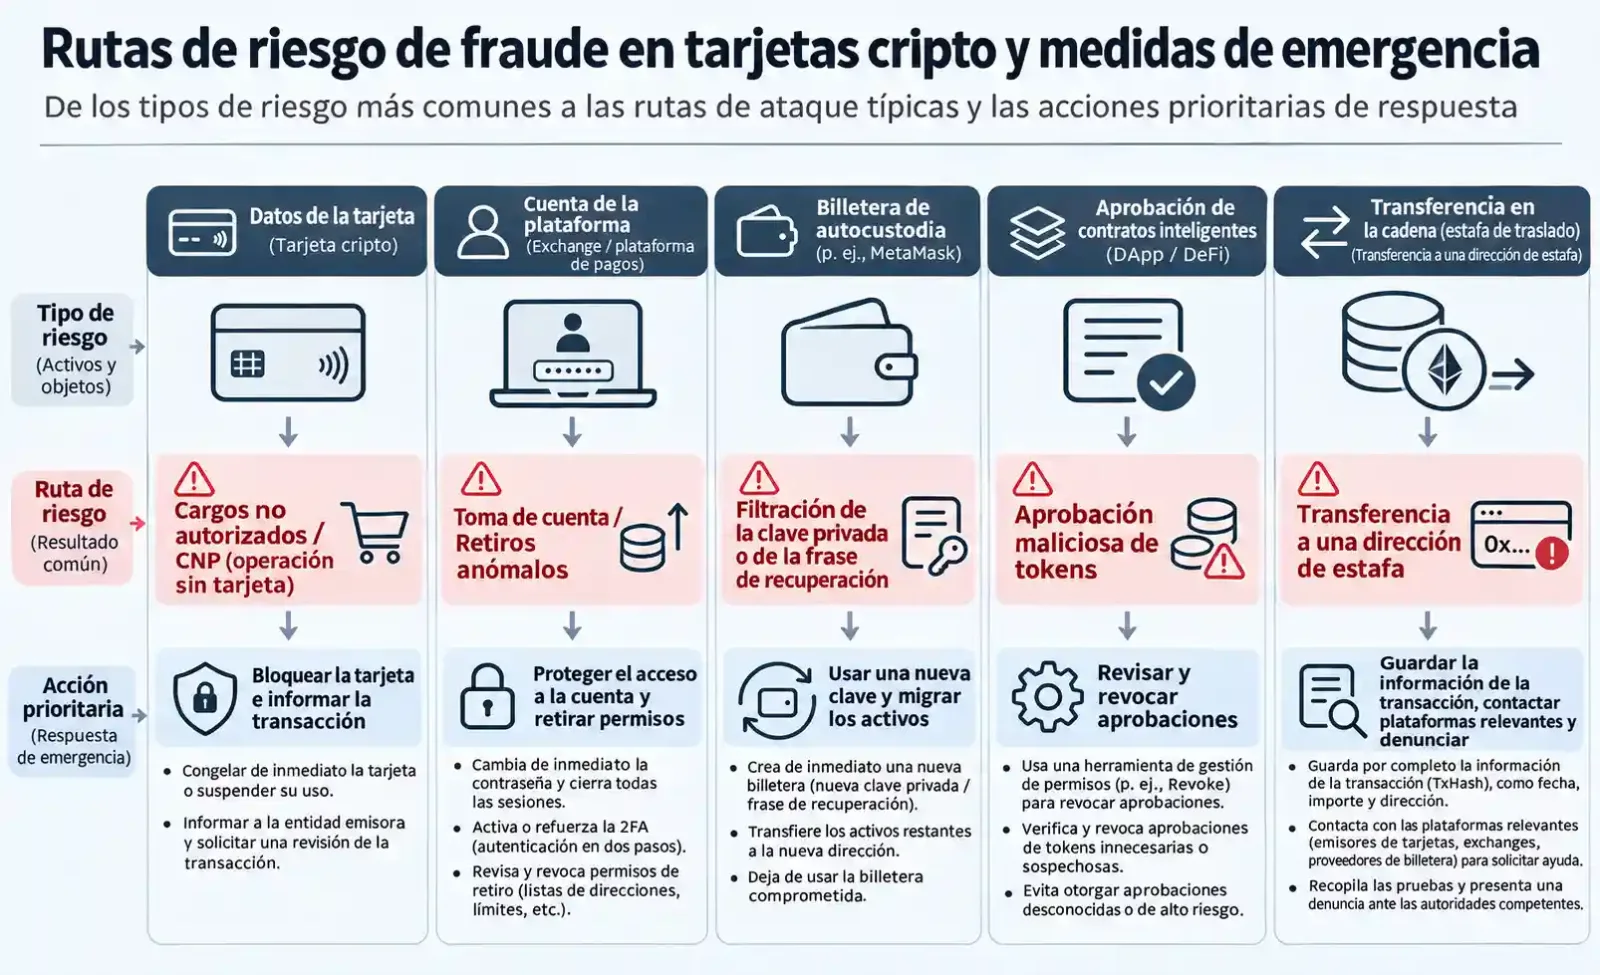
Si detectas un cargo desconocido o sospechas que has sido víctima de una estafa, toma primero estas medidas:
Transacción desconocida con la tarjeta: Bloquea la tarjeta desde la aplicación oficial, informa al emisor y conserva los registros de la transacción.
Posible secuestro de la cuenta de la plataforma: Cambia la contraseña desde un dispositivo confiable, revoca las sesiones de inicio de sesión sospechosas, revisa los permisos de retiro y la configuración de autenticación, y suspende los depósitos.
Exposición de la frase de recuperación o clave privada: Crea en un entorno seguro una nueva billetera con claves completamente nuevas y evalúa cuanto antes la posibilidad de transferir los activos que todavía controlas.
Autorización sospechosa de un contrato inteligente: Revisa y revoca los permisos peligrosos sobre tokens en la blockchain. Desconectar el sitio web normalmente no es suficiente.
Transferencia a una dirección fraudulenta: Conserva el hash de la transacción, la dirección del destinatario y los registros de comunicación. Contacta a las plataformas correspondientes y presenta una denuncia ante las autoridades competentes.
Nunca entregues códigos de verificación de un solo uso, contraseñas, claves privadas ni frases de recuperación a desconocidos que dicen trabajar en atención al cliente. Tampoco envíes más dinero para supuestamente «desbloquear» una cuenta o «recuperar fondos».
1. ¿Qué riesgos de estafa y fraude afectan a las tarjetas de pago con criptomonedas?
Las tarjetas de pago con criptomonedas no utilizan todas la misma estructura de fondos.
Algunos productos exigen depositar USDT o USDC por adelantado y convertirlos en un saldo disponible para gastos denominado en moneda fiduciaria. Otros utilizan criptoactivos mantenidos en cuentas de custodia de la plataforma al realizar un pago. También existen productos vinculados a billeteras de autocustodia que implican conversiones de activos en blockchain y autorizaciones de contratos inteligentes.
Según el modelo, los atacantes pueden acceder a distintos activos y permisos operativos.
Área de riesgo | Información o permisos que puede obtener el atacante | Principales consecuencias |
|---|---|---|
Datos de la tarjeta | Número, fecha de vencimiento, CVV y otros datos | Compras no autorizadas con la tarjeta |
Cuenta de administración de la tarjeta | Credenciales de acceso, sesiones de cuenta, permisos de autenticación | Control de la tarjeta y cambios de configuración |
Cuenta de custodia de la plataforma | Acceso a la cuenta y permisos de retiro | Transferencia de activos y secuestro de cuenta |
Billetera de autocustodia | Frase de recuperación, clave privada, autorizaciones de contratos | Transferencia no autorizada de activos en blockchain |
Datos de identidad | Documentos KYC, fotografías de documentos de identidad, información personal | Suplantación de identidad y fraudes posteriores |
Que un atacante conozca el número de la tarjeta y el CVV no significa que controle la billetera de autocustodia. Del mismo modo, bloquear una tarjeta no invalida una clave privada que ya se haya visto comprometida.
Otra posibilidad es que el atacante haya tomado el control de la cuenta de la plataforma. Aunque la tarjeta esté bloqueada, podría seguir utilizando los permisos de esa cuenta para intentar otras operaciones con los fondos.
Identificar las cuentas y los permisos afectados es el primer paso para elegir las medidas adecuadas y limitar las pérdidas.
2. ¿Cómo consiguen los falsos agentes de soporte códigos de verificación, acceso a cuentas y criptoactivos?
La suplantación de agentes de atención al cliente es una modalidad habitual de ingeniería social. Los atacantes no necesitan necesariamente superar las defensas técnicas de una plataforma: aprovechan la preocupación del titular por el bloqueo de una cuenta, un pago fallido o una posible pérdida de fondos para convencerlo de revelar información sensible.
Entre los pretextos más frecuentes se encuentran:
Se ha detectado una transacción inusual y es necesario verificar la identidad inmediatamente.
La revisión KYC ha fallado y deben enviarse nuevamente los documentos.
La tarjeta será desactivada si no se paga una comisión de activación.
La cuenta ha sido marcada por una posible infracción y los fondos deben trasladarse a una «dirección segura».
El reembolso ha sido aprobado, pero primero debe pagarse una comisión de desbloqueo o verificación.
Estos mensajes pueden resultar convincentes porque los programas legítimos de tarjetas efectivamente pueden aplicar restricciones a las cuentas, solicitar actualizaciones KYC o exigir verificaciones de identidad.
Para determinar si se trata de una estafa, lo fundamental es verificar quién envía el mensaje y si la acción solicitada es legítima.
Si alguien solicita la contraseña de la cuenta, un código de verificación por SMS, la frase de recuperación de una billetera o el código de seguridad completo de una tarjeta, o exige transferir fondos a una dirección privada proporcionada durante la conversación, debes detener la operación.
La Comisión Federal de Comercio de Estados Unidos (FTC) advierte en su guía sobre estafas con criptomonedas que los delincuentes suelen hacerse pasar por empresas u organismos gubernamentales para convencer a las víctimas de transferir criptoactivos con el pretexto de proteger su dinero.
¿Es confiable el «soporte oficial» en las redes sociales?
Numerosos proyectos de tarjetas cripto mantienen comunidades en X, Telegram y Discord. Los estafadores pueden copiar la imagen de perfil y el nombre del equipo de soporte de una marca para contactar directamente a usuarios que han publicado consultas sobre problemas de pago.
Que una persona conozca los detalles del problema no demuestra que represente realmente a la plataforma. Esa información podría proceder simplemente de mensajes públicos anteriores del usuario.
Para verificar la identidad del agente, accede a los canales de atención desde el sitio web oficial previamente comprobado o desde la aplicación oficial, en lugar de utilizar enlaces recibidos por mensajes privados de desconocidos.
Por ejemplo, Crypto.com ofrece Crypto.com Verify, una herramienta para comprobar determinados canales de comunicación y datos de contacto oficiales. Se trata de una función de seguridad propia de Crypto.com, que no necesariamente está disponible en otras plataformas de tarjetas cripto.
Si no puedes verificar la identidad de quien afirma trabajar en soporte, interrumpe la conversación y vuelve a presentar tu consulta mediante un canal oficial abierto de forma independiente.
3. ¿Cómo roban los sitios de phishing los datos de las tarjetas y las autorizaciones de las billeteras?
Los sitios de phishing relacionados con tarjetas cripto suelen imitar las páginas auténticas de registro, solicitud de tarjetas o administración de cuentas. Los usuarios pueden llegar a ellos desde resultados de búsqueda, anuncios en redes sociales o correos electrónicos, creyendo que están utilizando el servicio oficial.
Según su objetivo, estas páginas suelen dividirse en tres categorías.
1. Páginas falsas de registro y cobros fraudulentos por emisión
Los atacantes reproducen logotipos, diseños de tarjetas y procesos de solicitud para inducir a los usuarios a registrarse, presentar documentos KYC o pagar comisiones por la emisión de una tarjeta.
Si la víctima entrega fotografías de documentos de identidad y datos personales, podría sufrir una suplantación de identidad. Si envía USDT a la dirección que aparece en la página falsa, puede perder directamente los activos transferidos en la blockchain.
Las tarjetas de pago con criptomonedas legítimas también pueden cobrar comisiones de emisión. Por lo tanto, la mera exigencia de un pago no basta para determinar que se trata de una estafa.
Antes de solicitar una tarjeta, comprueba que el dominio pertenece al proveedor oficial, que los cargos figuran en sus condiciones publicadas y que cualquier dirección de depósito procede de una interfaz oficial verificada.
2. Páginas de inicio de sesión disfrazadas de centros de seguridad
El usuario recibe una notificación sobre una supuesta «anomalía en la cuenta» o la necesidad de «actualizar los datos de pago». Al seguir el enlace, llega a una página falsa donde introduce la contraseña y un código de verificación de un solo uso. El atacante podría utilizar esos datos para intentar acceder a la cuenta verdadera.
Que una página utilice HTTPS no demuestra que esté operada por un proveedor legítimo. HTTPS protege la conexión de comunicaciones, pero no garantiza que el operador del sitio sea confiable.
La FTC describe en su guía para identificar y evitar el phishing cómo los estafadores utilizan supuestos problemas de cuenta o actualizaciones de información de pago para llevar a los usuarios a sitios fraudulentos.
Si recibes una notificación de este tipo, abre por tu cuenta la aplicación o el sitio oficial previamente verificado y comprueba si realmente existe una alerta en la cuenta.
3. Conexiones de billetera y autorizaciones de contratos falsificadas
Algunas tarjetas cripto vinculadas a billeteras requieren conectar una billetera de autocustodia. Los estafadores pueden falsificar la página de solicitud y mostrar peticiones de firma o autorización después de que el usuario conecte su billetera.
La víctima cree que está solicitando una tarjeta, cuando en realidad podría estar autorizando a un contrato inteligente a transferir determinados tokens.
Este ataque no requiere necesariamente obtener la frase de recuperación. Una Token Approval (autorización de tokens) firmada por el usuario puede permitir que un contrato transfiera activos hasta el límite autorizado.
Que la billetera muestre una interfaz de conexión habitual no significa que la solicitud sea segura. El usuario debe verificar su origen, el contrato de destino, el token y el importe autorizado.
4. Estafas con códigos 3DS: ¿por qué aprobar un pago también puede ser peligroso?
3D Secure (3DS) es un mecanismo técnico de autenticación utilizado en pagos en línea con tarjetas para verificar la identidad del titular. El emisor puede solicitar una One-Time Password (OTP, contraseña de un solo uso) o la confirmación del pago mediante su aplicación oficial.
Los estafadores pueden aprovechar este proceso para completar transacciones que el titular no tenía intención real de autorizar.
Por ejemplo, un atacante ya dispone del número de tarjeta, la fecha de vencimiento y el CVV, pero necesita una autenticación adicional para completar el pago. En ese momento, el titular recibe un mensaje que suplanta al emisor:
Detectamos un pago sospechoso. Proporcione el código de verificación por SMS para cancelar la transacción.
En realidad, el código recibido podría ser precisamente el que necesita el atacante para autenticar el pago que está intentando realizar.
Otra táctica consiste en convencer al usuario de que apruebe una transacción desconocida desde la aplicación oficial, alegando que debe hacerlo para «cancelar el pago» o «eliminar una restricción de seguridad».
En estas situaciones, rechaza cualquier solicitud de autenticación que no corresponda a un pago iniciado por ti. Antes de confirmar una operación, revisa el importe, el comercio y los demás datos mostrados. Si no coinciden, no continúes.
Una autenticación 3DS exitosa solo demuestra que la transacción superó el proceso de autenticación correspondiente. Por sí sola, no prueba que el titular haya consentido realmente el pago.
La autenticación 3DS, la autorización de una transacción con tarjeta y el consentimiento efectivo del titular son tres conceptos distintos. Superar la autenticación no garantiza que el emisor haya autorizado posteriormente la operación. Del mismo modo, una transacción autorizada no implica necesariamente que, ante una disputa, se considere que el titular consintió personalmente la compra.
Si el código de verificación se obtuvo mediante engaño o el usuario fue manipulado para aprobar un pago desconocido, el emisor aún debe investigar los registros de la transacción, los resultados de autenticación, la declaración del titular y las demás pruebas disponibles.
Los resultados de 3DS pueden influir en la asignación de responsabilidad por fraude y en los requisitos probatorios durante una disputa, pero no determinan por sí solos su resultado. En casos de ingeniería social, la participación del usuario en la autenticación, la existencia de consentimiento real, las reglas aplicables de las redes de tarjetas y la legislación local pueden afectar la determinación de responsabilidades.
Incluso cuando existe fraude, la obligación del emisor de reembolsar el pago o asumir la pérdida depende de la investigación y de las normas aplicables. No puede determinarse únicamente por el éxito o fracaso de la autenticación 3DS.
5. ¿Cómo determinar si un cargo desconocido en la tarjeta es fraudulento?
Para cometer un fraude con tarjeta no es necesario robar la tarjeta física.
En las transacciones Card-Not-Present (CNP, sin tarjeta presente), los atacantes pueden intentar pagos en línea utilizando números de tarjeta, fechas de vencimiento y códigos de seguridad que hayan quedado expuestos.
Los datos pueden proceder de sitios de phishing, software malicioso, incidentes de seguridad en sistemas de comercios o secuestros de cuentas. Sin embargo, una sola transacción sospechosa normalmente no permite identificar qué comercio pudo haber filtrado los datos, y mucho menos afirmar que la base de datos de la plataforma emisora fue vulnerada.
Un nombre de comercio desconocido no siempre indica fraude
El nombre del comercio que aparece en el estado de cuenta puede ser diferente de la marca que reconoce el usuario.
Por ejemplo, un servicio de suscripción de software puede cobrar a través de un Merchant of Record (vendedor registrado), una entidad independiente que actúa como responsable de la venta y recibe el pago. En ese caso, el estado de cuenta puede mostrar el nombre de esa entidad en lugar de la marca del software.
Ante un cargo desconocido, revisa primero pedidos recientes, recibos por correo electrónico, facturación de App Store y Google Play, y suscripciones anteriores.
Si no consigues identificar el origen, especialmente cuando aparecen varias transacciones desconocidas en poco tiempo, bloquea la tarjeta e informa inmediatamente al emisor. No retrases las medidas de protección mientras revisas pedidos antiguos.
Una transacción pequeña puede ser una preautorización o una prueba de fraude
Algunos comercios realizan autorizaciones por importes pequeños para comprobar la validez de una tarjeta. El importe puede reducir temporalmente el saldo disponible sin convertirse necesariamente en un cargo definitivo.
Los delincuentes también pueden utilizar transacciones pequeñas para comprobar si los datos robados de una tarjeta funcionan.
Si recientemente agregaste la tarjeta a un servicio, consulta sus procedimientos oficiales de verificación. Si no existe ningún pago ni vinculación de tarjeta que corresponda con la transacción, repórtala al emisor.
Pending no significa que el cargo se haya completado
Pending indica que una transacción sigue pendiente de procesamiento. Puede corresponder a una retención por autorización, una operación a la espera de compensación o una reversión posterior.
Los pagos con tarjeta suelen atravesar etapas de autorización y compensación. Es posible que el comercio muestre un pago fallido mientras la cuenta de la tarjeta registra una operación Pending, porque una autorización anterior todavía no se ha revertido o liberado.
Esto no significa necesariamente que se haya efectuado un cargo definitivo, pero tampoco justifica ignorar una autorización desconocida.
Si no iniciaste la operación, contacta inmediatamente al emisor. La posibilidad de revertir la autorización, el momento en que se liberará el saldo retenido y la necesidad de iniciar una disputa formal dependen del estado de la transacción y de las reglas del emisor.
En el caso de pedidos legítimos, conviene evitar intentos consecutivos de pago hasta confirmar el estado del primero, para no generar varias retenciones por autorización.
6. ¿Qué hacer inmediatamente después de detectar una estafa o transacción no autorizada?
Fraude con tarjeta: bloquearla y reportar la transacción
Primero, bloquea la tarjeta desde la aplicación oficial. Después, informa al emisor sobre la transacción no autorizada.
Las indicaciones de seguridad de Coinbase Card explican cómo bloquear temporalmente la tarjeta e identifican los cargos no autorizados como una situación que requiere medidas de protección.
El alcance del bloqueo depende del producto. Algunas funciones están diseñadas principalmente para impedir nuevas autorizaciones y no necesariamente cancelan autorizaciones existentes ni evitan su compensación posterior.
Al contactar al emisor, pregunta si es necesario cancelar el número de tarjeta actual, solicitar una tarjeta de reemplazo y presentar una investigación por fraude o una disputa de la transacción.
Incluso si todavía no se ha producido ningún cargo, la exposición confirmada de todos los datos de la tarjeta justifica consultar al emisor sobre su reemplazo y las medidas de monitoreo de transacciones.
Secuestro de cuenta: proteger también el correo electrónico y los permisos de retiro
Las alertas de inicio de sesión inusual, los cambios en la configuración de la cuenta o las salidas de activos sin explicación pueden indicar un compromiso que va más allá de la tarjeta.
Utiliza un dispositivo confiable para cambiar la contraseña, revisar los dispositivos conectados y las sesiones activas, revocar sesiones sospechosas y restablecer o reforzar la autenticación multifactor (MFA).
Revisa también la configuración de retiros, los dispositivos confiables y la cuenta de correo electrónico vinculada. El correo suele utilizarse para restablecer contraseñas. Si también está comprometido, cambiar únicamente la contraseña de la plataforma podría no impedir nuevos accesos no autorizados.
Si sospechas que el dispositivo contiene software malicioso, no continúes introduciendo información sensible en él.
Hasta restablecer la seguridad de la cuenta, suspende los depósitos. En particular, nunca deposites USDT por indicación de un agente de soporte desconocido para acceder a una supuesta investigación de fraude o a un servicio de liberación de fondos.
Exposición de la frase de recuperación o clave privada: transferir los activos aún controlados
Si un atacante obtuvo la frase de recuperación o clave privada de una billetera de autocustodia, debes considerar comprometida la seguridad de esa billetera.
Desde un dispositivo confiable y en un entorno seguro, crea una nueva billetera con claves completamente nuevas. Evalúa cuanto antes si es posible transferir los activos que el atacante todavía no haya retirado.
El atacante podría estar intentando mover esos activos al mismo tiempo, por lo que actuar con rapidez es importante, aunque no garantiza el éxito. Las medidas concretas también dependen del tipo de billetera, la red blockchain y las condiciones de control de los activos.
Importar una frase de recuperación expuesta en otra aplicación de billetera no elimina el riesgo. Bloquear o reemplazar una tarjeta, o revocar autorizaciones habituales de tokens, tampoco invalida una clave privada comprometida.
Autorizaciones maliciosas: revisar y revocar permisos en blockchain
Si sospechas que firmaste una Token Approval en un sitio de phishing, revisa las autorizaciones de tokens registradas en la red blockchain correspondiente.
Una autorización de tokens y la exposición de una clave privada son problemas de seguridad distintos. Firmar una autorización sospechosa no significa necesariamente que la frase de recuperación o la clave privada se hayan filtrado, ni implica que todos los usuarios afectados deban crear inmediatamente una nueva billetera.
La guía de MetaMask para administrar autorizaciones de tokens explica cómo consultar y revocar límites de gasto de tokens. La revocación normalmente requiere enviar una transacción a la blockchain y pagar la comisión de red correspondiente.
Desconectar una billetera de un sitio web no revoca las autorizaciones que ya están vigentes en la blockchain.
Utiliza una herramienta confiable para revisar el contrato o entidad autorizada, el token, el límite y la red, y revoca los permisos sospechosos cuando sea seguro hacerlo. El procedimiento exacto depende de la blockchain, del contrato del token y de las funciones compatibles con la billetera o cuenta de contrato inteligente.
Revocar una autorización limita su uso posterior, pero no recupera automáticamente los activos ya transferidos. Si también se ha expuesto la clave privada o frase de recuperación, el incidente debe tratarse además como un compromiso de claves.
7. ¿Cómo se disputan y recuperan las pérdidas por fraude con tarjeta y por transferencias en blockchain?
Las tarjetas de pago con criptomonedas intervienen en dos sistemas de transacciones diferentes: los pagos mediante redes de tarjetas y las transferencias de criptoactivos. La posibilidad de obtener un reembolso, quién debe gestionarlo y qué reglas se aplican dependen de cómo se produjo la pérdida.
Transacciones no autorizadas con tarjeta: presentar una disputa ante el emisor
Los titulares pueden acceder a procedimientos de disputa y protecciones de responsabilidad por transacciones no autorizadas procesadas mediante redes de tarjetas. Sin embargo, las mismas políticas no se aplican necesariamente a todas las tarjetas cripto.
La Zero Liability Policy de Visa establece que los titulares que cumplen los requisitos no deben asumir responsabilidad por transacciones no autorizadas.
La política excluye determinadas tarjetas comerciales, transacciones con tarjetas prepagadas anónimas y operaciones no procesadas a través de la red Visa. Los titulares también deben proteger razonablemente sus tarjetas e informar sin demora al emisor sobre cualquier uso no autorizado. El reembolso puede depender del resultado de la investigación, la rapidez de la notificación y otras condiciones aplicables.
La Zero Liability Protection de Mastercard ofrece una protección similar, sujeta a la obligación de proteger razonablemente la tarjeta e informar oportunamente sobre pérdidas o transacciones no autorizadas. Algunas tarjetas comerciales y tarjetas prepagadas no registradas quedan excluidas.
En el caso de las tarjetas cripto, el logotipo de Visa o Mastercard no basta para afirmar que todos los saldos y transacciones están cubiertos. También deben examinarse el emisor real, el tipo de tarjeta, el contrato del titular y el país o región de emisión.
La legislación local puede proporcionar protecciones adicionales. Por ejemplo, la Oficina para la Protección Financiera del Consumidor de Estados Unidos (CFPB) explica en su guía sobre transacciones no autorizadas con tarjetas prepagadas que las tarjetas prepagadas registradas y ciertas categorías específicas pueden contar con derechos de resolución de errores establecidos por la legislación federal estadounidense. La cobertura depende de las condiciones de la tarjeta y la cuenta, y no debe extrapolarse automáticamente a otros países.
¿En qué se diferencia una disputa por fraude de un reembolso comercial?
Un reembolso comercial ordinario suele corresponder a una transacción autorizada por el cliente, como un pedido cancelado, un producto no entregado o un problema con un servicio.
Una disputa por fraude se centra en determinar si el titular autorizó la transacción. Normalmente, el emisor la gestiona mediante sus procedimientos de investigación de fraude y resolución de disputas.
Un Chargeback (contracargo) es un mecanismo previsto por las reglas de las redes de tarjetas para resolver disputas sobre transacciones que cumplen los requisitos. No significa que cualquier pago pueda revertirse incondicionalmente. Las reglas de disputas de las redes, los contratos de los emisores y las leyes de protección al consumidor tienen funciones distintas y no son intercambiables.
Las indicaciones oficiales de Coinbase Card sobre disputas distinguen entre transacciones autorizadas y no autorizadas, y explican los procedimientos correspondientes para presentar reclamaciones.
Los usuarios deben describir los hechos con precisión y no denunciar falsamente como fraude una compra que autorizaron expresamente. Sin embargo, haber facilitado los datos de una tarjeta a un comercio tampoco implica permitirle cobrar cualquier importe en cualquier momento. La existencia de una autorización válida depende de las circunstancias y de los acuerdos aplicables.
Transferencias en blockchain: poder rastrearlas no garantiza recuperar los fondos
Si una persona sigue las instrucciones de un estafador y envía USDT a una dirección de billetera, se trata de una transferencia en blockchain. Que la operación esté relacionada con una tarjeta cripto no significa que pueda recuperarse mediante el mecanismo de contracargos de Visa o Mastercard.
Por lo general, el remitente no puede revertir unilateralmente una transacción ya confirmada en la blockchain.
En su guía sobre qué hacer después de una estafa, la FTC recomienda a las víctimas de fraudes con pagos en criptomonedas contactar cuanto antes al exchange o proveedor correspondiente, denunciar el fraude y preguntar si existen medidas de recuperación posibles.
Si los fondos llegan a una cuenta bajo el control efectivo de una plataforma centralizada, esta o las autoridades podrían estar en condiciones de adoptar medidas adicionales. Cuando los activos salen de su ámbito de control, recuperarlos puede resultar considerablemente más difícil.
Los hashes de transacciones y las direcciones permiten rastrear movimientos de fondos, pero identificar una dirección no equivale a conocer a su controlador real, ni concede la facultad de congelar o recuperar los activos.
8. ¿Cómo conservar pruebas y prevenir nuevas estafas?
Conservar registros de transacciones y seguridad de las cuentas
Después de detectar una transacción no autorizada, conserva los registros originales que permitan reconstruir lo sucedido.
Tipo de incidente | Pruebas recomendadas |
|---|---|
Cargo desconocido con tarjeta | Fecha, hora y zona horaria, nombre del comercio, moneda, importe, últimos cuatro dígitos de la tarjeta y estado de la transacción |
Secuestro de cuenta de plataforma | Alertas de inicio de sesión inusual, registros de sesiones, cambios de configuración y retiros |
Falso soporte y sitios de phishing | Conversaciones, cuentas de contacto, dominios, solicitudes de pago y notificaciones relacionadas |
Transferencias de activos en blockchain | Hashes de transacciones, red blockchain, token, direcciones de origen y destino |
Disputas y reclamaciones | Números de caso, fechas de contacto, documentos presentados y respuestas de la plataforma |
Al conservar pruebas, protege tu información personal. Puedes enviar copias de capturas de pantalla con datos sensibles ocultos, pero nunca compartas números completos de tarjeta, CVV, OTP, contraseñas, frases de recuperación o claves privadas mediante archivos adjuntos en conversaciones ordinarias.
Si necesitas presentar documentos de identidad, utiliza un canal oficial y seguro que hayas verificado de manera independiente.
Cuidado con las estafas que se hacen pasar por servicios de recuperación de fondos
Después de que una víctima publique información sobre sus pérdidas, los estafadores pueden volver a contactarla haciéndose pasar por abogados, investigadores de blockchain, autoridades reguladoras o equipos de recuperación de activos.
Pueden afirmar que han localizado los USDT robados, pero exigir el pago previo de impuestos, verificaciones, comisiones administrativas o activaciones de contratos.
En una alerta de agosto de 2026 sobre estafas de recuperación de fondos, la FTC advirtió que estos esquemas se dirigen específicamente a personas que ya han perdido dinero. Los delincuentes suplantan a entidades gubernamentales, bufetes jurídicos u otras organizaciones para obtener pagos e información financiera personal.
Los servicios legítimos de asesoría jurídica e investigación de blockchain pueden cobrar honorarios razonables. Sin embargo, las capturas de seguimiento de billeteras, los supuestos casos exitosos y los documentos regulatorios no demuestran por sí solos que alguien tenga capacidad para recuperar los fondos.
Desconfía especialmente de entidades desconocidas que se comunican sin haber sido contactadas y exigen anticipos para «liberar fondos».
Los hechos que puedan constituir delitos pueden denunciarse ante la policía o las autoridades competentes de la jurisdicción correspondiente. En Estados Unidos, los usuarios pueden presentar denuncias ante la FTC a través de ReportFraud.gov. En otros países deben utilizarse los canales oficiales locales.
La denuncia ayuda a documentar el incidente y puede aportar información para una investigación, pero no garantiza que el dinero se recupere.
9. Lista de verificación de seguridad y respuesta ante incidentes con tarjetas cripto
La seguridad cotidiana de una tarjeta cripto debe adaptarse a la estructura de fondos utilizada por el producto.
En las tarjetas con saldos prepagados, conviene mantener un saldo disponible acorde con los gastos previstos y evitar dejar permanentemente fondos para consumo muy superiores a las necesidades habituales. Si el producto ofrece límites de transacción, controles de pagos en línea o bloqueos temporales, pueden ajustarse según el uso real.
Cuando se utilizan tarjetas virtuales para suscripciones, es importante revisar periódicamente los comercios que conservan sus datos. Si dejas de utilizar un servicio, cancela la suscripción mediante el procedimiento oficial del comercio. Eliminar o bloquear la tarjeta no extingue necesariamente el contrato ni las obligaciones de pago existentes.
En productos vinculados a billeteras, revisa periódicamente los contratos y los límites autorizados para evitar mantener permisos elevados que ya no sean necesarios.
Mantén las aplicaciones oficiales, los sistemas operativos y los métodos de autenticación en condiciones seguras. Las notificaciones de transacciones y la autenticación multifactor ayudan a detectar anomalías y reducir el riesgo de secuestro de cuentas, pero no sustituyen la revisión de pagos, firmas y solicitudes de autorización.
La siguiente tabla sirve como referencia para una primera respuesta ante actividades sospechosas.
Situación confirmada o sospechosa | Prioridad de protección | Acción principal |
|---|---|---|
Compra desconocida con tarjeta | Emisor y tarjeta | Bloquear la tarjeta, reportar la transacción no autorizada y solicitar una investigación |
Inicio de sesión inusual o cambios de configuración | Cuenta de plataforma | Cambiar la contraseña, revocar sesiones sospechosas y revisar permisos de retiro |
Exposición de datos de la tarjeta | Credenciales de la tarjeta | Consultar al emisor sobre cancelación, reemplazo y monitoreo de transacciones |
Exposición de frase de recuperación o clave privada | Billetera de autocustodia | Transferir los activos aún controlados mediante una billetera con claves completamente nuevas |
Firma de una Token Approval sospechosa | Autorizaciones de contratos inteligentes | Revisar la red correspondiente y revocar permisos peligrosos |
Transferencia inducida a una dirección fraudulenta | Activos en blockchain y cuentas relacionadas | Conservar pruebas, contactar a los proveedores y denunciar ante las autoridades |
Cargo desconocido procedente de una suscripción antigua | Relación de facturación con el comercio | Revisar el acuerdo, cancelar la suscripción o solicitar un reembolso ordinario |
Si todavía no se ha aclarado lo sucedido, prioriza la protección de las cuentas y los activos que sigues controlando. No realices nuevos depósitos ni sigas instrucciones de supuestos «agentes de seguridad» que no hayas verificado para efectuar transferencias o autorizaciones de billetera adicionales.