
Une carte de paiement liée à des cryptoactifs, portant le logo Visa ou Mastercard, peut faire intervenir plusieurs entreprises juridiquement indépendantes. L'utilisateur demande sa carte auprès d'une plateforme, dépose des USDT ou des USDC, puis règle ses achats avec cette carte. Pourtant, l'entreprise qui exploite l'application n'est pas nécessairement l'établissement financier qui émet la carte. Elle ne conserve pas non plus forcément les actifs numériques ou les fonds déposés par le client.
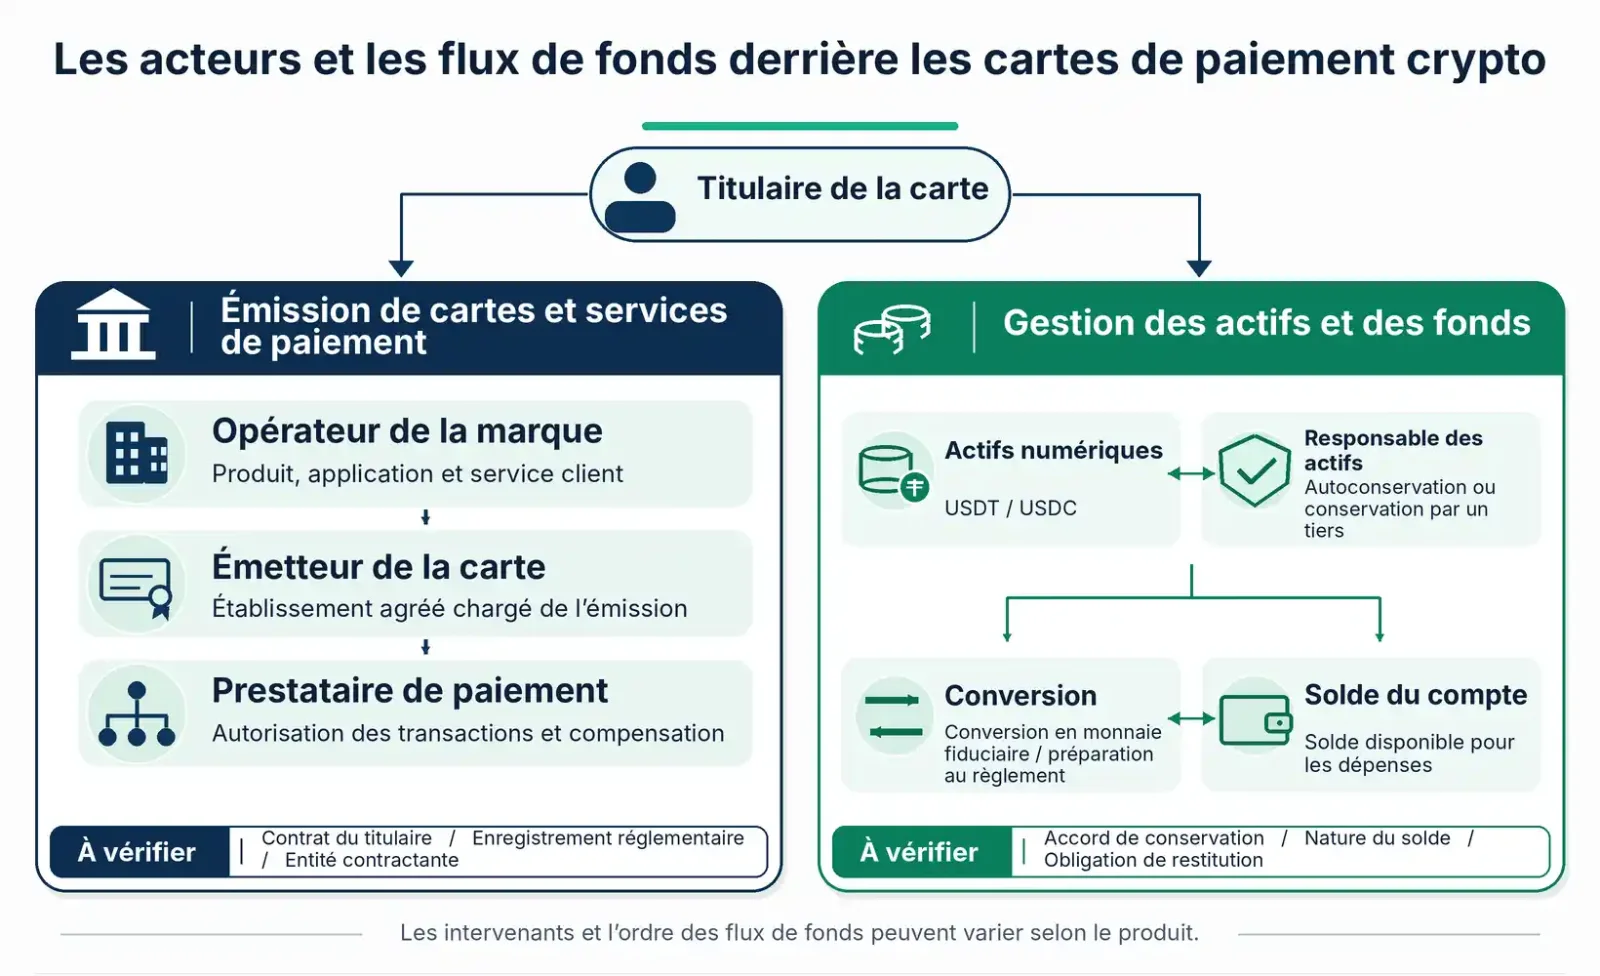
Certaines marques de cartes crypto assurent la conception des produits, le service client et l'acquisition d'utilisateurs. L'émission des cartes est confiée à des établissements financiers agréés, tandis que l'autorisation et la compensation des transactions sont assurées par des prestataires spécialisés. Les actifs numériques peuvent, quant à eux, être conservés sur une plateforme d'échange, auprès d'un prestataire de conservation ou dans le portefeuille blockchain personnel de l'utilisateur.
Lorsque les paiements fonctionnent normalement, ces différences restent peu visibles. Mais en cas de gel du compte, de restrictions sur les retraits, de rupture d'un partenariat d'émission ou de fermeture d'une plateforme, il devient indispensable de savoir avec quelle société l'utilisateur a conclu son contrat de services financiers, qui traite ses opérations par carte, qui contrôle ses actifs et auprès de qui il peut faire valoir ses droits.
Vérifier la structure d'une carte crypto ne consiste donc pas seulement à examiner la réputation de sa marque, sa compatibilité avec le réseau Visa ou les agréments réglementaires affichés sur son site. Une méthode plus fiable consiste à remonter le contrat du titulaire, les inscriptions dans les registres officiels et les mouvements de fonds pour identifier les entités juridiques responsables à chaque étape.
1. Identifier les entités juridiques derrière la carte
Dans le cas d'une carte de débit émise par une banque traditionnelle, la marque bancaire, l'établissement émetteur et le prestataire tenant le compte de dépôt sont souvent une seule et même institution. La répartition des responsabilités est donc relativement facile à comprendre.
Les cartes de paiement liées à des cryptoactifs reposent sur des montages commerciaux plus variés. C'est particulièrement vrai des produits proposés par des fintechs non bancaires, pour lesquels plusieurs établissements interviennent généralement dans l'émission des cartes et la gestion des fonds.
Voici les principaux rôles que l'on retrouve dans les programmes de cartes crypto commercialisées par des acteurs non bancaires :
Entité ou fonction | Principales responsabilités | Points à vérifier |
|---|---|---|
Exploitant de la marque | Application, conception du produit, acquisition de clients et assistance | Dénomination sociale enregistrée et éventuelle signature directe des contrats de services financiers |
Émetteur de la carte (Card Issuer) | Émission des cartes et fourniture des services de paiement prévus au contrat | Entité juridique émettrice, numéro réglementaire et territoires concernés |
BIN Sponsor | Mise à disposition du BIN du programme et des dispositifs d'accès au réseau de cartes | Entité assumant les responsabilités liées à l'émission et au réseau |
Gestionnaire du programme (Program Manager) | Exploitation et coordination du programme de cartes | Obligations contractuelles précises envers les titulaires |
Processeur de l'émetteur (Issuer Processor) | Autorisation, traitement des transactions et systèmes de cartes | Rôle limité ou non à des prestations techniques |
Conservateur d'actifs ou prestataire de comptes | Gestion des actifs numériques, de la monnaie électronique ou des soldes en monnaie fiduciaire | Contrôle des actifs, obligations de restitution et mécanismes de protection des fonds |
Visa distingue les fonctions de BIN Sponsor, d'Issuer Processor et de Program Manager dans sa présentation des différentes catégories de partenaires.
Une même société peut cumuler plusieurs fonctions ou travailler avec des partenaires différents selon les pays. Une carte proposée par une marque en Europe peut ainsi reposer sur un autre émetteur ou une autre organisation des fonds que le produit portant le même nom dans une autre région.
La confusion la plus fréquente concerne l'émetteur de la carte et le prestataire chargé de conserver les fonds.
L'émetteur assume les responsabilités liées à l'émission et aux services de paiement associés à la carte. Les cryptoactifs déposés par l'utilisateur pour alimenter ses dépenses peuvent néanmoins être conservés par une autre société.
2. Du contrat du titulaire aux registres réglementaires
Le document le plus probant pour identifier l'émetteur est généralement le Cardholder Agreement, c'est-à-dire le contrat du titulaire de la carte.
Pour les cartes commercialisées par des marques non bancaires, ce contrat ne porte pas nécessairement le nom de la marque. Il peut être fourni par une banque partenaire, un établissement de monnaie électronique ou une autre entité légalement habilitée à émettre des cartes.
L'utilisateur peut rechercher les documents et mentions suivants sur le site de la plateforme, au cours de la demande de carte ou dans la rubrique juridique de l'application :
Cardholder Agreement ou Card Terms ;
Terms and Conditions ;
Issued by, Card Issuer ;
Electronic Money Terms ;
Card Program Terms ;
Safeguarding ou Custody Disclosure.
Il faut d'abord relever le nom de l'émetteur figurant sur la première page du contrat ou dans les mentions légales. Vérifiez sa dénomination sociale complète, son adresse d'immatriculation, son numéro réglementaire et son rattachement au programme de cartes destiné au pays ou à la région de résidence de l'utilisateur.
Une fois l'entité identifiée, consultez les registres d'origine des autorités de régulation :
Royaume-Uni : le FCA Firm Checker et le Financial Services Register permettent de rechercher un établissement par sa dénomination sociale ou son Firm Reference Number (FRN). Il convient de vérifier son statut d'autorisation, ses activités autorisées, les mesures réglementaires prises à son égard et les éventuelles restrictions. L'agrément en tant qu'établissement de monnaie électronique et l'enregistrement au titre de la lutte contre le blanchiment dans le secteur des cryptoactifs sont deux statuts distincts. Le second ne prouve pas qu'un établissement est habilité à émettre des cartes ou à recevoir des dépôts bancaires.
Espace économique européen : commencez par le registre de l'EBA consacré aux établissements de paiement et de monnaie électronique, puis vérifiez les informations directement auprès de l'autorité nationale compétente. Le statut de prestataire de services sur cryptoactifs (CASP) au titre du règlement européen MiCA doit être vérifié à partir des ressources de l'ESMA sur MiCA et des registres nationaux concernés. L'autorisation CASP relève d'un cadre réglementaire distinct de ceux de l'émission de cartes et de la monnaie électronique.
États-Unis : lorsqu'une banque est mentionnée dans le contrat, le BankFind Suite de la FDIC permet de vérifier son identité et son statut au regard de l'assurance des dépôts. Il faut également confirmer dans le contrat du titulaire que cette banque fournit effectivement les services associés au produit concerné.
La consultation du registre doit être suivie de trois vérifications : l'entité enregistrée est-elle bien la même personne morale que celle désignée au contrat ? Son autorisation couvre-t-elle les services concernés ? Le produit est-il proposé aux résidents du territoire de l'utilisateur ? Le fait qu'une société du même groupe détienne un agrément, qu'un établissement ait été agréé par le passé ou qu'un produit soit utilisable sur un autre marché ne permet pas de répondre à ces questions.
Si aucun contrat de titulaire applicable au pays ou à la région de résidence ne peut être trouvé, l'identité de l'émetteur et l'applicabilité du contrat présentent une lacune d'information majeure.
3. Gnosis Pay : trois vérifications distinctes pour l'émission, les registres réglementaires et les actifs onchain
L'ancien programme de cartes pour particuliers de Gnosis Pay illustre clairement la répartition des responsabilités entre plusieurs établissements.
Selon une notification officielle publiée par Gnosis Pay le 21 septembre 2026, les cartes initialement proposées aux particuliers étaient émises par des entités liées à Monavate. Gnosis Pay intervenait en qualité de prestataire technologique et de gestionnaire du programme.
Plus précisément :
Pour les titulaires au Royaume-Uni et dans les autres juridictions concernées hors de l'Espace économique européen, l'émetteur était Monavate Ltd, enregistrée auprès de la Financial Conduct Authority (FCA) britannique sous le numéro 901097.
Pour les titulaires de l'Espace économique européen, l'émetteur correspondant était UAB Monavate, supervisé par la Banque de Lituanie et titulaire de l'autorisation LB002139.
Gnosis Pay fournissait la plateforme de gestion des cartes et les services associés, par l'intermédiaire de sa propre application et des intégrations avec ses partenaires.
Ces relations entre établissements ne sont pas déduites des logos affichés sur un site internet. Elles figurent dans les dispositions contractuelles présentées par Gnosis Pay dans sa notification officielle de fermeture du service.
Source primaire : notification officielle de Gnosis Pay du 21 septembre 2026
Le statut réglementaire des deux entités Monavate peut également être vérifié dans les registres officiels.
UAB Monavate figure dans le registre officiel de la Banque de Lituanie en tant qu'établissement de monnaie électronique, sous le numéro d'autorisation LB002139, avec une prise d'effet au 31 mars 2022.
Pour Monavate Ltd au Royaume-Uni, une recherche dans le registre britannique des services financiers peut être effectuée à partir du numéro FCA 901097. Le site de la société publie également les informations relatives à son entité juridique et à son statut réglementaire.
L'intérêt particulier de cet exemple réside dans la distinction entre l'émission de la carte et le contrôle des actifs sur la blockchain.
Les anciennes cartes Gnosis Pay étaient associées aux comptes de contrats intelligents Safe détenus par les utilisateurs sur Gnosis Chain. Selon la notification officielle, les utilisateurs conservaient le contrôle des actifs présents dans leurs comptes Safe. Ni Gnosis Pay ni Monavate ne détenaient les clés de signature des utilisateurs leur permettant de transférer librement ces actifs.
Certains utilisateurs pouvaient également recevoir des virements en euros grâce à des services distincts de monnaie électronique et d'IBAN fournis par Monerium. Monerium remplissait donc une fonction différente de celle de l'émetteur des cartes.
Cette organisation permet de distinguer quatre composantes :
Gnosis Pay : marque, prestations technologiques et gestion du programme de cartes ;
Monavate : émission des cartes et services de paiement dans les juridictions concernées ;
Safe de l'utilisateur : contrôle des actifs onchain ;
Monerium : services associés de monnaie électronique en euros et d'IBAN.
En septembre 2026, Gnosis Pay a annoncé l'arrêt progressif de son programme initial de cartes pour particuliers. Selon les dispositions officielles connues en novembre 2026, les anciennes cartes Gnosis Pay devaient cesser de fonctionner le 20 décembre 2026 à 23 h 59 UTC. La plupart des fonctionnalités de son application web devaient également être supprimées, à l'exception des retraits.
La fermeture de l'ancien programme ne devait toutefois pas priver automatiquement les utilisateurs du contrôle des actifs présents dans leurs comptes Safe. Les titulaires pouvaient continuer à gérer ces actifs onchain à l'aide d'outils compatibles avec Safe.
Les remboursements d'anciennes transactions, les contestations et les réclamations liées aux cartes initiales restaient soumis aux contrats d'émission et aux procédures applicables. Les utilisateurs rejoignant un nouveau programme de cartes partenaire devaient, quant à eux, accepter de nouvelles conditions contractuelles.
Source primaire : services maintenus après la fermeture de Gnosis Pay
Le cas Gnosis Pay montre que la marque, l'établissement émetteur et le détenteur du contrôle des actifs peuvent assumer des responsabilités distinctes. Il faut identifier chaque relation pour comprendre quels services sont touchés par un changement de programme et quels actifs restent sous le contrôle de l'utilisateur.
4. Vérifier la conservation des fonds implique de suivre les conversions et les obligations de restitution
Pour examiner la conservation des fonds, demander simplement « où se trouve l'argent ? » ne suffit pas. Avec une carte crypto, les actifs déposés et le solde utilisable pour les paiements peuvent relever de structures de comptes différentes, soumises à des contrats et à des mécanismes de protection distincts.
L'affirmation selon laquelle « les fonds sont gérés par un établissement réglementé » ne permet pas, à elle seule, de comprendre leur situation. Il faut aussi identifier la nature des actifs, les modalités de conservation et les transformations qui interviennent entre le dépôt et le paiement.
Conservation centralisée par la plateforme : commencer par le contrat du compte d'actifs numériques
Certaines cartes crypto imposent de déposer des USDT, des USDC ou d'autres cryptoactifs sur la plateforme. Celle-ci les convertit ensuite, selon ses règles, en un solde utilisable avec la carte.
Les actifs numériques déposés peuvent être conservés dans les portefeuilles de la plateforme ou confiés à un prestataire de conservation tiers. L'établissement émetteur peut gérer le compte de paiement et les transactions sans détenir directement les cryptoactifs avant leur conversion.
Il faut examiner le contrat du compte d'actifs numériques pour déterminer si la plateforme conserve les actifs pour le compte des utilisateurs, si elle peut recourir à des sous-conservateurs et de quelle nature sont les droits des utilisateurs sur ces actifs en cas de difficultés financières de la plateforme.
Si le contrat permet à la plateforme d'utiliser, de prêter ou de réaffecter les actifs des clients dans certaines circonstances, les risques financiers associés à ces clauses doivent également être évalués.
Le moment de la conversion constitue un autre point essentiel. Les actifs sont-ils convertis dès leur dépôt, ou les jetons ne sont-ils vendus qu'au moment de l'autorisation ou du règlement d'un paiement par carte ? Qui assume le risque de conservation avant la conversion, et qui doit rembourser ou restituer le solde ensuite ? Un solde affiché en dollars indique seulement l'unité de compte utilisée dans l'interface. Cela ne prouve pas l'existence juridique d'un dépôt bancaire en dollars.
Soldes de monnaie électronique : vérifier l'émetteur et les dispositifs de sauvegarde des fonds
Au Royaume-Uni et sur certains marchés européens, les comptes associés aux cartes fintech peuvent être fournis par des établissements de monnaie électronique.
Ces établissements doivent généralement respecter les obligations applicables de protection des fonds de leurs clients. Selon le dispositif, cela peut notamment passer par la séparation des fonds concernés et des ressources propres de l'entreprise, ainsi que par la mise en place de mesures de protection prévues par la loi.
Les orientations de la FCA destinées aux établissements de paiement et de monnaie électronique détaillent ces exigences. Des règles complémentaires entrées en vigueur le 7 mai 2026 ont renforcé les obligations de rapprochement comptable, de tenue des registres et de surveillance. Les mentions légales officielles de Monavate précisent également que les soldes de ses comptes de cartes britanniques bénéficient des dispositifs de safeguarding applicables à la monnaie électronique, et non de la garantie des dépôts bancaires du Financial Services Compensation Scheme (FSCS) britannique.
L'analyse de ces dispositifs doit aussi porter sur les délais de remboursement de la monnaie électronique, les frais, les conditions de gel du compte et de refus de paiement, ainsi que sur l'ouverture éventuelle des comptes de sauvegarde au nom de l'établissement émetteur. Même lorsque les fonds sous-jacents sont déposés dans une banque, le détenteur de monnaie électronique ne dispose pas nécessairement d'un contrat de dépôt direct avec cette banque. Le droit au remboursement et le dispositif de protection des fonds des clients sont deux questions juridiques liées, mais distinctes.
Portefeuilles en auto-conservation : vérifier les signatures et les autres pouvoirs du contrat intelligent
Avec les cartes crypto associées à des portefeuilles en auto-conservation ou à des comptes de contrats intelligents, les utilisateurs peuvent conserver les clés privées ou les droits de signature nécessaires au contrôle de leurs actifs.
Cette structure peut réduire la dépendance à la conservation centralisée par une plateforme. Elle ne signifie toutefois pas que toutes les opérations peuvent être effectuées de manière autonome. Les autorisations des contrats intelligents et les mécanismes d'approbation des paiements doivent également être examinés.
Plusieurs questions se posent :
Qui peut signer les transactions transférant les actifs ?
Faut-il autoriser un contrat intelligent particulier à utiliser des jetons lors d'un paiement ?
Les plafonds d'autorisation peuvent-ils être modifiés ou révoqués ?
Le contrat intelligent prévoit-il des fonctions de mise à niveau, de suspension, d'administration ou d'autres privilèges particuliers ?
En cas d'arrêt du service de cartes, l'utilisateur peut-il encore retirer ses actifs de manière autonome avec les outils habituels de portefeuille ?
La simple mention « Self-Custody » par une plateforme ne répond pas à ces questions.
Il faut également distinguer les actifs encore présents dans un portefeuille en auto-conservation des fonds déjà engagés dans un processus de paiement ou de conversion. Même lorsqu'un utilisateur contrôle entièrement son portefeuille, il peut dépendre de prestataires externes pour la conversion, le règlement des transactions ou les remboursements.
Produits adossés à des garanties : examiner séparément le prêt et les actifs donnés en garantie
Certaines cartes de crédit crypto et certains produits de paiement garantis par des cryptoactifs permettent aux utilisateurs d'obtenir une capacité de dépense en apportant des actifs numériques en garantie.
Les services de paiement par carte et la conservation des actifs donnés en garantie peuvent alors être assurés par des établissements différents.
L'utilisateur doit identifier qui contrôle les garanties, avec quelle entité le contrat de prêt est conclu, si des conditions de liquidation forcée existent et ce qu'il advient du prêt et des garanties lorsque le compte de la carte est désactivé.
Le statut réglementaire de la banque émettrice n'implique pas que les cryptoactifs donnés en garantie bénéficient d'une protection équivalente. L'émission de cartes et les prêts garantis par des actifs numériques relèvent d'obligations contractuelles et de risques différents, qui doivent être vérifiés séparément.
5. Ce que les données BIN et les agréments permettent réellement d'établir
Le BIN (Bank Identification Number, numéro d'identification bancaire) fournit des indices sur le périmètre d'émission, la région et les caractéristiques du produit. Les BIN à six et à huit chiffres coexistent dans le secteur, tandis que les informations propres aux plages de numéros de compte peuvent être plus précises. Le BIN Attribute Sharing Service de Visa explique qu'un même BIN peut comporter différentes plages de comptes et qu'il existe également des BIN partagés. Les bases de données publiques ne sont pas toujours mises à jour rapidement. Les six premiers chiffres d'une carte ne suffisent donc pas à identifier complètement le contrat d'émission applicable à son titulaire, et encore moins le prestataire qui conserve ses USDT.
Un agrément atteste d'un statut réglementaire, mais l'étendue de la protection dépend de la catégorie d'agrément, de la nature du compte et du droit applicable.
Pour évaluer la protection des fonds associés à une carte crypto, il faut distinguer trois questions.
Quelles activités l'établissement est-il autorisé à exercer ? Il peut s'agir d'une banque, d'un établissement de monnaie électronique, d'un établissement de paiement ou d'un prestataire de services sur cryptoactifs. Les activités autorisées diffèrent selon le statut.
Quels actifs l'utilisateur détient-il réellement ? Il peut s'agir de dépôts bancaires, de monnaie électronique, d'actifs numériques conservés sur un compte de plateforme ou de jetons onchain directement contrôlés par l'utilisateur.
Quels mécanismes s'appliquent en cas de problème ? Selon la structure, il peut être question d'assurance des dépôts, de protection des fonds des clients, de créances contractuelles, de restitution des actifs, de procédures de contestation de paiements par carte ou d'autres voies de recours.
Ces différences déterminent les droits que l'utilisateur peut exercer lorsqu'un établissement rencontre des difficultés financières, qu'un compte est gelé ou que le service de cartes prend fin.
Le fait qu'une plateforme affirme « travailler avec une banque agréée » ne prouve pas que tous les actifs qui y sont détenus bénéficient de la garantie des dépôts bancaires. De même, des difficultés rencontrées par un établissement agréé n'affectent pas nécessairement de la même façon tous les actifs des utilisateurs qui lui sont associés.
L'essentiel est d'identifier à quelle étape du service chaque établissement engage sa responsabilité et si celle-ci couvre le produit et les fonds effectivement utilisés par le titulaire.
6. En cas d'informations contradictoires, décider en fonction des preuves manquantes
Lors d'une vérification, il arrive que le pied de page du site mentionne un émetteur, que le contrat du titulaire désigne une autre société et qu'un outil public de recherche de BIN affiche un troisième nom.
Cela ne signifie pas nécessairement que la plateforme fournit de fausses informations. Le site peut évoquer des programmes de cartes destinés à différents pays, les entités réglementées peuvent appartenir au même groupe ou la base de données publique peut ne pas encore avoir été actualisée.
Si aucun contrat valide ne permet d'expliquer ces divergences, il convient de demander des précisions à la plateforme.
Lorsque l'identité des entités responsables reste incertaine, cinq questions doivent être posées :
Quelle est la dénomination sociale complète de l'établissement qui émet la carte disponible dans mon pays ?
Quel est son numéro d'enregistrement réglementaire et quel contrat le titulaire doit-il signer ?
Qui conserve et contrôle les USDT ou USDC déposés avant leur conversion en solde utilisable avec la carte ?
Quelle est la nature juridique de ce solde et quels dispositifs de protection des fonds des clients ou autres mécanismes de garantie s'appliquent ?
Si le partenariat d'émission prend fin, qui continue à gérer les remboursements d'anciennes transactions, les soldes des comptes et les opérations en cours ?
Si la plateforme répond seulement « nous travaillons avec des banques agréées dans le monde entier », sans identifier l'émetteur ni l'organisation des fonds applicable à l'utilisateur, cette réponse ne permet pas d'établir les responsabilités de chacun.
Avant tout dépôt, un utilisateur devrait au minimum pouvoir répondre à trois questions :
Quelle personne morale émet légalement ma carte ?
Qui contrôle ou conserve les actifs numériques que je dépose et mon solde disponible pour les paiements, et qui est tenu de me les restituer ?
En cas de gel du compte, de litige sur un remboursement ou d'arrêt du programme, sur quel contrat puis-je m'appuyer et auprès de quel établissement dois-je présenter ma demande ?
Si ces trois questions trouvent une réponse claire, l'utilisateur dispose des informations essentielles pour comprendre les relations relatives à ses fonds et ses droits contractuels.
Si l'établissement émetteur réel ne peut même pas être identifié, ou si la plateforme est incapable d'expliquer la structure de comptes dans laquelle les fonds des clients sont détenus, la fiabilité de ses dispositifs à long terme demeure incertaine, même lorsque la carte fonctionne normalement pour les achats.