
一张印有 Visa 或 Mastercard 标识的加密支付卡,背后可能涉及多家彼此独立的公司。用户通过某个平台申请卡片,充值 USDT 或 USDC,再用卡片完成消费,但负责运营 App 的公司,不一定是发行银行卡机构,也不一定保管用户充值的数字资产或资金。
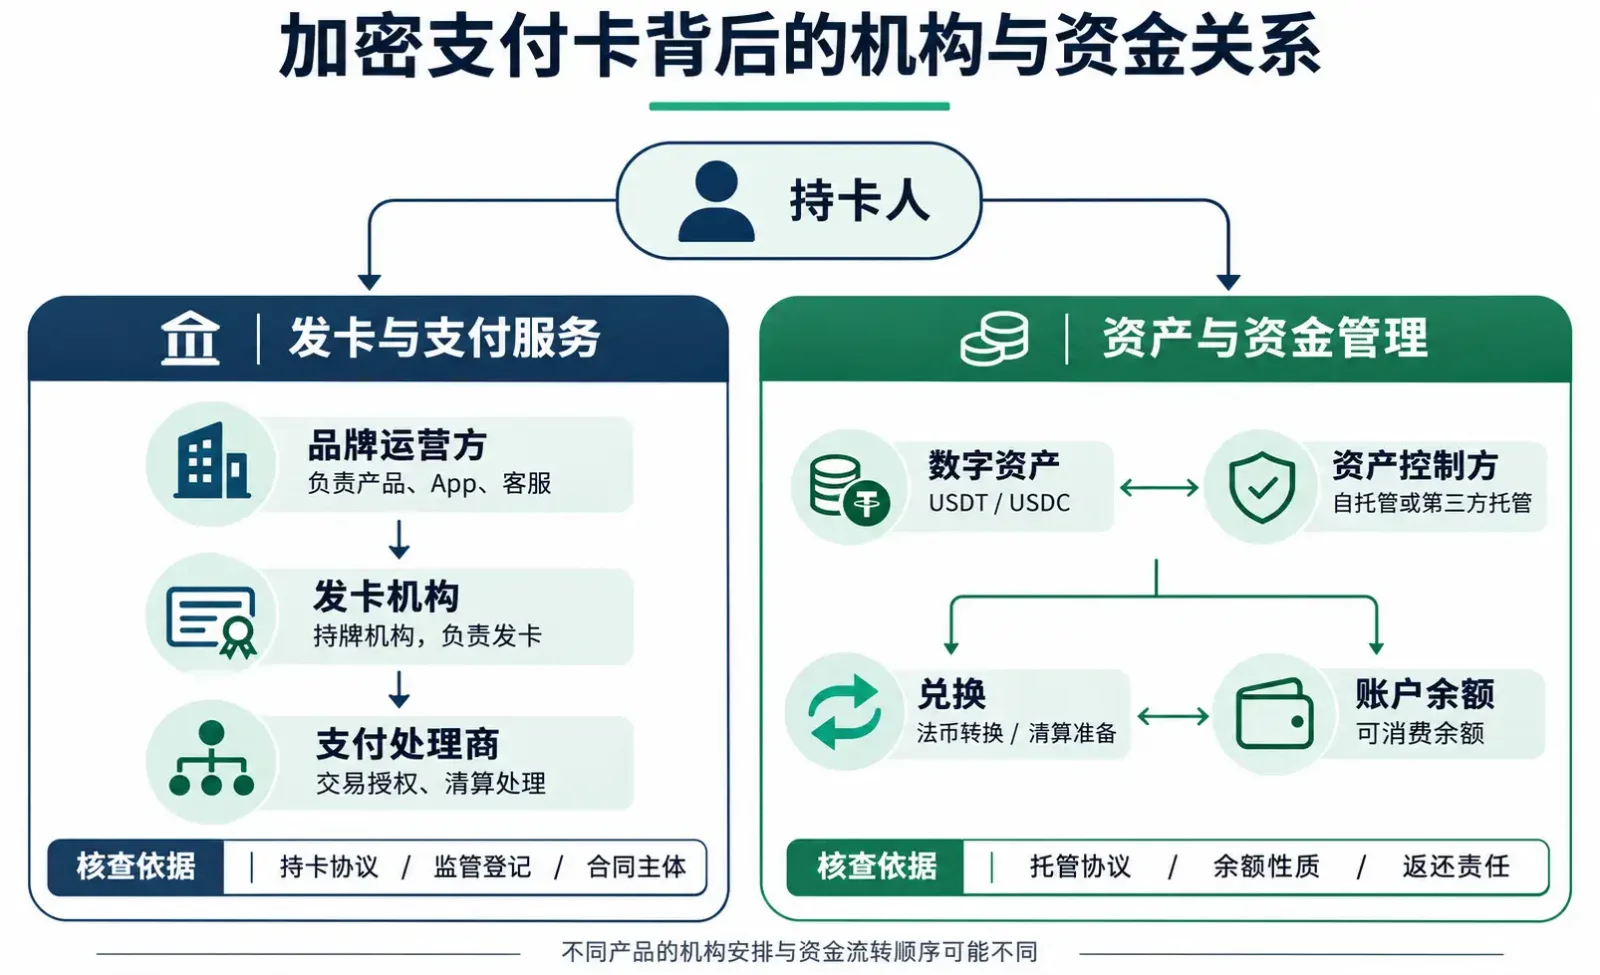
部分加密支付卡品牌负责产品设计、客户服务和用户获取,卡片发行由持牌金融机构承担,交易授权和清算交给专业处理商,数字资产则可能存放在交易所、托管机构或用户自己的链上钱包中。
日常消费顺利时,这些机构之间的区别并不明显。一旦发生账户冻结、资金提取受限、发卡合作终止或平台停止运营,用户就必须弄清楚:自己究竟与哪家公司签订了金融服务合同,谁负责处理银行卡交易,谁控制账户资产,以及发生纠纷时应该向谁提出请求。
核实一家加密支付卡的背景,不能只看品牌是否知名、是否支持 Visa 网络,或者官网展示了哪些监管牌照。更可靠的办法,是沿着持卡协议、监管登记和资金流向,确认各个环节背后的法律主体。
一、先识别卡片背后的法律主体
传统银行发行的借记卡,银行品牌、发卡机构和存款账户服务提供方往往相同,责任关系相对容易辨认。
加密支付卡的商业结构更加多样。尤其是由非银行金融科技公司推出的产品,发卡与资金服务通常由多家机构共同完成。
非银行品牌发行的加密支付卡,常见分工如下:
机构角色 | 主要工作 | 核实重点 |
|---|---|---|
品牌运营方 | App、产品设计、获客和客服 | 注册公司名称,是否直接签署金融服务合同 |
发卡机构(Card Issuer) | 发行卡片,提供合同约定的支付服务 | 发卡法律主体、监管编号、适用地区 |
BIN Sponsor | 提供发卡计划的 BIN 与卡网络接入安排 | 发卡及卡网络责任由谁承担 |
卡计划管理方(Program Manager) | 运营和协调发卡计划 | 与持卡人的具体合同责任 |
发卡处理商(Issuer Processor) | 授权、交易处理和卡片系统 | 是否仅提供技术服务 |
资金托管或账户服务方 | 管理数字资产、电子货币或法币余额 | 资产控制权、返还责任、资金保护机制 |
Visa 的合作伙伴角色说明将 BIN Sponsor、Issuer Processor 和 Program Manager 分开列示。
同一家公司可以承担多个角色,也可能在不同国家与不同合作方开展业务。某个品牌在欧洲发行的卡片,与它在其他地区推出的同名产品,可能使用的不是相同的发卡机构或资金结构。
其中最容易混淆的是“发卡机构”和“资金托管方”。
发卡机构承担银行卡发行及相关支付服务责任,但用户用于充值的加密资产,则可能是由另一家公司托管。
二、从持卡协议查到监管登记
确认发卡机构,最直接的证据通常是 Cardholder Agreement(持卡人协议)。
对于非银行品牌推出的卡片,这份协议可能并不以品牌名称命名,而是由合作银行、电子货币机构或其他合法发卡主体提供。
用户可以从平台官网、开卡流程和 App 的法律文件页面查找:
Cardholder Agreement 或 Card Terms;
Terms and Conditions;
Issued by、Card Issuer;
Electronic Money Terms;
Card Program Terms;
Safeguarding 或 Custody Disclosure。
首先要看的是协议首页或法律声明中的发卡主体名称。确认该机构的完整法律名称、注册地址、监管编号,以及它是否对应用户所在国家或地区的卡计划。
拿到主体名称后,再使用监管机构的原始登记:
英国:在 FCA Firm Checker 或 Financial Services Register 用法律名称、Firm Reference Number(FRN)查询许可状态、业务范围、历史监管措施和相关限制。电子货币机构授权与加密业务反洗钱登记是两种资格;后一种不能证明机构具备发卡或银行吸收存款权限。
欧洲经济区:先查 EBA 支付与电子货币机构登记,再回到所属国主管机关核对原始记录。欧盟 MiCA 下的加密资产服务提供商(CASP)资格,应在 ESMA MiCA 页面及有关国家登记核查;CASP 授权与银行卡发行、电子货币业务许可分属不同监管范畴。
美国:协议列出银行时,可用 FDIC 的 BankFind Suite核对银行身份及存款保险资格;需要从持卡协议确认它确实为该产品提供服务。
完成登记查询,还要追问三个问题:登记主体与合同主体是否为同一家法律实体;许可是否覆盖相关业务;产品是否面向用户居住地区提供。集团公司持牌、机构曾经持牌、某地产品可以使用,都不足以回答这三个问题。
找不到本人所在地区适用的持卡协议,“发卡机构及合同适用性”是重大信息缺口。
三、Gnosis Pay:发卡资格、监管记录与链上资产是三项调查
Gnosis Pay 原个人卡计划提供了一个有明确机构分工的案例。
根据 Gnosis Pay 于 2026 年 9 月 21 日发布的正式通知,其原有面向个人用户的卡片由 Monavate 相关实体发行,Gnosis Pay 承担技术服务提供商和卡计划管理方的角色。
具体而言:
英国及其他适用的非欧洲经济区持卡人,发卡机构为 Monavate Ltd,英国金融行为监管局(FCA)注册编号为 901097。
欧洲经济区持卡人,对应的发卡机构为 UAB Monavate,由立陶宛银行监管,授权编号为 LB002139。
Gnosis Pay 负责提供卡片管理平台,并通过自身应用及合作伙伴集成提供相关服务。
这些机构关系并非根据网站标识推测,而是 Gnosis Pay 在正式停卡通知中披露的合同安排。
原始资料:Gnosis Pay 于 2026 年 9 月 21 日发布的正式通知
两家 Monavate 实体的监管身份也可以通过官方登记核验。
UAB Monavate 在立陶宛银行官方登记中被列为电子货币机构,授权编号为 LB002139,许可生效日期为 2022 年 3 月 31 日。
英国 Monavate Ltd 则可以使用其 FCA 注册编号 901097,通过英国金融服务登记系统核查。其公司官网也披露了对应的法律主体及监管信息。
这个案例更值得关注的地方,是银行卡发行与链上资产控制之间的关系。
Gnosis Pay 的原有卡片与用户在 Gnosis Chain 上的 Safe 智能合约账户关联。根据其官方通知,Safe 中的资产由用户自行控制,Gnosis Pay 和 Monavate 不持有能够任意转移这些资产的用户签名密钥。
部分用户还可以通过 Monerium 提供的独立电子货币及 IBAN 服务接收欧元转账。Monerium 与银行卡发卡机构也属于不同的服务角色。
由此可以区分出四个环节:
Gnosis Pay:品牌、技术服务及卡计划管理;
Monavate:对应地区的卡片发行及支付服务;
用户的 Safe:链上资产控制;
Monerium:相关欧元电子货币和 IBAN 服务。
2026 年 9 月,Gnosis Pay 宣布逐步结束原有面向个人用户的卡片服务。根据截至 2026 年 11 月的官方安排,原有 Gnosis Pay 卡片将于 2026 年 12 月 20 日 23:59 UTC 停止使用,其网页应用也将停止除提款之外的大部分功能。
但 Safe 中的资产不会因为原卡计划终止而自动失去用户控制。持卡人仍可使用兼容的 Safe 工具管理相关链上资产。
原卡片的历史交易退款、争议和投诉,仍按原发卡合同及相关程序处理。用户若转入新的合作伙伴卡计划,则需要接受新的持卡条款。
Gnosis Pay 的案例说明,品牌、发卡机构和资产控制方的责任可以彼此分离。只有逐一查清这些关系,才能判断卡计划发生变化时,哪些服务会受到影响,哪些资产仍由用户控制。
四、核实资金托管方,要追到资产转换和返还责任
查资金不能只问“钱存在哪里”。对于加密支付卡,充值资产与可消费余额可能处于不同的账户体系,适用不同的合同和保护机制。
“资金由某家受监管机构管理”本身不足以说明问题。还需要进一步查清资产类型、保管方式,以及充值和消费过程中资金如何转换。
平台集中托管:从数字资产账户协议开始
部分加密支付卡要求用户先将 USDT、USDC 或其他加密资产充值至平台,再由平台根据规则转换为卡片可使用的余额。
充值后的数字资产可能存放在平台自有钱包,也可能交由第三方托管机构保管。银行卡发行机构负责消费账户及支付交易,但不一定直接持有充值前的加密资产。
应查阅数字资产账户协议,确认平台是否以托管方式持有资产、是否可以使用次级托管机构,以及平台发生财务问题时,用户享有什么性质的资产请求权。
如果协议允许平台在特定条件下使用、出借或重新安排客户资产,应评估这些条款带来的资金风险。
另一个关键问题是兑换时点。是入金后立即转换,还是刷卡授权或结算时才卖出代币?兑换前谁承担托管风险,兑换后谁对余额负有赎回或返还责任?“余额显示为美元”只能说明界面计价方式,不能确定法律上已形成美元银行存款。
电子货币余额:查发行主体和 Safeguarding
在英国及部分欧洲市场,金融科技卡片可能通过电子货币机构提供账户余额。
此类机构通常需要遵守适用的客户资金保障要求,例如将相关客户资金与公司自有资金分离,并采用法律允许的保障措施。
英国 FCA 对支付及电子货币机构的指引解释了相关要求。自 2026 年 5 月 7 日起实施的补充规则加强了对账、记录和监督安排。Monavate 的官方法律披露也指出,其英国卡账户余额按电子货币规则进行 Safeguarding,而非适用英国 FSCS 的银行存款赔付。
调查电子货币安排时,还应查看账户条款中的赎回时间、费用、冻结与拒绝付款条件,以及客户资金保障账户是否由发行人以自身名义开立。即使底层资金存于银行,电子货币持有人与银行之间也未必存在直接存款合同。独立赎回权与客户资金保障设计,是两项相互关联但不能混在一起的权利问题。
自托管钱包:查签名人,也查合约的其他入口
对于采用自托管钱包或智能合约账户的加密支付卡,用户可能继续持有资产控制所需的私钥或签名权限。
这种结构可以降低对平台集中托管的依赖,但自托管并不意味着所有操作都由用户独立完成。智能合约权限和支付授权机制仍需核实。
具体包括以下问题:
谁可以签署资产转移交易?
消费时是否需要向特定合约授予代币使用权限?
授权额度能否修改或撤销?
智能合约是否具备升级、暂停、管理或其他特殊权限?
如果卡片服务终止,用户是否仍能使用标准钱包工具独立提取资产?
仅凭平台使用了“Self-Custody”一词,无法回答这些问题。
还要区分自托管钱包中的资产与已进入支付或兑换环节的资金。即使用户完全控制自己的钱包,在消费兑换、交易结算或退款期间,仍可能依赖外部服务商。
抵押型产品:把借款和抵押品另列一栏
部分加密信用卡或抵押型支付产品允许用户通过加密资产担保获得消费额度。
此时,银行卡消费与抵押品保管可能由不同机构提供服务。
用户需要确认抵押资产由谁控制、贷款合同由谁签署、是否存在强制清算条件,以及卡片账户被停用后,贷款和抵押关系将如何继续。
发卡银行的监管身份,不是抵押资产受到同等保护。银行卡发行许可与数字资产抵押贷款涉及不同的合同责任和风险,需要分别核实。
五、BIN 和牌照能够证明到哪一步
BIN(Bank Identification Number)能提供发行范围、地区及产品属性线索。行业并行使用六位和八位 BIN,细分到卡号账户范围时,信息可能更具体。Visa 的 BIN Attribute Sharing Service说明,一个 BIN 下可有不同账户范围,还可能存在共享 BIN。公开查询库更新不及时,仅凭卡号前六位,无法完整识别持卡人所适用的实际发卡合同。更无法查出 USDT 的托管机构。
牌照能够证明机构具有相应的监管身份,但具体保护范围取决于牌照类型、账户性质及适用法律。
判断加密支付卡的资金保护范围,需要把三个问题分开:
机构获得什么许可。 它可能是银行、电子货币机构、支付机构或加密资产服务商。不同牌照允许开展的业务不同。
用户持有什么资产。 是银行存款、电子货币、平台账户中的数字资产,还是用户自己控制的链上代币。
发生问题时适用什么机制。 可能涉及存款保险、客户资金保障、合同债权、资产返还、银行卡争议程序或其他法律救济。
这些差异决定了用户在机构发生财务困难、账户被冻结或卡片停止服务时,能够主张什么权利。
某个平台“与持牌银行合作”,不足以说明平台内所有资产都受到银行存款保险保护。同样,一家持牌机构出现业务风险,也不是与其相关的全部用户资产都会受到相同影响。
判断的重点,是该机构在哪个业务环节承担责任,以及这项责任是否覆盖用户正在使用的产品和资金。
六、资料冲突时,按证据缺口决定是否使用
实际核查中,经常会遇到官网底部写着一家发卡机构、持卡协议列出另一家公司,而公开 BIN 查询工具又显示第三个名称的情况。
这并不意味着平台提供了虚假信息,还可能是网页引用了不同国家的卡计划,相关监管主体属于同一企业集团,也可能是公开数据库尚未更新。
如果差异无法通过有效合同解释,就应要求平台作出说明。
面对无法解释的主体差异,可以向平台提出五个问题:
我所在国家使用的卡片,由哪一家完整法律名称的机构发行?
该机构的监管编号是什么?用户签署的是哪一份持卡协议?
充值的 USDT 或 USDC 在转换为卡片余额之前,由谁保管和控制?
卡内余额属于什么性质的资金,适用什么客户资金保障或其他保护机制?
如果发卡合作终止,历史退款、账户余额和未完成交易由谁继续处理?
如果平台仅回复“我们与全球持牌银行合作”,却无法确认用户对应的发卡主体和资金安排,这样的回答不能明确各方责任。
普通用户在实际充值之前,至少弄清楚三件事:
谁是自己这张卡片的合法发卡机构?
充值的数字资产和可消费余额,分别由谁控制、保管或承担返还责任?
发生账户冻结、退款争议或卡计划终止时,应该依据哪份合同向哪家机构提出请求?
如果这三个问题都可得到答案,用户就具备了判断基本资金关系和合同权利所需的信息。
如果连真实发卡机构都无法确认,或者平台无法说明用户资金究竟属于何种账户安排,那么即使卡片目前可以正常消费,其长期资金安排可靠性也存疑。