
暗号資産決済カードに身に覚えのない請求が発生しても、必ずしもカード番号が盗まれたとは限らない。偽のカード申込サイトでカード情報を入力したケースもあれば、カスタマーサポートを装う人物に認証コードを伝えてしまったケース、ウォレットを接続する際に悪意あるスマートコントラクトへの承認を誤って行ったケースもある。
いずれも資金の損失につながる可能性があるが、取るべき対応は異なる。VisaやMastercardのネットワークを通じて処理された不正取引には、カード取引の異議申し立て手続きが適用される場合がある。一方、ブロックチェーン上で既に確定した送金による損失は、カードのチャージバック手続きによって直接取り戻すことはできない。
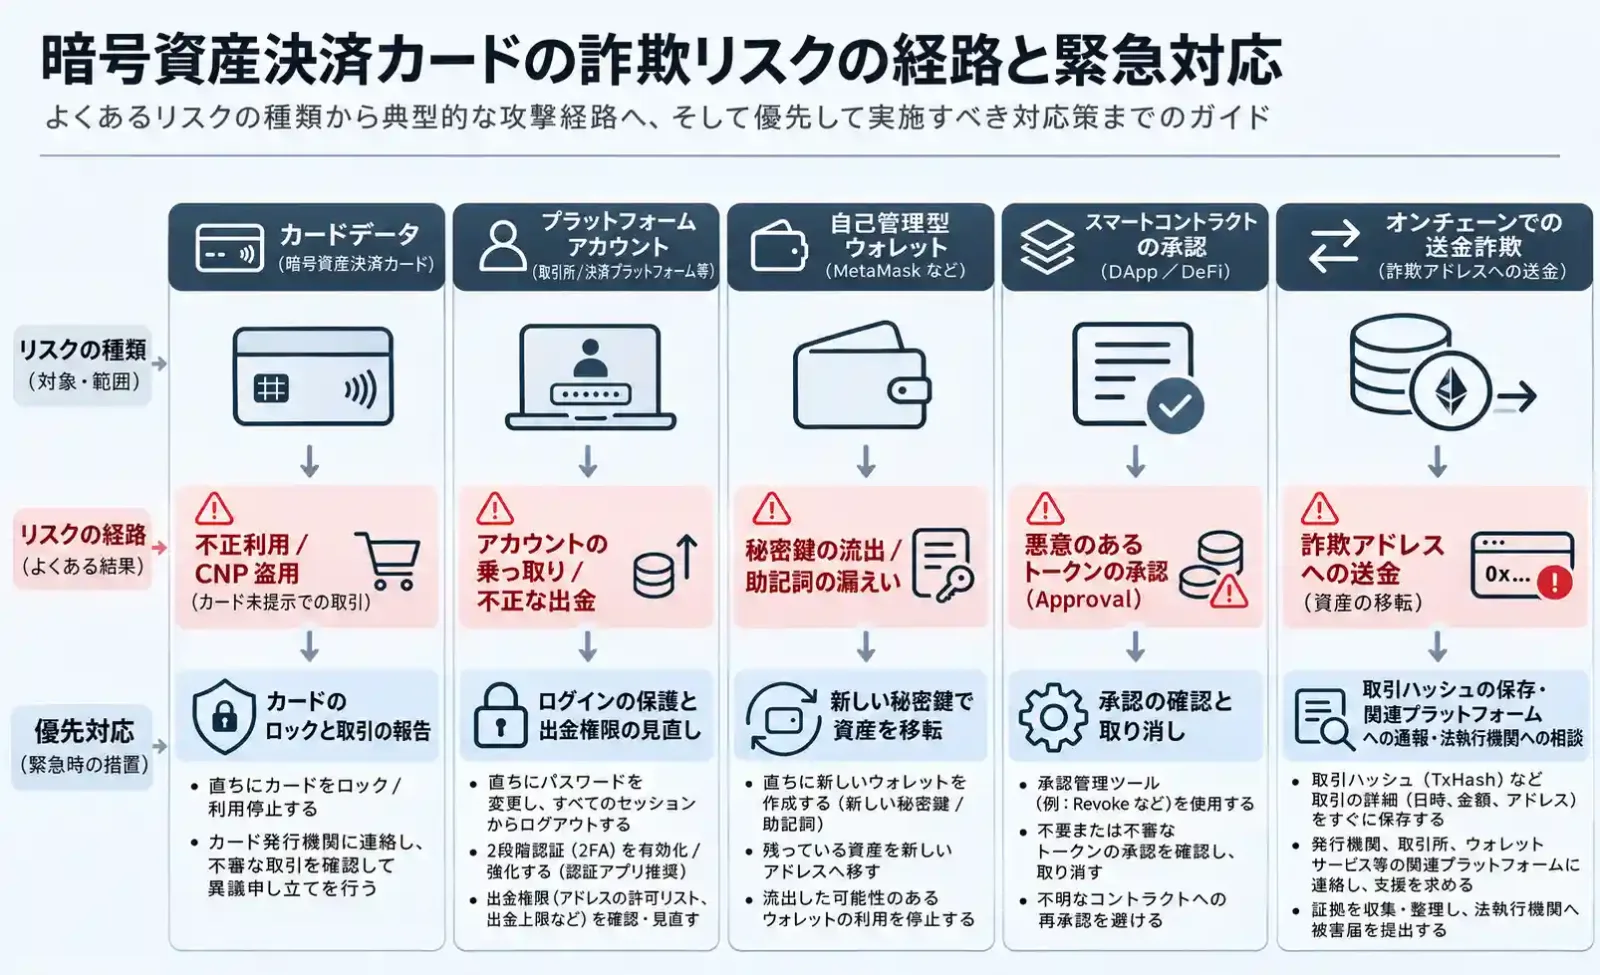
身に覚えのない請求や詐欺の疑いに気づいた場合は、まず次の対応を取る。
カードに不審な取引がある場合: 公式アプリから直ちにカードをロックし、カード発行会社に報告するとともに、取引記録を保存する。
プラットフォームアカウントの乗っ取りが疑われる場合: 信頼できる端末でパスワードを変更し、不審なログインセッションを無効化する。出金権限や本人認証の設定を確認し、追加入金を停止する。
ウォレットのリカバリーフレーズや秘密鍵が漏えいした場合: 安全な環境で新しい鍵を使用したウォレットを作成し、引き続き管理できる資産を移転できるか速やかに確認する。
不審なコントラクト承認を行った場合: 危険なオンチェーンのトークン承認を確認し、取り消す。ウェブサイトとの接続を解除するだけでは、通常は不十分である。
詐欺に使われるアドレスへ送金した場合: トランザクションハッシュ、送金先アドレス、やり取りの記録を保存し、関係するプラットフォームに連絡したうえで、所管当局に通報する。
サポート担当者を名乗る見知らぬ相手に、ワンタイム認証コード、パスワード、秘密鍵、リカバリーフレーズを渡してはならない。「凍結解除」や「資金回収」を理由に追加送金を求められても、応じないことが重要だ。
1. 暗号資産決済カードの詐欺・不正利用には、どのようなリスクがあるのか
暗号資産決済カードの資金管理の仕組みは、製品によって異なる。
USDTやUSDCを事前にチャージし、法定通貨建ての利用可能残高に換算する製品がある一方、決済時にプラットフォームのカストディ口座で管理されている暗号資産を利用するカードもある。また、セルフカストディ型ウォレットと連携し、オンチェーンでの資産交換やスマートコントラクトへの承認を伴う製品も存在する。
こうした仕組みの違いにより、攻撃者がアクセスできる資産や操作権限も変わる。
リスクが生じる領域 | 攻撃者が取得する可能性のある情報・権限 | 主な被害 |
|---|---|---|
カード情報 | カード番号、有効期限、CVVなど | カードによる不正決済 |
カード管理アカウント | ログイン認証情報、ログインセッション、認証権限 | カードの操作、設定の変更 |
プラットフォームのカストディ口座 | アカウントへのアクセス権限、出金権限 | 資産の不正送金、アカウントの乗っ取り |
セルフカストディ型ウォレット | リカバリーフレーズ、秘密鍵、コントラクトへの承認 | オンチェーン資産の不正移転 |
本人確認情報 | KYC書類、身分証明書の画像、個人情報 | なりすましや二次的な詐欺 |
攻撃者がカード番号とCVVを入手しても、セルフカストディ型ウォレットの管理権限まで得たことにはならない。同様に、カードを凍結しても、漏えいしたウォレットの秘密鍵が無効になるわけではない。
別のリスクとして、プラットフォームアカウント自体の乗っ取りがある。カードのロックに成功しても、攻撃者がアカウントの権限を利用し、別の資金操作を試みる可能性は残る。
被害を抑えるには、どのアカウントと権限が影響を受けたのかを特定することが先決となる。
2. 偽のカスタマーサポートは、どのように認証コードやアカウント権限、暗号資産を盗むのか
カスタマーサポートのなりすましは、典型的なソーシャルエンジニアリング詐欺である。攻撃者は必ずしもプラットフォームの技術的な防御を突破する必要はない。アカウントの凍結、決済の失敗、資金の損失に対する利用者の不安につけ込み、機密情報を自ら提供させようとする。
よく使われる口実には、次のようなものがある。
カードに異常な取引が見つかったため、直ちに本人確認が必要である。
KYC審査に失敗したため、本人確認書類を再提出しなければならない。
カードが間もなく停止されるため、有効化手数料の支払いが必要である。
アカウントに規約違反の疑いがあるため、資金を「安全なアドレス」に移さなければならない。
返金は承認されたが、先に凍結解除手数料や確認手数料を支払う必要がある。
こうした説明が利用者を惑わせるのは、正規のカードサービスでもアカウントの利用制限、KYC情報の更新、本人確認が実際に行われるためだ。
詐欺かどうかを判断するには、連絡してきた人物の身元と、求められている操作の正当性を確認する必要がある。
アカウントのパスワード、SMS認証コード、ウォレットのリカバリーフレーズ、カードのセキュリティコード全体を要求された場合や、その場で提示された個人のウォレットアドレスへの送金を求められた場合は、直ちに操作を中止すべきである。
米連邦取引委員会(FTC)は、暗号資産詐欺に関するガイドで、詐欺師が企業や政府機関になりすまし、「資金を保護する」などの理由で暗号資産を移転させる手口について注意を促している。
SNS上の「公式サポート」は信用できるのか
多くの暗号資産決済カード事業者は、X、Telegram、Discordなどでコミュニティを運営している。詐欺師はブランドのプロフィール画像やサポート担当者の名前を模倣し、公開の場で決済トラブルを相談している利用者に直接連絡することがある。
相手が問題の詳細を把握していても、本物の担当者である証拠にはならない。その情報は、利用者が以前に公開した投稿から得たものかもしれない。
サポート担当者の身元を確認する際は、事前に正規のものと確認した公式ウェブサイトや公式アプリから問い合わせ窓口にアクセスする。見知らぬ相手からのダイレクトメッセージに記載されたリンクは使用しない。
例えば、Crypto.comは、一部の公式連絡経路や連絡先情報を確認できるCrypto.com Verifyを提供している。ただし、これはCrypto.com独自のセキュリティ機能であり、すべての暗号資産決済カード事業者が同様の機能を提供しているわけではない。
相手の身元を確認できない場合は、そのやり取りを終了し、自分で開いた公式窓口から改めて問い合わせるべきだ。
3. フィッシングサイトは、どのようにカード情報やウォレットの承認権限を盗むのか
暗号資産決済カードを狙うフィッシングサイトは、正規サービスの会員登録、カード申請、アカウント管理画面などを模倣することが多い。利用者は検索結果、SNS広告、メールなどからアクセスし、公式サービスを利用していると思い込んでしまう。
攻撃の目的によって、主に次の3種類に分けられる。
1. 偽の登録ページと不正なカード発行手数料
攻撃者はブランドのロゴ、カードのデザイン、申請手順を模倣し、登録、KYC書類の提出、カード発行手数料の支払いへと誘導する。
身分証明書の画像や個人情報を提供すると、後に本人になりすました不正行為に悪用される可能性がある。また、ページに表示されたアドレスへUSDTを送れば、オンチェーン資産を直接失うおそれがある。
正規の暗号資産決済カードでも発行手数料を請求する場合があるため、「支払いが必要」という事実だけで詐欺とは判断できない。
申請前に、ドメインが公式事業者のものか、手数料が正式な利用規約に明記されているか、入金先アドレスが確認済みの公式アカウント画面から取得されたものかを確かめる必要がある。
2. セキュリティセンターを装った偽ログインページ
「アカウントに異常がある」「支払い情報の更新が必要」といった通知が届き、リンクを開くと偽のログイン画面に誘導される。そこでパスワードとワンタイム認証コードを入力すると、攻撃者がその情報を使って本物のアカウントへのログインを試みる可能性がある。
HTTPSを使用していることは、サイトが正規事業者によって運営されている証拠にはならない。HTTPSが保護するのは通信経路であり、サイト運営者の信頼性を保証するものではない。
FTCはフィッシング詐欺の見分け方と対策に関するガイドで、アカウントの異常や支払い情報の更新を口実に偽サイトへ誘導する手口を紹介している。
こうした通知を受け取った場合は、確認済みの公式アプリやウェブサイトを自分で開き、実際にアカウントに関連する通知があるか確認する。
3. 偽のウォレット接続とスマートコントラクト承認
ウォレット連携型の暗号資産決済カードでは、セルフカストディ型ウォレットの接続が必要になる場合がある。詐欺師は偽の申請ページを作り、ウォレット接続後に署名や承認を求める画面を表示することがある。
利用者はカードを申請しているつもりでも、実際には特定のトークンを移転する権限をスマートコントラクトに与えてしまう可能性がある。
この攻撃では、必ずしもリカバリーフレーズを盗む必要はない。利用者が署名したToken Approval(トークン承認)によって、コントラクトが承認済みの上限額まで資産を移転できるようになる場合がある。
ウォレットに通常の接続画面が表示されても、要求が安全であるとは限らない。要求元、対象コントラクト、トークン、承認額を確認する必要がある。
4. 3DS認証コード詐欺:支払いを承認したのに、なぜ被害に遭うのか
3D Secure(3DS)は、オンラインのカード決済でカード会員の本人認証を行うための技術的な仕組みである。カード発行会社は、One-Time Password(OTP、ワンタイムパスワード)の入力や、公式アプリでの支払い確認を求める場合がある。
詐欺師は、この認証手続きを悪用し、カード会員が実際には意図していない取引を成立させようとする。
例えば、攻撃者がカード番号、有効期限、CVVを既に入手しているものの、決済には追加認証が必要な場合を考える。このとき、カード会員に発行会社を装った次のようなメッセージが届く。
不審な支払いを検知しました。取引を取り消すため、SMS認証コードをお知らせください。
しかし、その認証コードは、実際には攻撃者が進めている決済の本人認証に使われるものかもしれない。
別の手口では、「支払いを取り消すため」「セキュリティ制限を解除するため」などと説明し、正規の公式アプリで身に覚えのない取引を承認させようとする。
このような場合、自分が開始していない決済に関する認証要求は拒否する。支払いを確定する前に、表示された金額、加盟店名、取引内容を確認し、一致しなければ先へ進まないことが重要だ。
3DSによる本人認証の成功は、取引が該当する本人認証手続きを通過したことを示すにすぎない。それだけで、カード会員が実際に支払いへ同意したと判断することはできない。
3DSによる本人認証、カード取引のオーソリゼーション(承認)、カード会員本人による実際の同意は、それぞれ異なる概念である。本人認証に成功しても、その後の取引が必ずカード発行会社によって承認されるとは限らない。また、取引が承認されていても、紛争時にカード会員本人が同意した購入だと必ず認定されるわけではない。
認証コードが欺罔によって取得された場合や、利用者がだまされて不審な支払いを承認した場合でも、発行会社は取引記録、認証結果、カード会員の申告、その他の証拠を踏まえて調査する必要がある。
3DSの認証結果は、カード取引の異議申し立てにおける不正利用の責任分担や立証要件に影響する場合があるが、それだけで結論が決まるわけではない。ソーシャルエンジニアリング詐欺では、利用者が認証に実際に関与したか、取引への真の同意があったか、適用される国際ブランドのルールや現地法が何を定めているかによって、責任の判断が変わり得る。
取引に詐欺が関係していても、カード発行会社が返金するか、損失を負担するかは調査結果と適用ルールによって決まる。3DS認証の成否だけで判断することはできない。
5. カードに身に覚えのない請求がある場合、不正利用かどうかをどう判断するか
カードの不正利用には、物理カードの紛失が必ずしも必要なわけではない。
Card-Not-Present(CNP、非対面取引)では、攻撃者が漏えいしたカード番号、有効期限、セキュリティコードを使ってオンライン決済を試みる場合がある。
情報の漏えい元としては、フィッシングサイト、マルウェア、加盟店システムのセキュリティ事故、アカウントの乗っ取りなどが考えられる。ただし、不審な取引が1件見つかっただけでは、どの加盟店から情報が漏えいしたのかを通常は特定できない。まして、カード発行プラットフォームのデータベースが侵害されたと断定することはできない。
知らない加盟店名が表示されても、不正利用とは限らない
カードの利用明細に表示される加盟店名は、利用者が知っているブランド名と異なる場合がある。
例えば、ソフトウェアのサブスクリプションサービスでは、独立したMerchant of Record(正式な販売主体)が販売と代金の受領を担うことがある。この場合、利用明細にはソフトウェアのブランド名ではなく、その販売主体の名称が表示される。
身に覚えのない請求を見つけたら、最近の注文履歴、メールの領収書、App StoreやGoogle Playの請求明細、過去のサブスクリプションを確認するとよい。
それでも請求元が不明な場合、特に短期間に複数の不審な取引が発生している場合は、直ちにカードをロックして発行会社に報告する。注文履歴の確認に時間をかけ、被害拡大防止を遅らせてはならない。
少額の不審な取引は、事前承認の場合もカードの不正利用テストの場合もある
一部の加盟店は、カードの有効性を確認するために少額のオーソリゼーションを行う。この金額が一時的に利用可能残高から確保されても、最終的な請求にはならない場合がある。
一方、攻撃者が盗んだカード情報を試すために、少額取引を行うこともある。
最近あるサービスにカードを登録したのであれば、そのサービスの公式な確認方法と照合できる。対応する支払いやカード登録に全く心当たりがない場合は、発行会社へ報告すべきだ。
Pendingは決済の確定を意味しない
Pendingは、取引が処理待ちの状態にあることを示す。オーソリゼーションによる残高の一時確保、クリアリング待ち、後続の取消処理などが関係している可能性がある。
カード決済には通常、承認やクリアリングなどの段階がある。加盟店側で決済失敗と表示されても、カード口座にはPendingの記録が残る場合がある。これは、以前のオーソリゼーションがまだ取り消されていない、または確保された金額が解放されていないためかもしれない。
こうした状態は、必ずしも最終的な引き落としを意味しない。ただし、身に覚えのない承認を放置してよいということでもない。
自分が開始したものではない場合は、直ちにカード発行会社へ連絡する。承認を取り消せるか、確保された残高がいつ解放されるか、正式な異議申し立てが必要かどうかは、取引の状態と発行会社のルールによって異なる。
正規の注文であっても、最初の支払い状況が確認できるまで繰り返し決済を試すことは避けたい。複数の承認記録が発生する可能性があるためだ。
6. 詐欺や未承認取引を発見した場合、直ちに何をすべきか
カードの不正利用:カードをロックして取引を報告する
まず公式アプリでカードをロックし、その後、未承認取引を発行会社に報告する。
CoinbaseのCoinbase Cardセキュリティガイドでは、一時的なカードロックの方法を説明し、身に覚えのない請求をセキュリティ対応が必要なケースの一つとして挙げている。
カードロックの対象範囲は製品によって異なる。一部の機能は新しい取引承認を主に阻止するものであり、既に行われた承認を取り消したり、その後のクリアリングを止めたりできるとは限らない。
発行会社へ連絡する際は、現在のカード番号を無効化する必要があるか、カードの再発行が必要か、不正利用調査や取引の異議申し立てをどのように申請するかを確認する。
まだ請求が発生していなくても、カード情報一式の漏えいが確認できた場合は、発行会社に連絡し、カード交換や取引監視の措置について検討すべきだ。
プラットフォームアカウントの乗っ取り:ログイン、メール、出金権限を同時に保護する
不審なログイン通知、アカウント設定の変更、原因不明の資産流出が見られる場合、問題はカードだけにとどまらない可能性がある。
信頼できる端末でパスワードを変更し、ログイン中の端末とセッションを確認して、不審なセッションを無効化する。さらに、多要素認証(MFA)を再設定するか、強化する。
出金設定、信頼済み端末、登録済みメールアドレスも確認する必要がある。メールは通常、パスワードの再設定に使われる。メールアカウントも乗っ取られている場合、プラットフォームのパスワード変更だけでは、その後の不正アクセスを防げない可能性がある。
端末がマルウェアに感染している疑いがある場合は、同じ端末で新たな機密情報を入力しない。
アカウントの安全性を確認できるまでは、影響を受けたアカウントへの入金を停止する。特に、見知らぬサポート担当者の指示に従い、不正利用の調査や資金凍結解除のためとしてUSDTを入金してはならない。
リカバリーフレーズや秘密鍵の漏えい:管理可能な資産を移転する
攻撃者がセルフカストディ型ウォレットのリカバリーフレーズや秘密鍵を入手した場合、そのウォレットの管理権限は侵害されたものとして扱う必要がある。
信頼できる端末と安全な環境で、完全に新しい鍵を使ったウォレットを作成し、まだ送金されていない資産を移転できるか速やかに確認する。
攻撃者も同時に資産を移転しようとしている可能性があるため、迅速な対応が求められる。ただし、移転の成功を保証することはできない。具体的な手順は、ウォレットの種類、利用するブロックチェーン、資産の管理条件によっても異なる。
漏えいしたリカバリーフレーズを別のウォレットアプリへインポートしても、リスクは解消しない。また、カードの凍結や再発行、通常のトークン承認の取消しによって、漏えいした秘密鍵を無効化することもできない。
悪意ある承認:オンチェーンの権限を確認して取り消す
フィッシングサイトでToken Approvalに署名した疑いがある場合は、該当するブロックチェーンネットワーク上のトークン承認履歴を確認する。
トークン承認と秘密鍵の漏えいは、異なるセキュリティ上の問題である。不審な承認を行ったからといって、リカバリーフレーズや秘密鍵まで漏えいしたとは限らず、影響を受けたすべての利用者が直ちに新しいウォレットを作る必要があるわけでもない。
MetaMaskのトークン承認管理ガイドでは、トークンの利用許容量の確認と取消方法を説明している。承認の取消しには通常、オンチェーン取引の送信とネットワーク手数料の支払いが必要になる。
ウォレットとウェブサイトの接続を解除しても、既に有効となっているオンチェーン承認は取り消されない。
信頼できる承認管理ツールを使用し、承認先、対象トークン、承認額、ネットワークを確認したうえで、安全な条件下で不審な権限を取り消す。具体的な取消方法は、ブロックチェーンネットワーク、トークンコントラクト、ウォレットまたはスマートコントラクトアカウントの対応状況によって異なる。
承認の取消しは将来の権限行使を制限するものであり、既に移転された資産を自動的に取り戻すものではない。秘密鍵やリカバリーフレーズの漏えいも確認された場合は、鍵の侵害として別途対応する必要がある。
7. カードの不正利用とオンチェーン資産の損失では、異議申し立てや回収方法はどう異なるのか
暗号資産決済カードには、カードネットワークによる決済と暗号資産の移転という二つの異なる取引体系が関係する。返金の可否、対応する主体、適用されるルールは、どの段階で損失が発生したかによって決まる。
未承認のカード取引:カード発行会社に異議を申し立てる
カードネットワークを通じて処理された未承認取引については、カード会員が所定の異議申し立て手続きや責任保護の対象となる場合がある。ただし、すべての暗号資産決済カードに同じ規定が適用されるわけではない。
VisaのZero Liability Policyは、所定の条件を満たすカード会員について、未承認取引の責任を負わないことを定めている。
この規定は、一部の法人カード、匿名のプリペイドカード取引、Visaネットワークを経由しない取引には適用されない。カード会員にはカードを適切に管理し、不正利用を速やかに発行会社へ報告することも求められる。実際の補償は、調査結果、報告の適時性、その他の適用条件に左右される場合がある。
MastercardのZero Liability Protectionも同様の保護を提供しており、カードの適切な管理と、紛失や未承認取引の速やかな報告を求めている。一部の法人カードや未登録のプリペイドカードは対象外となる。
暗号資産決済カードの場合、VisaやMastercardのロゴが付いているという理由だけで、すべての残高や取引がこうした保護の対象になると考えてはならない。実際の発行会社、カードの種類、カード会員規約、発行国・地域を確認する必要がある。
現地法によって追加の保護が認められる場合もある。例えば、米消費者金融保護局(CFPB)は、プリペイドカードの未承認取引に関するガイドで、登録済みプリペイドカードや一部の特定種類のプリペイドカードには、米連邦法に基づく誤りの調査・解決に関する権利が認められる場合があると説明している。具体的な保護範囲はカードとアカウントの条件によって異なり、他国にもそのまま当てはめることはできない。
不正利用の異議申し立てと通常の加盟店返金は何が違うのか
通常の加盟店返金は、注文のキャンセル、商品の未着、サービス上の問題など、利用者が承認した取引に関係することが多い。
一方、不正利用の異議申し立てでは、その取引がカード会員によって承認されたかどうかが中心的な争点となる。通常、発行会社が不正利用の調査や紛争処理手続きに沿って対応する。
カード取引におけるChargeback(チャージバック)は、国際ブランドのルールに基づき、条件を満たす取引の紛争を処理する仕組みである。どのような支払いでも無条件で取り消せる制度ではない。国際ブランドの紛争処理ルール、カード発行会社の会員規約、適用される消費者保護法は、それぞれ異なる役割を持ち、相互に代替できるものではない。
Coinbase Cardの公式異議申し立てガイドでは、承認済み取引と未承認取引の対応手順を区別し、それぞれの申し立て方法を案内している。
利用者は取引の経緯を正確に説明し、自分が明示的に承認した購入を不正利用として虚偽申告してはならない。一方、加盟店にカード情報を提供したことは、任意の時点で任意の金額を請求することへの同意を意味しない。有効な承認があったかどうかは、取引の事実関係と契約内容に基づいて判断する必要がある。
オンチェーン送金:追跡できても資金を回収できるとは限らない
詐欺師の指示に従い、利用者が特定のウォレットアドレスへUSDTを送った場合、それはオンチェーン送金に当たる。暗号資産決済カードと関係しているというだけでは、VisaやMastercardのチャージバックを利用して回収することはできない。
ブロックチェーン上で確定した取引は、通常、送金者が一方的に取り消すことはできない。
FTCは詐欺被害後の対応ガイドで、暗号資産を使った支払い詐欺に遭った場合、関係する取引プラットフォームやサービス事業者に速やかに連絡し、詐欺を報告したうえで、可能な救済措置があるか確認するよう勧めている。
資金が中央集権型プラットフォームの実質的な管理下にある口座へ入った場合、そのプラットフォームや法執行機関が追加措置を取れる可能性がある。一方、資金が管理範囲の外へ移動してしまうと、回収は著しく難しくなる場合がある。
トランザクションハッシュやアドレスは資金の流れを追跡する手がかりになる。しかし、特定のアドレスを確認できても、実際の管理者を特定できたことにはならず、その資産を凍結・回収する権限が得られるわけでもない。
8. 証拠をどのように保存し、二次詐欺を防ぐべきか
取引記録とアカウントのセキュリティ記録を保存する
未承認取引を発見したら、事案の経緯を確認できる原資料を保存する。
事案の種類 | 保存が推奨される証拠 |
|---|---|
カードの不審な請求 | 日付、時刻とタイムゾーン、加盟店名、通貨、金額、カード番号の下4桁、取引ステータス |
プラットフォームアカウントの乗っ取り | 不審なログイン通知、セッション記録、アカウント設定の変更履歴、出金記録 |
偽サポート・フィッシングサイト | チャット履歴、相手のアカウント、ドメイン名、支払い要求、関連通知 |
オンチェーン資産の移転 | トランザクションハッシュ、対象ネットワーク、トークン、送信元・送信先アドレス |
異議申し立て・苦情申請 | 問い合わせ番号、連絡日、提出資料、プラットフォームからの回答 |
証拠を保存する際は、個人情報の保護にも注意が必要だ。サポート窓口にスクリーンショットを提出する場合は、機密情報をマスキングした写しを使用できる。ただし、カード番号全体、CVV、OTP、アカウントのパスワード、リカバリーフレーズ、秘密鍵を通常のチャット添付ファイルで送信してはならない。
本人確認書類のアップロードが必要な場合は、独立して正当性を確認した公式の安全な提出経路を使用する。
資金回収機関を装う二次詐欺に注意する
利用者が資金の損失について公に相談した後、詐欺師が弁護士、ブロックチェーン調査会社、規制当局、資金回収チームなどを装って再び接触してくることがある。
相手は盗まれたUSDTを追跡できたと主張しながら、税金、確認手数料、事務手数料、コントラクト有効化費用などの先払いを要求する。
FTCは2026年8月に公表した資金回収詐欺に関する注意喚起で、こうした詐欺が既に金銭的被害を受けた人を狙い、政府機関や法律事務所などになりすまして手数料や個人の金融情報を要求することを指摘している。
正規の法律代理人やブロックチェーン調査サービスが、合理的な報酬を請求することはある。ただし、ウォレットの追跡画面、いわゆる成功事例、規制関連の書類だけで、相手に資金を回収する能力があると証明されるわけではない。
特に、自発的に連絡してきた見知らぬ組織が「資金解放手数料」の前払いを求める場合は、警戒が必要だ。
犯罪の疑いがある場合は、該当する法域の警察や所管当局に届け出ることができる。米国の利用者はFTCのReportFraud.govから詐欺を報告できる。その他の地域では、現地の正式な窓口を利用する必要がある。
通報は事件の記録を残し、捜査の手がかりを提供するうえで役立つが、資金の回収を保証するものではない。
9. 暗号資産決済カードのセキュリティチェックとリスク対応一覧
暗号資産決済カードの日常的な安全管理では、製品ごとの資金管理の仕組みを考慮する必要がある。
プリペイド残高型のカードでは、日常の支出に合わせて利用可能残高を管理し、通常の支出を明らかに上回る金額を長期間保持しないことが望ましい。取引上限、オンライン決済のオン・オフ、一時的なカードロックなどに対応している場合は、実際の利用状況に応じて調整できる。
バーチャルカードでサブスクリプション料金を支払う際は、カード情報を保存している加盟店を定期的に確認する。サービスを利用しなくなった場合は、加盟店の正式な手続きに従って解約する必要がある。カードを削除したりロックしたりしても、既存の契約や支払い義務が必ず終了するわけではない。
ウォレット連携型の製品では、スマートコントラクトの承認先と承認額を定期的に点検し、不必要な高額承認を長期間残さないようにする。
また、公式アプリ、OS、本人認証手段の安全性を維持することも重要だ。取引通知や多要素認証は、異常の発見やアカウント乗っ取りのリスク低減に役立つが、決済、署名、承認の内容を自分で確認することに代わるものではない。
以下の一覧は、不審な事象を発見した際の初動対応に利用できる。
確認された、または疑われる状況 | 優先して対応する対象 | 主な対応 |
|---|---|---|
身に覚えのないカード決済 | カード発行会社とカード | カードをロックし、未承認取引を報告して調査を申請する |
不審なログインや設定変更 | プラットフォームアカウント | パスワードを変更し、不審なセッションを無効化して出金権限を確認する |
カード情報の漏えい | カードの認証情報 | 発行会社に連絡し、カード無効化、再発行、取引監視を検討する |
リカバリーフレーズや秘密鍵の漏えい | セルフカストディ型ウォレット | 完全に新しい鍵を使用し、管理可能な資産を移転する |
不審なToken Approvalへの署名 | スマートコントラクトの承認権限 | 該当ネットワークを確認し、危険な承認を取り消す |
詐欺に誘導されてアドレスへ送金 | オンチェーン資産と関連アカウント | 取引証拠を保存し、関係事業者に連絡して所管当局へ通報する |
不審な請求が過去のサブスクリプションによるものと判明 | 加盟店との支払い契約 | 契約を確認し、解約または通常の返金を申請する |
事案の全容が明らかになっていない場合は、まず自分が引き続き管理できるアカウントと資産を保護する。追加の入金は避け、正当性を確認していない「セキュリティサポート」の指示に従って、新たな送金やウォレット承認を行ってはならない。