
Por trás de um cartão de pagamento com criptoativos que exibe a bandeira Visa ou Mastercard, podem existir várias empresas juridicamente independentes. O usuário solicita o cartão por meio de uma plataforma, deposita USDT ou USDC e depois o utiliza para fazer compras. Mas a empresa responsável pelo aplicativo não é necessariamente a instituição financeira que emite o cartão, nem precisa ser a responsável pela custódia dos ativos digitais ou dos recursos depositados.
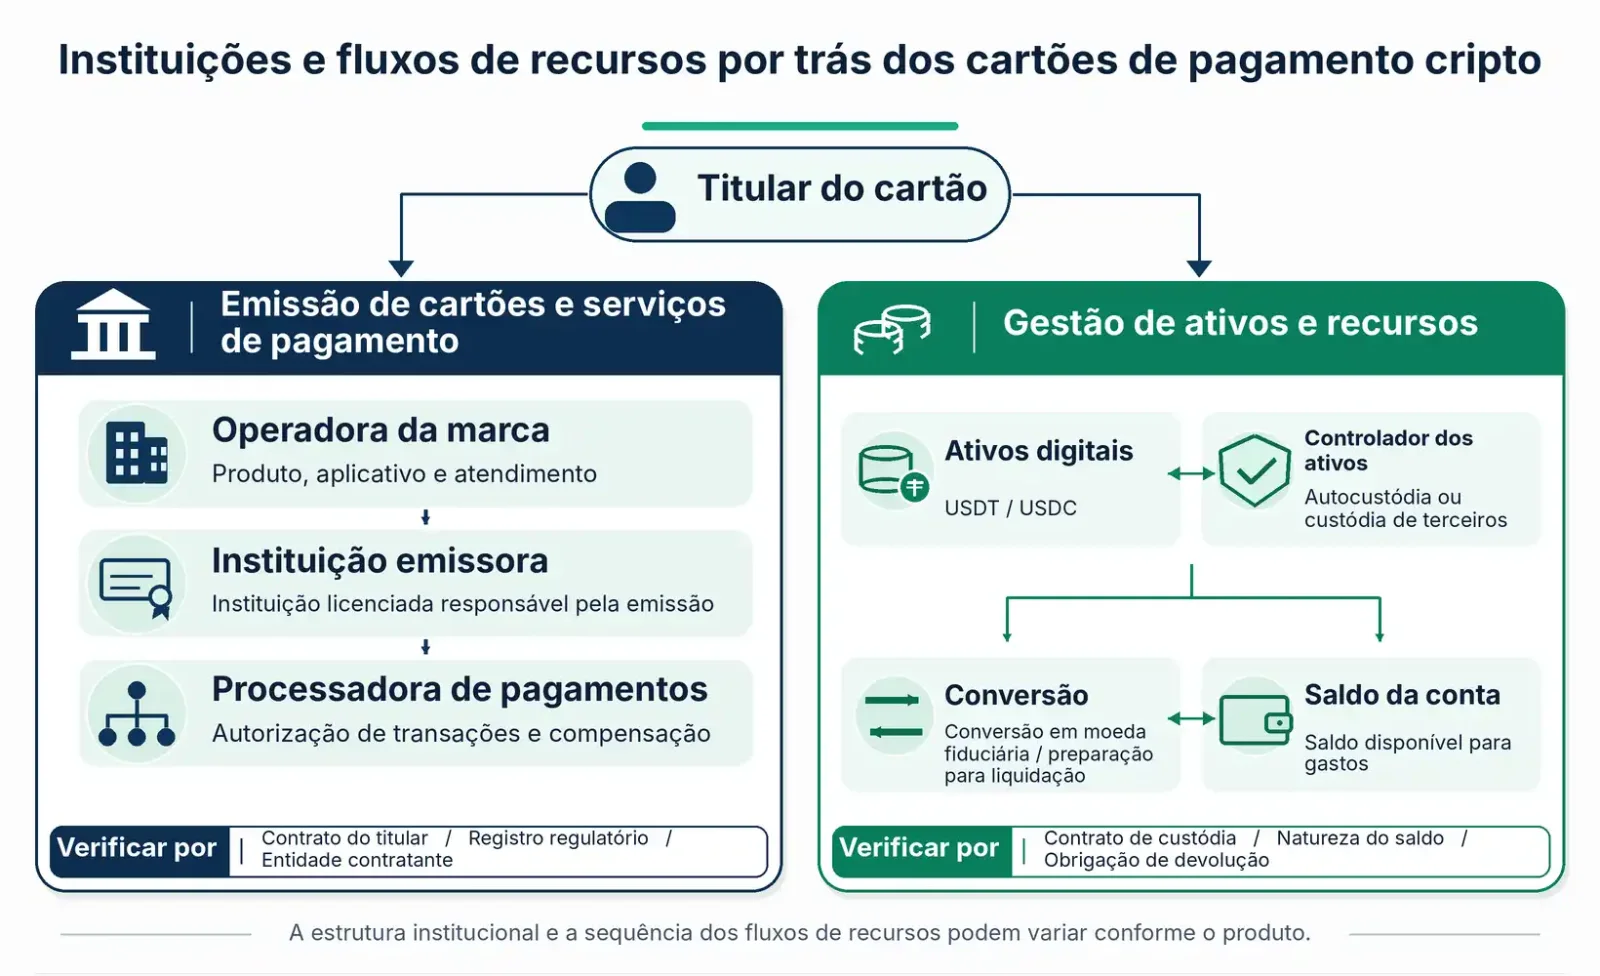
Algumas marcas de cartões cripto cuidam do desenvolvimento do produto, do atendimento ao cliente e da aquisição de usuários. A emissão fica a cargo de instituições financeiras autorizadas, enquanto a autorização e a compensação das transações são realizadas por processadoras especializadas. Os ativos digitais, por sua vez, podem permanecer em corretoras, instituições de custódia ou carteiras onchain controladas pelos próprios usuários.
Quando os pagamentos funcionam normalmente, essas diferenças passam despercebidas. Porém, se uma conta for bloqueada, os saques forem restringidos, uma parceria de emissão terminar ou a plataforma encerrar suas atividades, o usuário precisará descobrir com qual empresa contratou os serviços financeiros, quem processa as transações do cartão, quem controla os ativos da conta e a quem deve recorrer em caso de disputa.
Investigar a estrutura de um cartão cripto exige mais do que avaliar a reputação da marca, verificar se ele funciona na rede Visa ou consultar as licenças exibidas no site. O caminho mais confiável é examinar o contrato do titular, os registros regulatórios e o fluxo dos recursos para identificar a pessoa jurídica responsável por cada etapa.
1. Identifique as pessoas jurídicas por trás do cartão
Em um cartão de débito emitido por um banco tradicional, a marca bancária, a instituição emissora e o prestador do serviço de conta de depósito costumam ser o mesmo banco. Por isso, a divisão de responsabilidades tende a ser relativamente clara.
Nos cartões de pagamento com criptoativos, os modelos de negócio são mais variados. Produtos oferecidos por fintechs não bancárias, em particular, frequentemente dependem de diversas instituições para realizar a emissão e prestar os serviços relacionados aos recursos dos clientes.
Em um cartão cripto oferecido por uma marca não bancária, a divisão habitual de funções é a seguinte:
Instituição ou função | Principais responsabilidades | O que verificar |
|---|---|---|
Operadora da marca | Aplicativo, desenvolvimento do produto, aquisição de usuários e atendimento | Razão social registrada e se a empresa firma diretamente contratos de serviços financeiros |
Emissor do cartão (Card Issuer) | Emite os cartões e presta os serviços de pagamento previstos em contrato | Pessoa jurídica emissora, número de registro regulatório e regiões atendidas |
BIN Sponsor | Disponibiliza o BIN do programa e os arranjos de acesso à rede de cartões | Quem assume as responsabilidades de emissão e perante a rede de cartões |
Gestor do programa (Program Manager) | Opera e coordena o programa de cartões | Obrigações contratuais específicas perante os titulares |
Processadora do emissor (Issuer Processor) | Autorização, processamento de transações e sistemas de cartões | Se sua atuação se limita à prestação de serviços tecnológicos |
Custodiante de ativos ou prestador de serviços de conta | Administra ativos digitais, moeda eletrônica ou saldos em moeda fiduciária | Controle dos ativos, obrigações de restituição e mecanismos de proteção dos recursos |
A Visa apresenta BIN Sponsor, Issuer Processor e Program Manager como funções distintas em sua descrição dos tipos de parceiros.
Uma mesma empresa pode exercer várias funções e também trabalhar com parceiros diferentes em cada país. Um cartão lançado por determinada marca na Europa pode utilizar um emissor ou uma estrutura de recursos diferente daquela adotada em um produto com o mesmo nome em outra região.
Uma das confusões mais comuns é tratar o emissor do cartão e o custodiante dos recursos como se fossem a mesma instituição.
O emissor assume as responsabilidades pela emissão do cartão e pelos serviços de pagamento relacionados. Já os criptoativos depositados pelo usuário para financiar suas compras podem estar sob a custódia de outra empresa.
2. Do contrato do titular aos registros regulatórios
A prova mais direta da identidade do emissor costuma ser o Cardholder Agreement, ou contrato do titular do cartão.
Nos cartões oferecidos por marcas não bancárias, esse documento pode não ter o nome da marca. Ele pode ser disponibilizado por um banco parceiro, uma instituição de moeda eletrônica ou outra pessoa jurídica legalmente habilitada a emitir cartões.
O usuário pode procurar os seguintes documentos e termos no site da plataforma, durante a solicitação do cartão ou na seção de documentos legais do aplicativo:
Cardholder Agreement ou Card Terms;
Terms and Conditions;
Issued by, Card Issuer;
Electronic Money Terms;
Card Program Terms;
Safeguarding ou Custody Disclosure.
O primeiro passo é verificar o nome do emissor na página inicial do contrato ou nas informações legais. Confirme a razão social completa, o endereço registrado, o número de registro regulatório e se a instituição é responsável pelo programa de cartões disponível no país ou na região do usuário.
Depois de identificar a pessoa jurídica, consulte os registros originais das autoridades reguladoras:
Reino Unido: utilize o FCA Firm Checker ou o Financial Services Register para pesquisar pela razão social ou pelo Firm Reference Number (FRN). Verifique a situação da autorização, as atividades permitidas, o histórico de medidas regulatórias e as restrições aplicáveis. A autorização como instituição de moeda eletrônica e o registro para fins de prevenção à lavagem de dinheiro no setor de criptoativos são qualificações distintas. Esse último registro não comprova autorização para emitir cartões ou captar depósitos bancários.
Espaço Econômico Europeu: comece pelo registro de instituições de pagamento e moeda eletrônica da EBA e depois confira o registro original junto à autoridade nacional competente. A autorização de prestadores de serviços de criptoativos (CASP) no âmbito do regulamento MiCA deve ser verificada nos materiais da ESMA sobre o MiCA e nos registros nacionais pertinentes. A autorização CASP pertence a uma categoria regulatória distinta das licenças de emissão de cartões e de moeda eletrônica.
Estados Unidos: quando o contrato identificar um banco, utilize o BankFind Suite da FDIC para verificar sua identidade e sua condição em relação ao seguro de depósitos. Também é necessário confirmar, no contrato do titular, que esse banco realmente presta serviços ao produto específico.
A consulta ao registro não encerra a investigação. Ainda é preciso responder a três perguntas: a entidade registrada é a mesma pessoa jurídica mencionada no contrato? A autorização cobre as atividades em questão? O produto é oferecido a residentes da região do usuário? Uma licença pertencente a outra empresa do grupo, uma autorização obtida no passado ou a disponibilidade do produto em outro mercado não respondem a essas perguntas.
Se não for possível encontrar o contrato do titular aplicável à região do usuário, permanecem lacunas relevantes sobre a identidade do emissor e a aplicabilidade contratual do produto.
3. Gnosis Pay: autorização de emissão, registros regulatórios e ativos onchain exigem verificações separadas
O programa original de cartões para pessoas físicas da Gnosis Pay oferece um exemplo de divisão clara de responsabilidades entre instituições.
Segundo uma notificação formal publicada pela Gnosis Pay em 21 de setembro de 2026, seus cartões originais destinados a usuários individuais eram emitidos por entidades ligadas à Monavate. A Gnosis Pay atuava como prestadora de serviços tecnológicos e gestora do programa de cartões.
Mais especificamente:
Para titulares no Reino Unido e em outras jurisdições aplicáveis fora do Espaço Econômico Europeu, a instituição emissora era a Monavate Ltd, registrada na Financial Conduct Authority (FCA) do Reino Unido sob o número 901097.
Para titulares no Espaço Econômico Europeu, a instituição emissora correspondente era a UAB Monavate, supervisionada pelo Banco da Lituânia, com autorização número LB002139.
A Gnosis Pay fornecia a plataforma de gerenciamento dos cartões e os serviços relacionados por meio do próprio aplicativo e de integrações com parceiros.
Essas relações institucionais não foram deduzidas dos logotipos apresentados no site. Elas constam dos arranjos contratuais divulgados pela Gnosis Pay em sua notificação formal sobre o encerramento dos cartões.
Fonte original: notificação formal da Gnosis Pay publicada em 21 de setembro de 2026
A situação regulatória das duas entidades Monavate também pode ser confirmada em registros oficiais.
A UAB Monavate consta do registro oficial do Banco da Lituânia como instituição de moeda eletrônica, com autorização LB002139, vigente desde 31 de março de 2022.
A Monavate Ltd, no Reino Unido, pode ser consultada no registro britânico de serviços financeiros pelo número FCA 901097. O site da empresa também divulga informações sobre a pessoa jurídica e sua situação regulatória.
O aspecto mais importante desse caso é a distinção entre a emissão dos cartões e o controle dos ativos onchain.
Os cartões originais da Gnosis Pay estavam vinculados às contas de contratos inteligentes Safe dos usuários na Gnosis Chain. Segundo a notificação oficial, os ativos mantidos nessas contas permaneciam sob controle dos próprios usuários. Nem a Gnosis Pay nem a Monavate detinham as chaves de assinatura dos usuários que permitiriam movimentar livremente esses ativos.
Alguns usuários também podiam receber transferências em euros por meio dos serviços independentes de moeda eletrônica e IBAN oferecidos pela Monerium. A Monerium desempenhava uma função diferente da instituição emissora dos cartões.
Assim, a estrutura pode ser dividida em quatro componentes:
Gnosis Pay: marca, serviços tecnológicos e gestão do programa de cartões;
Monavate: emissão de cartões e serviços de pagamento nas jurisdições correspondentes;
Safe do usuário: controle dos ativos onchain;
Monerium: serviços relacionados de moeda eletrônica em euros e IBAN.
Em setembro de 2026, a Gnosis Pay anunciou o encerramento gradual de seus serviços originais de cartões para pessoas físicas. Conforme os procedimentos oficiais disponíveis até novembro de 2026, os cartões originais da Gnosis Pay deixariam de funcionar em 20 de dezembro de 2026, às 23h59 UTC. A aplicação web também deixaria de oferecer a maior parte de suas funções, com exceção dos saques.
O encerramento do programa original, porém, não retiraria automaticamente dos usuários o controle dos ativos mantidos em suas contas Safe. Os titulares poderiam continuar administrando esses ativos onchain com ferramentas compatíveis com Safe.
Reembolsos de transações anteriores, disputas e reclamações relacionados aos cartões originais continuariam sujeitos aos contratos de emissão e aos procedimentos aplicáveis. Usuários que migrassem para um novo programa com outro parceiro teriam de aceitar novos termos para titulares.
Fonte original: serviços que permanecem disponíveis após o encerramento da Gnosis Pay
O caso Gnosis Pay mostra que a marca, a instituição emissora e quem controla os ativos podem assumir responsabilidades distintas. Somente ao identificar essas relações é possível avaliar quais serviços serão afetados por mudanças no programa e quais ativos continuarão sob controle do usuário.
4. Verificar a custódia exige acompanhar a conversão dos ativos e as obrigações de restituição
Investigar a custódia não significa apenas perguntar "onde está o dinheiro?". Nos cartões de pagamento com criptoativos, os ativos depositados e o saldo disponível para compras podem pertencer a estruturas de contas diferentes, sujeitas a contratos e mecanismos de proteção distintos.
A afirmação de que "os recursos são administrados por uma instituição regulada" não esclarece, por si só, a estrutura dos fundos. É necessário identificar a natureza dos ativos, a forma de custódia e como os recursos são convertidos entre o depósito e a realização dos pagamentos.
Custódia centralizada na plataforma: comece pelo contrato da conta de ativos digitais
Alguns cartões exigem que o usuário deposite USDT, USDC ou outros criptoativos na plataforma antes que eles sejam convertidos, de acordo com as regras do serviço, em saldo disponível para uso no cartão.
Os ativos digitais depositados podem permanecer em carteiras da própria plataforma ou ser mantidos por uma instituição de custódia terceirizada. O emissor do cartão pode cuidar da conta de gastos e das operações de pagamento sem deter diretamente os criptoativos antes da conversão.
É necessário examinar o contrato da conta de ativos digitais para identificar se a plataforma mantém os ativos em custódia, se pode contratar subcustodiantes e qual é a natureza dos direitos do usuário sobre esses ativos caso a empresa enfrente dificuldades financeiras.
Se o contrato permitir que a plataforma utilize, empreste ou realoque ativos de clientes em determinadas condições, os riscos financeiros decorrentes dessas cláusulas também devem ser avaliados.
Outra questão fundamental é o momento da conversão. Os criptoativos são convertidos imediatamente após o depósito ou os tokens só são vendidos na autorização ou liquidação de uma compra? Quem assume o risco de custódia antes da conversão e quem deve resgatar ou restituir o saldo depois? Um saldo exibido em dólares informa apenas a unidade de conta utilizada na interface. Isso não comprova a existência jurídica de um depósito bancário em dólares.
Saldos de moeda eletrônica: verifique o emissor e os mecanismos de safeguarding
No Reino Unido e em determinados mercados europeus, contas de cartões fintech podem ser oferecidas por instituições de moeda eletrônica.
Em geral, essas instituições precisam cumprir os requisitos aplicáveis de proteção dos recursos dos clientes, incluindo, conforme o caso, a segregação desses valores em relação aos recursos próprios da empresa e a adoção de mecanismos legalmente permitidos de safeguarding.
As orientações da FCA para instituições de pagamento e moeda eletrônica explicam essas exigências. Regras complementares que entraram em vigor em 7 de maio de 2026 reforçaram os procedimentos de conciliação, manutenção de registros e supervisão. As informações legais oficiais da Monavate também esclarecem que os saldos das contas de cartão no Reino Unido são protegidos pelas regras de safeguarding de moeda eletrônica, e não pelo sistema britânico de compensação de depósitos bancários FSCS.
Ao analisar esses serviços, também é necessário conferir os prazos de resgate, as tarifas, as condições de bloqueio de contas e de recusa de pagamentos, além de verificar se as contas utilizadas para safeguarding são abertas em nome da própria instituição emissora. Mesmo quando os recursos subjacentes estão depositados em um banco, o titular da moeda eletrônica não necessariamente possui um contrato de depósito direto com esse banco. O direito de resgate e os mecanismos de proteção dos recursos de clientes são questões jurídicas relacionadas, mas distintas.
Carteiras de autocustódia: verifique as assinaturas e outros poderes dos contratos inteligentes
Em cartões vinculados a carteiras de autocustódia ou contas de contratos inteligentes, os usuários podem continuar detendo as chaves privadas ou as permissões de assinatura necessárias para controlar seus ativos.
Essa estrutura pode reduzir a dependência da custódia centralizada da plataforma. Entretanto, autocustódia não significa que todas as operações possam ser realizadas de maneira independente pelo usuário. As permissões dos contratos inteligentes e os mecanismos de autorização de pagamentos também precisam ser examinados.
Entre as questões relevantes estão:
Quem pode assinar transações de transferência de ativos?
É necessário autorizar um contrato inteligente específico a movimentar tokens durante uma compra?
Os limites de autorização podem ser alterados ou revogados?
O contrato inteligente possui funções de atualização, pausa, administração ou outros privilégios especiais?
Se o serviço de cartões for encerrado, o usuário ainda conseguirá retirar seus ativos de forma independente usando ferramentas padrão de carteira?
O simples uso do termo "Self-Custody" por uma plataforma não responde a essas perguntas.
Também é importante distinguir os ativos que permanecem em uma carteira de autocustódia dos recursos que já entraram no processo de pagamento ou conversão. Mesmo quando o usuário controla integralmente sua carteira, ainda pode depender de prestadores externos durante a conversão, a liquidação das transações ou o processamento de reembolsos.
Produtos com garantia em criptoativos: analise separadamente o empréstimo e a garantia
Alguns cartões de crédito cripto e produtos de pagamento com garantia permitem que o usuário obtenha limite para compras mediante a vinculação de criptoativos como garantia.
Nesses modelos, os serviços de pagamento com cartão e a custódia dos ativos dados em garantia podem ser prestados por instituições diferentes.
O usuário precisa confirmar quem controla os ativos em garantia, qual entidade celebra o contrato de empréstimo, se existem condições de liquidação compulsória e como a relação de crédito e garantia continuará caso a conta do cartão seja desativada.
A condição regulatória do banco emissor não significa que os criptoativos dados em garantia tenham proteção equivalente. A emissão de cartões e os empréstimos garantidos por ativos digitais envolvem responsabilidades contratuais e riscos distintos, que precisam ser examinados separadamente.
5. O que os dados BIN e as licenças realmente comprovam
O BIN (Bank Identification Number, ou número de identificação bancária) pode fornecer indícios sobre o âmbito de emissão, a região e as características do produto. O setor utiliza tanto BINs de seis quanto de oito dígitos, e os dados sobre faixas específicas de contas podem oferecer informações mais detalhadas. O BIN Attribute Sharing Service da Visa explica que um mesmo BIN pode abranger diferentes faixas de contas e que também existem BINs compartilhados. Bancos de dados públicos nem sempre são atualizados rapidamente. Por isso, os seis primeiros dígitos do cartão não permitem identificar completamente o contrato de emissão aplicável ao titular, muito menos descobrir quem custodia seus USDT.
Uma licença comprova determinada condição regulatória da instituição, mas o alcance da proteção depende do tipo de autorização, da natureza da conta e da legislação aplicável.
Para avaliar a proteção dos recursos associados a um cartão cripto, é preciso separar três questões.
Qual autorização a instituição possui? Ela pode ser um banco, uma instituição de moeda eletrônica, uma instituição de pagamento ou uma prestadora de serviços de criptoativos. Cada licença permite desenvolver atividades diferentes.
Que tipo de ativo o usuário possui? Pode ser um depósito bancário, moeda eletrônica, ativos digitais mantidos em uma conta da plataforma ou tokens onchain controlados diretamente pelo usuário.
Que mecanismos se aplicam quando ocorre um problema? Dependendo da estrutura, podem existir seguro de depósitos, salvaguarda de recursos de clientes, direitos de crédito contratuais, restituição de ativos, procedimentos de contestação de transações com cartão ou outras medidas legais.
Essas diferenças determinam quais direitos podem ser exercidos pelo usuário se a instituição enfrentar dificuldades financeiras, a conta for bloqueada ou o serviço de cartões for encerrado.
A afirmação de que uma plataforma "trabalha com bancos autorizados" não demonstra que todos os ativos mantidos nela estejam cobertos por seguro de depósitos bancários. Da mesma forma, problemas operacionais de uma instituição licenciada não afetam necessariamente todos os ativos de seus clientes da mesma maneira.
O ponto central é identificar por qual etapa do serviço a instituição responde e se essa responsabilidade abrange o produto e os recursos efetivamente utilizados pelo titular.
6. Quando as informações divergem, decida com base nas evidências que faltam
Durante uma verificação, é possível encontrar o nome de um emissor no rodapé do site, outra empresa no contrato do titular e uma terceira instituição em uma ferramenta pública de consulta de BIN.
Isso não significa necessariamente que a plataforma tenha fornecido informações falsas. O site pode fazer referência a programas de cartões de diferentes países, as entidades reguladas podem pertencer ao mesmo grupo empresarial ou o banco de dados público pode ainda não ter sido atualizado.
Se a divergência não puder ser explicada por um contrato válido, a plataforma deve ser solicitada a esclarecê-la.
Diante de diferenças não resolvidas sobre as entidades responsáveis, vale fazer cinco perguntas:
Qual é a razão social completa da instituição que emite o cartão disponível no meu país?
Qual é o número de registro regulatório dessa instituição e qual contrato do titular os usuários assinam?
Quem mantém e controla os USDT ou USDC depositados antes de sua conversão em saldo do cartão?
Qual é a natureza jurídica do saldo disponível para compras e quais mecanismos de safeguarding ou outras formas de proteção se aplicam?
Se a parceria de emissão terminar, quem continuará responsável pelos reembolsos de transações anteriores, pelos saldos das contas e pelas operações pendentes?
Se a plataforma responder apenas "trabalhamos com bancos autorizados em todo o mundo", sem identificar o emissor e os arranjos de recursos aplicáveis ao usuário, a resposta não esclarece as responsabilidades das partes.
Antes de depositar recursos, o usuário deve esclarecer pelo menos três pontos:
Qual pessoa jurídica é a emissora legal do meu cartão?
Quem controla, mantém sob custódia ou tem a obrigação de restituir meus ativos digitais depositados e meu saldo disponível para compras?
Se minha conta for bloqueada, houver uma disputa sobre reembolso ou o programa for encerrado, com base em qual contrato e perante qual instituição devo apresentar minha reclamação?
Quando essas três questões podem ser respondidas, o usuário dispõe das informações essenciais para compreender as relações sobre os recursos e seus direitos contratuais.
Se nem mesmo a instituição emissora puder ser identificada, ou se a plataforma não conseguir explicar a estrutura de contas em que os recursos dos clientes são mantidos, a confiabilidade de seus arranjos financeiros de longo prazo continuará em dúvida, mesmo que o cartão esteja funcionando normalmente para compras.