
قد تقف وراء بطاقة دفع تحمل شعار Visa أو Mastercard وترتبط بالأصول المشفرة عدة شركات مستقلة قانونياً. يتقدم المستخدم بطلب للحصول على البطاقة عبر إحدى المنصات، ويودع عملات USDT أو USDC، ثم يستخدم البطاقة في مشترياته. لكن الشركة التي تدير التطبيق ليست بالضرورة المؤسسة المالية التي تصدر البطاقة، وقد لا تكون هي الجهة التي تحتفظ بالأصول الرقمية أو الأموال التي أودعها المستخدم.
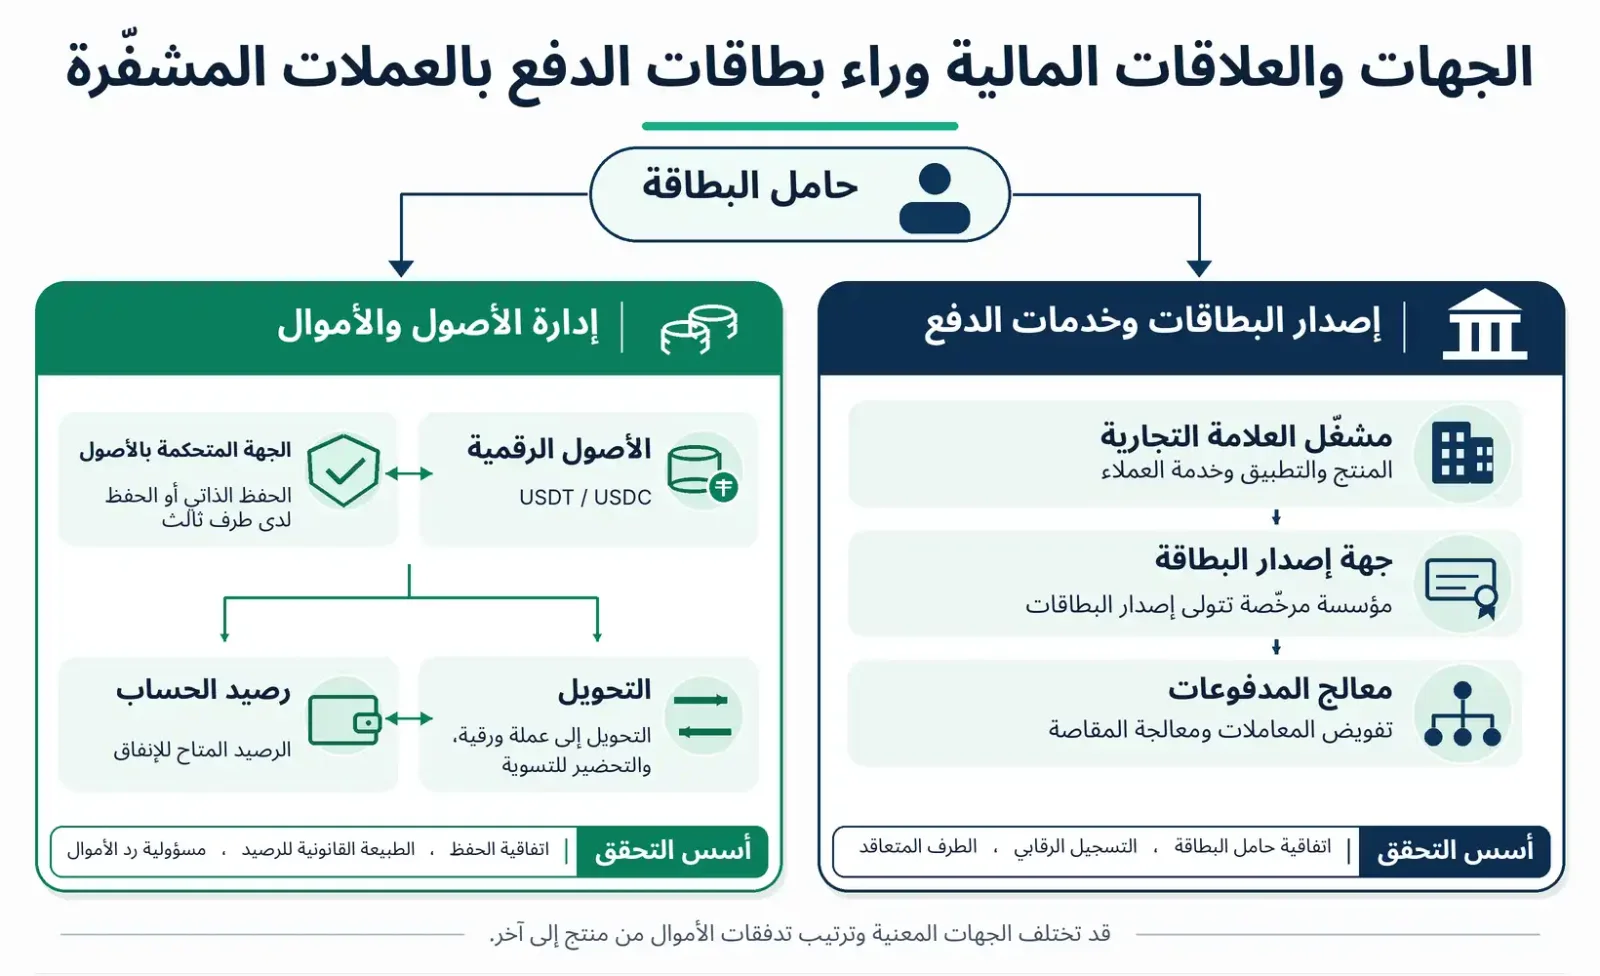
تتولى بعض العلامات التجارية لبطاقات الدفع المرتبطة بالأصول المشفرة تصميم المنتجات وخدمة العملاء واستقطاب المستخدمين، بينما تتكفل مؤسسات مالية مرخصة بإصدار البطاقات. وتتولى شركات متخصصة معالجة عمليات تفويض المعاملات والمقاصة، في حين قد تُحفظ الأصول الرقمية لدى منصات تداول أو جهات حفظ متخصصة أو في محافظ المستخدمين الخاصة على شبكات البلوكشين.
عندما تسير المدفوعات اليومية بصورة طبيعية، قد لا تظهر أهمية هذه الفروق. لكن إذا جُمّد الحساب، أو فُرضت قيود على سحب الأموال، أو انتهت شراكة إصدار البطاقات، أو توقفت المنصة عن العمل، يصبح من الضروري معرفة الشركة التي أبرم معها المستخدم عقد الخدمات المالية، والجهة المسؤولة عن معالجة معاملات البطاقة، ومن يتحكم في أصول الحساب، والجهة التي يمكن الرجوع إليها عند نشوء نزاع.
لا يكفي للتحقق من خلفية بطاقة دفع مرتبطة بالأصول المشفرة النظر إلى شهرة العلامة التجارية أو دعم شبكة Visa أو التراخيص التنظيمية المعروضة على الموقع الإلكتروني. فالنهج الأكثر موثوقية هو تتبع اتفاقية حامل البطاقة والسجلات الرسمية ومسار الأموال، لتحديد الكيان القانوني المسؤول عن كل مرحلة.
1. تحديد الكيانات القانونية التي تقف وراء البطاقة
في بطاقات الخصم الصادرة عن البنوك التقليدية، غالباً ما يكون البنك صاحب العلامة التجارية هو نفسه الجهة المصدرة للبطاقة ومقدم خدمة حساب الودائع. ولذلك تكون المسؤوليات واضحة نسبياً.
أما بطاقات الدفع المرتبطة بالأصول المشفرة، فتتنوع هياكلها التجارية بدرجة أكبر. ويظهر ذلك خصوصاً في المنتجات التي تقدمها شركات التكنولوجيا المالية غير المصرفية، حيث تشترك مؤسسات متعددة في إصدار البطاقات وتقديم الخدمات المرتبطة بالأموال.
فيما يلي التوزيع المعتاد للأدوار في بطاقات الدفع المرتبطة بالأصول المشفرة التي تسوقها علامات تجارية غير مصرفية:
الجهة أو الدور | المسؤوليات الرئيسية | ما ينبغي التحقق منه |
|---|---|---|
مشغل العلامة التجارية | التطبيق وتصميم المنتج واستقطاب المستخدمين وخدمة العملاء | الاسم القانوني المسجل للشركة، وما إذا كانت طرفاً مباشراً في عقود الخدمات المالية |
الجهة المصدرة للبطاقة (Card Issuer) | إصدار البطاقات وتقديم خدمات الدفع المنصوص عليها في العقد | الكيان القانوني المصدر، ورقم التسجيل التنظيمي، والمناطق المشمولة بالخدمة |
الجهة الراعية لرقم BIN (BIN Sponsor) | توفير ترتيبات رقم BIN والاتصال بشبكة البطاقات الخاصة بالبرنامج | الجهة التي تتحمل مسؤوليات الإصدار والالتزامات المرتبطة بشبكة البطاقات |
مدير برنامج البطاقات (Program Manager) | تشغيل برنامج البطاقات وتنسيق أعماله | الالتزامات التعاقدية المحددة تجاه حاملي البطاقات |
معالج معاملات الجهة المصدرة (Issuer Processor) | تفويض المعاملات ومعالجتها وتشغيل أنظمة البطاقات | ما إذا كان دوره يقتصر على تقديم الخدمات التقنية |
جهة حفظ الأصول أو مزود خدمات الحسابات | إدارة الأصول الرقمية أو النقود الإلكترونية أو الأرصدة بالعملات الورقية | التحكم في الأصول، والتزامات الرد، وآليات حماية الأموال |
تميز Visa بين أدوار BIN Sponsor وIssuer Processor وProgram Manager في شرحها لأنواع الشركاء.
قد تؤدي شركة واحدة عدة أدوار، وقد تتعامل العلامة التجارية مع شركاء مختلفين بحسب الدولة. ولذلك يمكن أن تختلف الجهة المصدرة أو بنية إدارة الأموال لبطاقة تُطرح في أوروبا عن تلك المستخدمة لمنتج يحمل الاسم نفسه في منطقة أخرى.
ومن أكثر النقاط عرضة للخلط الفرق بين «الجهة المصدرة للبطاقة» و«الجهة المسؤولة عن حفظ الأموال».
تتحمل الجهة المصدرة مسؤولية إصدار البطاقة وخدمات الدفع المرتبطة بها، لكن الأصول المشفرة التي يودعها المستخدم لتمويل مشترياته قد تكون محفوظة لدى شركة أخرى تماماً.
2. من اتفاقية حامل البطاقة إلى السجل التنظيمي
تُعد اتفاقية حامل البطاقة (Cardholder Agreement) عادةً الدليل الأكثر مباشرة على هوية الجهة المصدرة.
بالنسبة إلى البطاقات التي تقدمها علامات تجارية غير مصرفية، قد لا تحمل هذه الاتفاقية اسم العلامة التجارية نفسها، بل قد تصدر عن بنك شريك أو مؤسسة نقود إلكترونية أو كيان آخر مخول قانوناً بإصدار البطاقات.
يمكن للمستخدم البحث عن الوثائق والمصطلحات التالية على الموقع الرسمي للمنصة، أو أثناء طلب البطاقة، أو في قسم الوثائق القانونية داخل التطبيق:
Cardholder Agreement أو Card Terms؛
Terms and Conditions؛
Issued by، Card Issuer؛
Electronic Money Terms؛
Card Program Terms؛
Safeguarding أو Custody Disclosure.
ينبغي البدء باسم الجهة المصدرة الوارد في الصفحة الأولى من الاتفاقية أو في الإفصاحات القانونية. ويجب التحقق من اسمها القانوني الكامل، وعنوانها المسجل، ورقمها التنظيمي، وما إذا كانت مسؤولة عن برنامج البطاقات المقدم للمستخدمين في دولة إقامة الشخص أو منطقته.
بعد تحديد الكيان القانوني، يجب الرجوع إلى السجلات الأصلية لدى الجهات التنظيمية:
المملكة المتحدة: يمكن استخدام FCA Firm Checker أو Financial Services Register للبحث بالاسم القانوني أو الرقم المرجعي للشركة (Firm Reference Number - FRN)، والتحقق من حالة الترخيص ونطاق الأنشطة المسموح بها والإجراءات الرقابية السابقة والقيود ذات الصلة. ويجب التمييز بين الترخيص كمؤسسة نقود إلكترونية والتسجيل لأغراض مكافحة غسل الأموال في قطاع الأصول المشفرة؛ فالتسجيل الأخير لا يثبت امتلاك المؤسسة صلاحية إصدار البطاقات أو قبول الودائع المصرفية.
المنطقة الاقتصادية الأوروبية: ينبغي البدء بمراجعة سجل المؤسسات العاملة في خدمات الدفع والنقود الإلكترونية لدى EBA، ثم مطابقة البيانات مع السجل الأصلي للسلطة المختصة في الدولة المعنية. أما صفة مزود خدمات الأصول المشفرة (CASP) بموجب إطار MiCA الأوروبي، فينبغي التحقق منها عبر صفحة ESMA الخاصة بتنظيم MiCA والسجلات الوطنية ذات الصلة. ويختلف ترخيص CASP تنظيمياً عن تراخيص إصدار البطاقات ومزاولة أنشطة النقود الإلكترونية.
الولايات المتحدة: إذا ورد اسم بنك في الاتفاقية، يمكن استخدام BankFind Suite التابع لمؤسسة FDIC للتحقق من هوية البنك ووضعه فيما يتعلق بالتأمين على الودائع. لكن يجب أيضاً التأكد من اتفاقية حامل البطاقة أن البنك يقدم بالفعل خدمات للمنتج المعني.
لا تنتهي عملية التحقق بمجرد العثور على المؤسسة في السجل. فما زال هناك ثلاثة أسئلة: هل الكيان المسجل هو نفسه الطرف القانوني المذكور في العقد؟ وهل يغطي ترخيصه الأنشطة ذات الصلة؟ وهل يُقدم المنتج للمقيمين في المنطقة التي يعيش فيها المستخدم؟ إن امتلاك شركة تابعة للمجموعة ترخيصاً، أو حصول مؤسسة على ترخيص في الماضي، أو إمكانية استخدام المنتج في سوق أخرى، لا يكفي للإجابة عن هذه الأسئلة.
إذا تعذر العثور على اتفاقية حامل بطاقة تنطبق على منطقة إقامة المستخدم، فإن هوية الجهة المصدرة والأساس التعاقدي المطبق على البطاقة يظلان من أوجه النقص الجوهرية في المعلومات.
3. Gnosis Pay: يجب التحقيق بصورة مستقلة في صلاحية الإصدار والسجلات التنظيمية والأصول الموجودة على البلوكشين
يقدم برنامج البطاقات الأصلي المخصص للأفراد لدى Gnosis Pay مثالاً واضحاً على توزيع المسؤوليات بين مؤسسات مختلفة.
وفقاً لإشعار رسمي نشرته Gnosis Pay في 21 سبتمبر 2026، كانت البطاقات الأصلية المخصصة للمستخدمين الأفراد تصدر عن كيانات مرتبطة بشركة Monavate، بينما كانت Gnosis Pay تتولى دور مزود الخدمات التقنية ومدير برنامج البطاقات.
وعلى وجه التحديد:
بالنسبة إلى حاملي البطاقات في المملكة المتحدة وغيرها من المناطق المعنية خارج المنطقة الاقتصادية الأوروبية، كانت الجهة المصدرة هي Monavate Ltd، المسجلة لدى هيئة السلوك المالي البريطانية (FCA) تحت الرقم 901097.
أما حاملو البطاقات في المنطقة الاقتصادية الأوروبية، فكانت الجهة المصدرة لهم هي UAB Monavate، الخاضعة لرقابة بنك ليتوانيا، برقم الترخيص LB002139.
كانت Gnosis Pay توفر منصة إدارة البطاقات والخدمات المرتبطة بها من خلال تطبيقها الخاص والتكامل مع أنظمة شركائها.
ولا تستند هذه العلاقات المؤسسية إلى استنتاجات مستمدة من الشعارات المعروضة على الموقع، بل إلى الترتيبات التعاقدية التي كشفت عنها Gnosis Pay في إشعارها الرسمي بشأن إيقاف البطاقات.
المصدر الأصلي: الإشعار الرسمي الصادر عن Gnosis Pay بتاريخ 21 سبتمبر 2026
ويمكن أيضاً التحقق من الوضع التنظيمي لكل من كياني Monavate عبر السجلات الرسمية.
تظهر UAB Monavate في السجل الرسمي لبنك ليتوانيا بوصفها مؤسسة نقود إلكترونية، تحمل الترخيص رقم LB002139، وقد بدأ سريان ترخيصها في 31 مارس 2022.
أما Monavate Ltd في المملكة المتحدة، فيمكن التحقق من بياناتها في سجل الخدمات المالية البريطاني باستخدام رقم FCA البالغ 901097. كما يفصح موقع الشركة عن معلومات الكيان القانوني ووضعه التنظيمي.
لكن الجانب الأكثر أهمية في هذه الحالة هو العلاقة بين إصدار البطاقة والتحكم في الأصول الموجودة على البلوكشين.
كانت بطاقات Gnosis Pay الأصلية مرتبطة بحسابات العقود الذكية Safe الخاصة بالمستخدمين على شبكة Gnosis Chain. ووفقاً للإشعار الرسمي، احتفظ المستخدمون بالتحكم في الأصول الموجودة داخل حساباتهم على Safe، ولم تكن Gnosis Pay أو Monavate تحتفظان بمفاتيح توقيع المستخدمين التي تتيح نقل تلك الأصول بصورة منفردة ودون قيود.
وكان بإمكان بعض المستخدمين أيضاً استقبال تحويلات باليورو عبر خدمات مستقلة للنقود الإلكترونية وأرقام الحسابات المصرفية الدولية (IBAN) تقدمها Monerium. وكانت Monerium تؤدي دوراً مختلفاً عن دور الجهة المصدرة للبطاقات.
وبذلك يمكن تقسيم الترتيبات إلى أربعة عناصر:
Gnosis Pay: العلامة التجارية والخدمات التقنية وإدارة برنامج البطاقات؛
Monavate: إصدار البطاقات وتقديم خدمات الدفع في المناطق المعنية؛
حساب Safe الخاص بالمستخدم: التحكم في الأصول الموجودة على البلوكشين؛
Monerium: خدمات النقود الإلكترونية المقومة باليورو وخدمات IBAN ذات الصلة.
في سبتمبر 2026، أعلنت Gnosis Pay عن الإنهاء التدريجي لخدمات البطاقات الأصلية المخصصة للأفراد. ووفقاً للترتيبات الرسمية المتاحة حتى نوفمبر 2026، كان من المقرر أن تتوقف بطاقات Gnosis Pay الأصلية عن العمل في 20 ديسمبر 2026 عند الساعة 23:59 بالتوقيت العالمي المنسق (UTC). كما كان من المقرر إيقاف معظم وظائف تطبيق الويب، باستثناء عمليات السحب.
لكن انتهاء برنامج البطاقات الأصلي لا يعني فقدان المستخدمين تلقائياً سيطرتهم على الأصول الموجودة في حسابات Safe. إذ يستطيع حاملو البطاقات مواصلة إدارة تلك الأصول على البلوكشين باستخدام أدوات متوافقة مع Safe.
أما المبالغ المستردة عن المعاملات السابقة، والنزاعات والشكاوى المتعلقة بالبطاقات الأصلية، فتبقى خاضعة لاتفاقيات الإصدار الأصلية والإجراءات ذات الصلة. ويتعين على المستخدمين الذين ينتقلون إلى برنامج بطاقات جديد مع شريك آخر قبول شروط جديدة لحاملي البطاقات.
المصدر الأصلي: الخدمات التي تستمر بعد إيقاف خدمات Gnosis Pay
توضح حالة Gnosis Pay أن العلامة التجارية والجهة المصدرة للبطاقة والطرف الذي يتحكم في الأصول قد يتحمل كل منها مسؤوليات مستقلة. ولا يمكن تحديد الخدمات التي ستتأثر بتغيير برنامج البطاقات، والأصول التي ستظل تحت سيطرة المستخدم، إلا بعد التحقق من كل علاقة على حدة.
4. التحقق من جهة حفظ الأموال يتطلب تتبع تحويل الأصول والتزامات ردها
لا يكفي عند التحقيق في ترتيبات حفظ الأموال طرح سؤال «أين توجد الأموال؟». ففي بطاقات الدفع المرتبطة بالأصول المشفرة، قد تخضع الأصول المودعة والأرصدة المتاحة للإنفاق لأنظمة حسابات مختلفة، ولكل منها عقود وآليات حماية مستقلة.
كما أن عبارة «تدير الأموال مؤسسة خاضعة للتنظيم» لا توضح وحدها حقيقة الترتيبات. فمن الضروري تحديد نوع الأصول وطريقة حفظها وكيفية تحويلها خلال المراحل الممتدة من الإيداع إلى الإنفاق.
الحفظ المركزي لدى المنصة: ابدأ باتفاقية حساب الأصول الرقمية
تشترط بعض بطاقات الدفع المرتبطة بالأصول المشفرة على المستخدم إيداع USDT أو USDC أو غيرها من الأصول المشفرة في المنصة أولاً، ثم تحول المنصة هذه الأصول وفق قواعدها إلى رصيد يمكن استخدامه بالبطاقة.
قد تُحفظ الأصول الرقمية المودعة في محافظ تابعة للمنصة نفسها، أو تُعهد إلى جهة حفظ خارجية. وقد تتولى المؤسسة المصدرة للبطاقة إدارة حساب الإنفاق ومعاملات الدفع دون أن تحتفظ مباشرة بالأصول المشفرة قبل تحويلها.
ينبغي مراجعة اتفاقية حساب الأصول الرقمية للتأكد مما إذا كانت المنصة تحتفظ بالأصول بصفتها جهة حفظ، وما إذا كان يحق لها الاستعانة بجهات حفظ فرعية، وما طبيعة المطالبة القانونية التي يمتلكها المستخدم بشأن أصوله إذا واجهت المنصة صعوبات مالية.
وإذا كانت الاتفاقية تسمح للمنصة باستخدام أصول العملاء أو إقراضها أو إعادة تخصيصها في ظروف معينة، فينبغي تقييم المخاطر المالية الناشئة عن هذه الشروط.
ومن المسائل الأساسية أيضاً توقيت تحويل الأصول. هل يجري التحويل فور الإيداع، أم لا تُباع الرموز الرقمية إلا عند تفويض عملية الشراء أو تسويتها؟ ومن يتحمل مخاطر الحفظ قبل التحويل، ومن يلتزم باسترداد الرصيد أو رده بعد ذلك؟ إن ظهور الرصيد بالدولار الأمريكي على شاشة التطبيق يدل فقط على وحدة الحساب المستخدمة في الواجهة، ولا يثبت أن المستخدم يمتلك قانونياً وديعة مصرفية بالدولار.
أرصدة النقود الإلكترونية: تحقق من جهة الإصدار وترتيبات حماية أموال العملاء
في المملكة المتحدة وبعض الأسواق الأوروبية، قد تُقدم حسابات بطاقات التكنولوجيا المالية عبر مؤسسات النقود الإلكترونية.
وتخضع هذه المؤسسات عموماً للمتطلبات المعمول بها لحماية أموال العملاء، ومنها، بحسب الترتيبات المطبقة، فصل أموال العملاء المعنية عن الأموال الخاصة بالمؤسسة، واستخدام وسائل حماية يسمح بها القانون.
توضح إرشادات FCA لمؤسسات الدفع والنقود الإلكترونية هذه الالتزامات. وقد عززت القواعد الإضافية التي بدأ تطبيقها في 7 مايو 2026 متطلبات المطابقة المحاسبية وحفظ السجلات والرقابة. كما تشير الإفصاحات القانونية الرسمية لشركة Monavate إلى أن أرصدة حسابات بطاقاتها في المملكة المتحدة تخضع لقواعد حماية أموال العملاء (Safeguarding) الخاصة بالنقود الإلكترونية، ولا تشملها تعويضات الودائع المصرفية بموجب نظام تعويض الخدمات المالية البريطاني (FSCS).
وعند دراسة ترتيبات النقود الإلكترونية، ينبغي مراجعة شروط الحساب المتعلقة بمدد استرداد القيمة والرسوم وتجميد الحسابات ورفض المدفوعات، وكذلك التحقق مما إذا كانت حسابات حماية أموال العملاء تُفتح باسم المؤسسة المصدرة نفسها. وحتى إذا كانت الأموال الأساسية مودعة لدى أحد البنوك، فهذا لا يعني بالضرورة وجود عقد وديعة مباشر بين حامل النقود الإلكترونية والبنك. فالحق المستقل في استرداد قيمة النقود الإلكترونية وترتيبات حماية أموال العملاء مسألتان قانونيتان مترابطتان، لكنهما مختلفتان.
محافظ الحفظ الذاتي: تحقق من صلاحيات التوقيع ومن الصلاحيات الأخرى للعقد الذكي
في بطاقات الدفع المرتبطة بمحافظ الحفظ الذاتي أو حسابات العقود الذكية، قد يحتفظ المستخدم بالمفاتيح الخاصة أو صلاحيات التوقيع اللازمة للتحكم في أصوله.
يمكن لهذا الهيكل تقليل الاعتماد على الحفظ المركزي لدى المنصة، لكنه لا يعني أن المستخدم يستطيع تنفيذ جميع العمليات بصورة مستقلة. فما زال من الضروري فحص صلاحيات العقود الذكية وآليات تفويض المدفوعات.
وتشمل الأسئلة المهمة ما يلي:
من يستطيع توقيع المعاملات التي تنقل الأصول؟
هل تتطلب عمليات الإنفاق منح عقد ذكي معين صلاحية استخدام الرموز الرقمية؟
هل يمكن تعديل حدود التفويض أو إلغاؤها؟
هل يتضمن العقد الذكي صلاحيات للترقية أو الإيقاف المؤقت أو الإدارة أو غيرها من الصلاحيات الخاصة؟
إذا انتهت خدمة البطاقة، فهل يستطيع المستخدم سحب أصوله بصورة مستقلة باستخدام أدوات المحافظ المعتادة؟
إن مجرد استخدام المنصة لمصطلح «Self-Custody» لا يجيب عن هذه الأسئلة.
ويجب كذلك التمييز بين الأصول التي ما زالت داخل محفظة الحفظ الذاتي والأموال التي دخلت بالفعل في عمليات الدفع أو التحويل. فحتى عندما يتحكم المستخدم بالكامل في محفظته، قد يظل معتمداً على مقدمي خدمات خارجيين أثناء تحويل الأصول أو تسوية المعاملات أو معالجة المبالغ المستردة.
المنتجات المضمونة بأصول مشفرة: افصل بين القرض والضمانات
تتيح بعض بطاقات الائتمان المرتبطة بالأصول المشفرة ومنتجات الدفع المضمونة للمستخدمين الحصول على حدود إنفاق مقابل تقديم أصول مشفرة كضمان.
وفي هذه الحالة، قد تقدم مؤسسة خدمات الدفع بالبطاقة بينما تتولى مؤسسة أخرى حفظ الأصول المقدمة كضمان.
يتعين على المستخدم معرفة الجهة التي تتحكم في الأصول المرهونة، والطرف الذي يبرم معه عقد القرض، وما إذا كانت هناك شروط للتصفية الإجبارية، وكيف تستمر علاقة القرض والضمان بعد تعطيل حساب البطاقة.
لا تعني الصفة التنظيمية للبنك المصدر للبطاقة أن الأصول المشفرة المقدمة كضمان تتمتع بالحماية نفسها. فإصدار البطاقات والإقراض بضمان الأصول الرقمية ينطويان على التزامات تعاقدية ومخاطر مختلفة، ويجب التحقق منهما كل على حدة.
5. ما الذي يمكن لبيانات BIN والتراخيص إثباته فعلياً؟
يمكن لرقم تعريف البنك (Bank Identification Number - BIN) تقديم مؤشرات عن نطاق إصدار البطاقة والمنطقة الجغرافية وخصائص المنتج. ويستخدم القطاع أرقام BIN مكونة من ستة أو ثمانية أرقام بالتوازي، وقد توفر المعلومات المتعلقة بنطاقات أرقام الحسابات تفاصيل أكثر دقة. توضح خدمة BIN Attribute Sharing Service من Visa أن رقم BIN الواحد قد يشمل نطاقات حسابات مختلفة، وأن بعض أرقام BIN قد تكون مشتركة بين جهات متعددة. كما أن قواعد بيانات الاستعلام العامة لا تُحدث دائماً في الوقت المناسب. لذلك لا تكفي الأرقام الستة الأولى من البطاقة لتحديد اتفاقية الإصدار الفعلية المطبقة على حاملها بصورة كاملة، ولا يمكنها بطبيعة الحال كشف الجهة التي تحتفظ بعملات USDT الخاصة به.
يثبت الترخيص أن المؤسسة تتمتع بوضع تنظيمي معين، لكن نطاق الحماية الفعلي يعتمد على نوع الترخيص والطبيعة القانونية للحساب والقانون الواجب التطبيق.
ولتقييم حماية الأموال المرتبطة ببطاقة دفع تعتمد على الأصول المشفرة، يجب الفصل بين ثلاثة أسئلة.
ما الأنشطة التي رُخص للمؤسسة بممارستها؟ قد تكون بنكاً أو مؤسسة نقود إلكترونية أو مؤسسة دفع أو مزود خدمات أصول مشفرة. وتختلف الأنشطة المسموح بها باختلاف نوع الترخيص.
ما الأصول التي يمتلكها المستخدم فعلياً؟ قد تكون ودائع مصرفية أو نقوداً إلكترونية أو أصولاً رقمية محفوظة في حساب لدى المنصة أو رموزاً رقمية على البلوكشين يتحكم فيها المستخدم مباشرة.
ما الآليات المطبقة عند حدوث مشكلة؟ قد تشمل، بحسب هيكل المنتج، التأمين على الودائع، أو حماية أموال العملاء، أو الحقوق التعاقدية للدائنين، أو استرداد الأصول، أو إجراءات الاعتراض على معاملات البطاقات، أو غيرها من وسائل الانتصاف القانونية.
تحدد هذه الفروق الحقوق التي يمكن للمستخدم المطالبة بها عندما تواجه المؤسسة صعوبات مالية أو يُجمد الحساب أو تتوقف خدمات البطاقة.
إن إعلان منصة ما أنها «تتعاون مع بنك مرخص» لا يثبت أن جميع الأصول الموجودة على المنصة مشمولة بالتأمين على الودائع المصرفية. وبالمثل، فإن تعرض مؤسسة مرخصة لمخاطر تشغيلية لا يعني بالضرورة تأثر جميع أصول المستخدمين المرتبطة بها بالطريقة نفسها.
المعيار الأساسي هو تحديد مرحلة الخدمة التي تتحمل المؤسسة مسؤوليتها، وما إذا كانت تلك المسؤولية تشمل المنتج والأموال التي يستخدمها حامل البطاقة بالفعل.
6. عند تعارض المعلومات، اتخذ قرار الاستخدام بناءً على الأدلة الناقصة
قد تكشف عملية التحقق عن ثلاثة أسماء مختلفة: جهة مصدرة مذكورة أسفل الموقع الإلكتروني، وشركة أخرى واردة في اتفاقية حامل البطاقة، واسم ثالث يظهر في أداة عامة للاستعلام عن BIN.
لا يعني ذلك بالضرورة أن المنصة قدمت معلومات كاذبة. فقد يشير الموقع إلى برامج بطاقات في دول مختلفة، أو قد تنتمي الجهات الخاضعة للتنظيم إلى مجموعة شركات واحدة، أو ربما لم تُحدث قاعدة البيانات العامة بعد.
إذا تعذر تفسير هذه الاختلافات من خلال عقد ساري المفعول، فينبغي مطالبة المنصة بتقديم توضيح.
وعندما تبقى هوية الجهات المسؤولة غير واضحة، يمكن طرح خمسة أسئلة على المنصة:
ما الاسم القانوني الكامل للمؤسسة التي تصدر البطاقة المتاحة في دولة إقامتي؟
ما رقم تسجيلها التنظيمي، وما اتفاقية حامل البطاقة التي يوقعها المستخدمون؟
من يحتفظ بعملات USDT أو USDC المودعة ويتحكم فيها قبل تحويلها إلى رصيد للبطاقة؟
ما الطبيعة القانونية لرصيد البطاقة المتاح للإنفاق، وما ترتيبات حماية أموال العملاء أو آليات الحماية الأخرى التي تنطبق عليه؟
إذا انتهت شراكة إصدار البطاقات، فمن يظل مسؤولاً عن معالجة المبالغ المستردة للمعاملات السابقة وأرصدة الحسابات والمعاملات التي لم تكتمل بعد؟
إذا اكتفت المنصة بالرد بأنها «تتعاون مع بنوك مرخصة حول العالم»، دون تحديد الجهة المصدرة وترتيبات الأموال التي تنطبق على المستخدم، فإن هذا الرد لا يوضح مسؤوليات الأطراف المختلفة.
وقبل إيداع الأموال، ينبغي للمستخدم العادي أن يحصل على إجابات واضحة عن ثلاثة أسئلة على الأقل:
ما الكيان القانوني الذي يصدر بطاقتي فعلياً بصورة مشروعة؟
من يتحكم في الأصول الرقمية التي أودعتها والرصيد المتاح للإنفاق، ومن يحتفظ بكل منهما أو يتحمل التزام إعادته؟
إذا جُمد حسابي أو نشأ نزاع بشأن استرداد مبلغ أو انتهى برنامج البطاقات، فإلى أي مؤسسة يجب أن أتوجه، وبموجب أي عقد أقدم مطالبتي؟
إذا أمكن الحصول على إجابات واضحة عن هذه الأسئلة الثلاثة، يكون لدى المستخدم الحد الأساسي من المعلومات اللازمة لفهم العلاقات المتعلقة بأمواله وحقوقه التعاقدية.
أما إذا تعذر حتى تحديد الجهة الفعلية المصدرة للبطاقة، أو عجزت المنصة عن توضيح طبيعة هيكل الحسابات الذي تُحفظ فيه أموال العملاء، فإن موثوقية ترتيباتها المالية على المدى الطويل تظل موضع شك، حتى لو كانت البطاقة تعمل حالياً بصورة طبيعية في عمليات الشراء.