
VisaやMastercardのロゴが付いた暗号資産決済カードの裏側には、法的に独立した複数の企業が関与していることがある。利用者はプラットフォームを通じてカードを申し込み、USDTやUSDCを入金し、そのカードで買い物をする。しかし、アプリを運営する企業が実際のカード発行会社とは限らず、入金されたデジタル資産や資金を保管しているとも限らない。
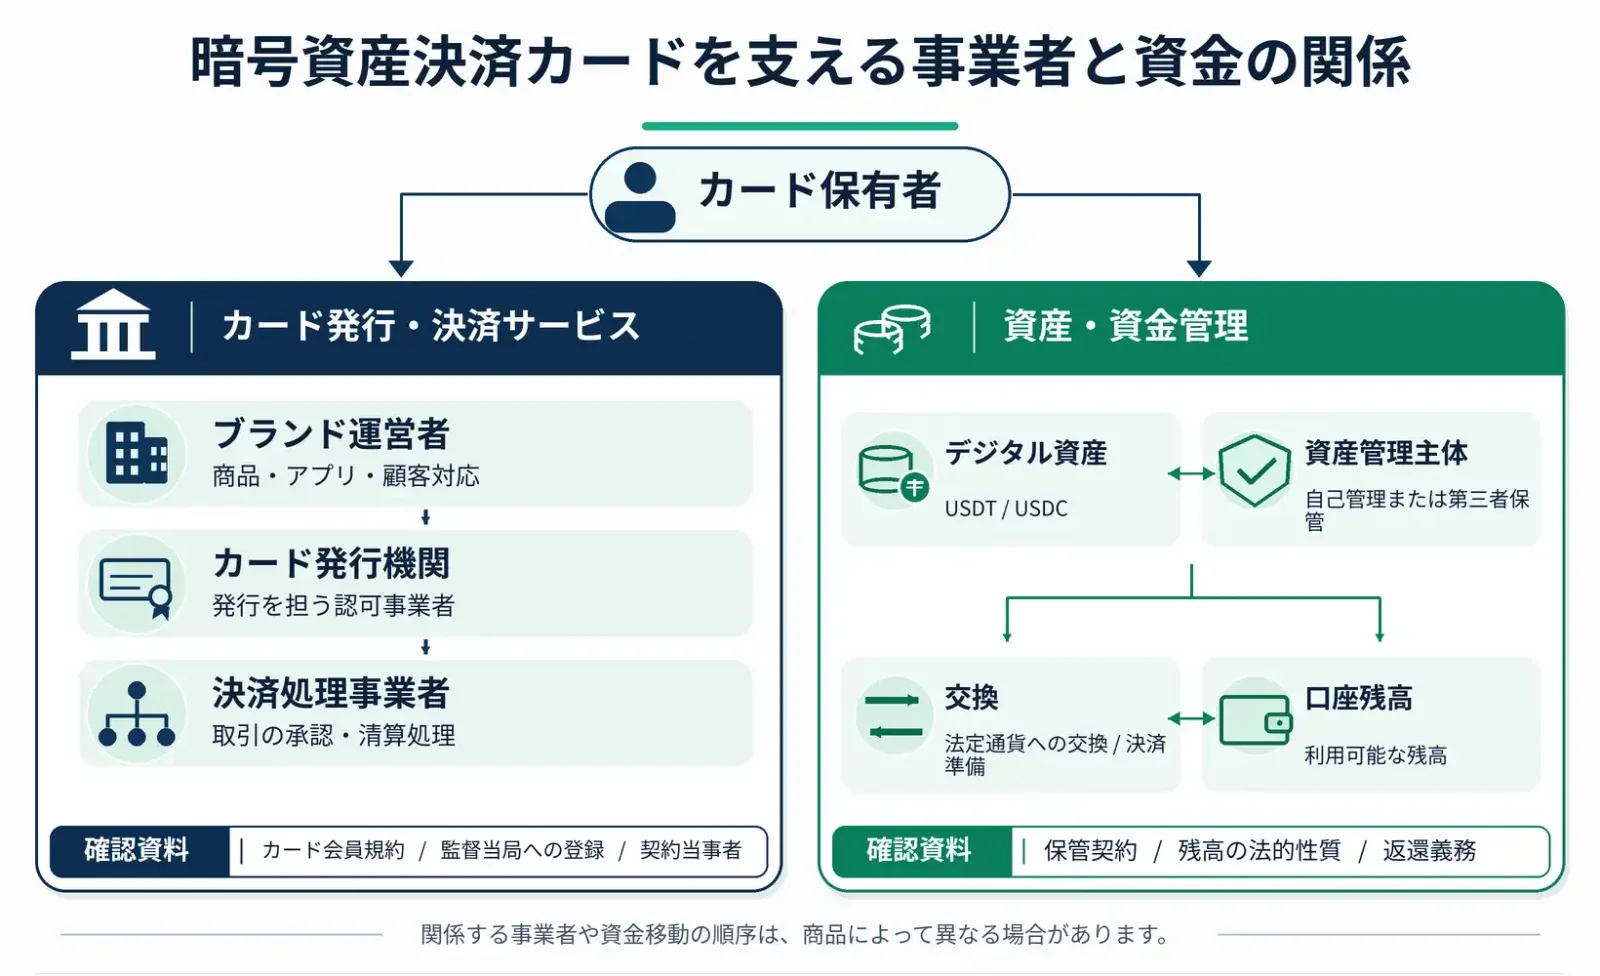
暗号資産決済カードのブランドによっては、商品設計、カスタマーサポート、顧客獲得だけを担当する場合がある。カードの発行は必要な認可を受けた金融機関が担い、取引の承認やクリアリングは専門の処理事業者に委託される。一方、デジタル資産は暗号資産取引所、カストディ事業者、あるいは利用者自身のオンチェーンウォレットで管理されている可能性がある。
日常の支払いが問題なく行われている間は、こうした違いを意識する機会は少ない。だが、口座の凍結、資金の引き出し制限、発行会社との提携終了、プラットフォームの事業停止が発生すれば、利用者は誰と金融サービス契約を結んでいるのか、カード取引を処理するのは誰か、口座資産を管理するのは誰か、紛争が生じた際にどの企業へ請求すべきかを把握する必要がある。
暗号資産決済カードの実態を調べる際、ブランドの知名度やVisaネットワークへの対応状況、公式サイトに掲載された規制上のライセンスだけでは判断できない。より確実なのは、カード会員規約、規制当局の登録情報、資金の流れをたどり、各段階で責任を負う法人を確認することだ。
1. カードの背後にある法人を特定する
従来の銀行が発行するデビットカードでは、銀行のブランド、カード発行会社、預金口座の提供者が同じ銀行であることが多い。そのため、責任の所在は比較的分かりやすい。
暗号資産決済カードの事業構造は、これよりも多様だ。特に銀行以外のフィンテック企業が提供する商品では、カード発行や資金関連サービスを複数の機関が分担するケースが一般的に見られる。
非銀行系ブランドの暗号資産決済カードでは、主に次のような役割分担がある。
関係機関・役割 | 主な業務 | 確認すべき事項 |
|---|---|---|
ブランド運営会社 | アプリ、商品設計、顧客獲得、カスタマーサポート | 登記上の法人名、金融サービス契約の直接の当事者かどうか |
カード発行会社(Card Issuer) | カードの発行、契約に基づく決済サービスの提供 | 発行主体の法人名、規制当局の登録番号、対象地域 |
BIN Sponsor | カードプログラムに必要なBINとカードネットワークへの接続体制の提供 | 発行業務とネットワーク上の責任を負う主体 |
プログラムマネージャー(Program Manager) | カードプログラムの運営・調整 | カード会員に対する具体的な契約上の責任 |
発行会社向けプロセッサー(Issuer Processor) | 取引承認、トランザクション処理、カードシステム | 技術サービスの提供のみにとどまるか |
資産カストディ事業者・口座サービス提供者 | デジタル資産、電子マネー、法定通貨残高の管理 | 資産の管理権限、返還義務、資金保全の仕組み |
Visaのパートナーの役割に関する説明では、BIN Sponsor、Issuer Processor、Program Managerが別々の役割として示されている。
一社が複数の役割を兼ねる場合もあれば、国ごとに異なる提携先と事業を展開する場合もある。同じブランド名でも、欧州で提供するカードと他地域で提供するカードでは、発行会社や資金管理の仕組みが異なる可能性がある。
特に混同されやすいのが「カード発行会社」と「資産のカストディ事業者」だ。
カード発行会社はカードの発行と関連する決済サービスに責任を負う。しかし、利用者がチャージに用いる暗号資産は、別の企業が保管している場合がある。
2. カード会員規約から規制当局の登録情報まで確認する
カード発行会社を特定するうえで、最も直接的な証拠となるのは通常、Cardholder Agreement(カード会員規約)だ。
銀行以外のブランドが提供するカードでは、この規約にブランド名が付いていないことがある。提携銀行、電子マネー発行機関、その他の適法なカード発行主体が規約を提供している場合があるためだ。
利用者は、プラットフォームの公式サイト、カード申込画面、アプリ内の法的文書ページで、次の文書や表記を探すとよい。
Cardholder Agreement または Card Terms
Terms and Conditions
Issued by、Card Issuer
Electronic Money Terms
Card Program Terms
Safeguarding または Custody Disclosure
最初に確認するのは、規約の冒頭や法的表示に記載された発行主体の名称だ。正式な法人名、登記上の住所、規制当局の登録番号に加え、その主体が利用者の居住国・地域向けカードプログラムを担当しているかを調べる。
法人名を特定したら、規制当局の一次情報を確認する。
英国:FCA Firm CheckerまたはFinancial Services Registerで、正式な法人名やFirm Reference Number(FRN)を使い、認可・登録状況、認められた業務範囲、過去の監督上の措置、関連する制限を調べる。電子マネー発行機関としての認可と、暗号資産事業に関するマネーロンダリング対策上の登録は別の資格だ。後者だけでは、カード発行や銀行預金の受け入れが認められている証拠にはならない。
欧州経済領域:まずEBAの決済機関・電子マネー機関登録情報を確認し、続いて該当国の監督当局が保有する原登録情報と照合する。EUのMiCA規則に基づく暗号資産サービス提供者(CASP)の認可については、ESMAのMiCA関連ページと各国の関連登録情報で確認する。CASPの認可と、カード発行や電子マネー業務の認可は異なる規制分野に属する。
米国:規約に銀行名が記載されている場合、FDICのBankFind Suiteで銀行の実在性や預金保険の対象資格を確認できる。ただし、その銀行が実際に該当商品へサービスを提供していることは、カード会員規約で別途確かめる必要がある。
登録情報を確認した後も、三つの点を検証しなければならない。登録された法人と契約当事者は同一か。その認可は関連業務をカバーしているか。その商品は利用者の居住地域向けに提供されているか。グループ会社がライセンスを持っていること、過去に認可を受けていたこと、別の地域でカードが使えることだけでは、これらの疑問は解消しない。
居住地域に適用されるカード会員規約を見つけられない場合、発行会社の特定と契約の適用関係に重大な情報不足がある。
3. Gnosis Pay:発行資格、規制当局の記録、オンチェーン資産を分けて調べる
Gnosis Payの旧個人向けカードプログラムは、各機関の役割が明確に分かれた事例だ。
Gnosis Payが2026年9月21日に公表した正式通知によると、従来の個人向けカードはMonavate関連法人が発行し、Gnosis Payは技術サービス提供者およびカードプログラムの管理者として機能していた。
具体的には次のとおりだ。
英国および対象となる欧州経済領域外のカード会員については、発行会社はMonavate Ltdだった。同社の英国金融行為規制機構(FCA)登録番号は901097である。
欧州経済領域のカード会員については、UAB Monavateが対応する発行会社だった。同社はリトアニア銀行の監督下にあり、認可番号はLB002139である。
Gnosis Payはカード管理プラットフォームを提供し、自社アプリや提携先との連携を通じて関連サービスを担っていた。
こうした関係は、ウェブサイトのロゴから推測したものではない。Gnosis Payがカードサービス終了に関する正式通知で開示した契約上の取り決めに基づくものだ。
一次資料:2026年9月21日付Gnosis Pay正式通知
Monavateの両法人については、規制上の立場も公的登録情報から確認できる。
UAB Monavateはリトアニア銀行の公式登録情報に電子マネー機関として掲載されており、認可番号はLB002139、認可の発効日は2022年3月31日となっている。
英国のMonavate Ltdについては、FCA登録番号901097を用いて英国の金融サービス登録簿で確認できる。同社の公式サイトでも、法人情報と規制上の立場が開示されている。
この事例で特に注目すべきなのは、カード発行とオンチェーン資産の管理権限の関係だ。
Gnosis Payの旧カードは、Gnosis Chain上にある利用者のSafeスマートコントラクト口座と連携していた。公式通知によれば、Safe内の資産は利用者自身が管理しており、Gnosis PayもMonavateも、それらの資産を任意に移転できる利用者の署名鍵を保有していなかった。
一部の利用者は、Moneriumが提供する独立した電子マネーサービスとIBANサービスを通じて、ユーロ建ての送金を受け取ることもできた。Moneriumもカード発行会社とは異なる役割を担っていた。
この仕組みは、四つの要素に分けられる。
Gnosis Pay:ブランド、技術サービス、カードプログラム管理
Monavate:対象地域のカード発行と決済サービス
利用者のSafe:オンチェーン資産の管理権限
Monerium:関連するユーロ建て電子マネーおよびIBANサービス
2026年9月、Gnosis Payは従来の個人向けカードサービスを段階的に終了すると発表した。2026年11月時点で公表されていた予定では、従来のGnosis Payカードは**2026年12月20日23時59分(UTC)**に利用できなくなり、ウェブアプリも出金を除く大部分の機能を停止することになっていた。
一方、旧カードプログラムが終了しても、利用者がSafe内の資産に対する管理権限を自動的に失うわけではない。カード会員は、互換性のあるSafe用ツールを使い、関連するオンチェーン資産を引き続き管理できる。
旧カードの過去の取引に関する返金、異議申し立て、苦情処理は、引き続き従来の発行契約と関連手続きに従って行われる。新たな提携先のカードプログラムへ移行する場合は、新しいカード会員規約への同意が必要になる。
一次資料:Gnosis Payのサービス終了後も継続する機能
Gnosis Payの事例が示しているのは、ブランド、カード発行会社、資産管理者の責任が分離し得るということだ。それぞれの関係を調べて初めて、カードプログラムの変更がどのサービスに影響し、どの資産が引き続き利用者の管理下に残るのかを判断できる。
4. 資産の保管主体を確認するには、交換と返還義務まで追う必要がある
資金の管理体制を調べる際、「お金はどこに保管されているのか」と尋ねるだけでは不十分だ。暗号資産決済カードでは、入金した資産と決済に利用できる残高が別々の口座体系に属し、適用される契約や保護制度も異なる場合がある。
「規制を受ける機関が資金を管理している」という説明だけでは、実態を把握できない。資産の種類、保管方法、入金から支払いまでの間に資産がどのように交換されるかも確認しなければならない。
プラットフォームによる集中管理:デジタル資産口座の規約から確認する
暗号資産決済カードの中には、利用者がまずUSDT、USDCなどの暗号資産をプラットフォームへ入金し、運営側の規則に従ってカードで使える残高へ交換する仕組みがある。
入金後のデジタル資産は、プラットフォーム自身のウォレットで保管される場合も、外部のカストディ事業者に預けられる場合もある。カード発行会社が決済用口座やカード取引を担当していても、交換前の暗号資産を直接保有しているとは限らない。
デジタル資産口座の規約を読み、プラットフォームが資産をカストディ方式で保有しているか、再委託先のカストディ事業者を利用できるか、プラットフォームが財務上の問題に直面した際に利用者がどのような法的請求権を持つかを確認する必要がある。
契約に、一定の条件下で顧客資産の利用、貸し付け、再配分を認める条項がある場合は、それらに伴う資金リスクも評価すべきだ。
もう一つ重要なのは交換のタイミングである。入金直後に交換されるのか、それともカード決済の承認時や最終決済時にトークンが売却されるのか。交換前の保管リスクは誰が負い、交換後の残高について誰が償還・返還義務を負うのか。画面に「米ドル残高」と表示されていても、それは表示上の計算単位を示すにすぎず、法律上の米ドル銀行預金が成立していることを意味しない。
電子マネー残高:発行主体とSafeguardingを確認する
英国や欧州の一部市場では、フィンテック系カードの口座残高が電子マネー機関を通じて提供される場合がある。
こうした機関には通常、顧客資金の保全に関する規制が適用される。例えば、対象となる顧客資金を会社自身の資金から分離し、法律で認められた保全措置を講じることが求められる。
英国のFCAによる決済機関・電子マネー機関向けガイダンスは、こうした義務を説明している。2026年5月7日に施行された追加規則では、照合、記録管理、監督に関する要件が強化された。Monavateの公式法的開示でも、英国のカード口座残高は電子マネーに関するSafeguarding(顧客資金保全)の対象であり、英国の金融サービス補償制度FSCSによる銀行預金の補償対象ではないと説明されている。
電子マネーの仕組みを調べる際には、償還までの期間、手数料、口座凍結や支払拒否の条件に加え、顧客資金の保全用口座が発行機関自身の名義で開設されているかも確認したい。裏付けとなる資金が銀行に預けられていても、電子マネーの保有者とその銀行との間に直接の預金契約が存在するとは限らない。電子マネーの償還請求権と顧客資金の保全体制は、関連はしていても区別すべき法的問題だ。
セルフカストディ型ウォレット:署名権限だけでなく、コントラクトの管理機能も調べる
セルフカストディ型ウォレットやスマートコントラクト口座を利用する暗号資産決済カードでは、利用者が資産を管理するための秘密鍵や署名権限を引き続き保持できる場合がある。
この構造はプラットフォームによる集中管理への依存を減らせる一方、すべての操作を利用者だけで実行できることを意味するわけではない。スマートコントラクトの権限や決済承認の仕組みも検証する必要がある。
具体的には、次の点が重要になる。
資産移転のトランザクションに署名できるのは誰か。
支払いの際、特定のスマートコントラクトにトークンの使用権限を与える必要があるか。
承認した利用可能額を変更・取り消しできるか。
スマートコントラクトにアップグレード、一時停止、管理操作などの特別な権限があるか。
カードサービスが終了しても、一般的なウォレットツールを使って利用者が独立して資産を引き出せるか。
プラットフォームが「Self-Custody」と表示しているだけでは、これらの点は分からない。
また、セルフカストディ型ウォレット内に残っている資産と、すでに支払いや交換の処理に入った資金は区別する必要がある。利用者がウォレットを完全に管理していても、支払いに伴う交換、取引の最終決済、返金の過程では外部サービスへの依存が生じ得る。
担保型商品:借入契約と担保資産を分けて確認する
一部の暗号資産クレジットカードや担保型決済商品では、暗号資産を担保に差し入れることで決済に利用できる与信枠を得られる。
この場合、カード決済サービスと担保資産の保管を別々の機関が提供している可能性がある。
利用者は、担保資産を誰が管理するのか、貸付契約の相手方は誰か、強制清算の条件があるか、カード口座が停止された後に借入と担保の関係がどう継続するかを確認しなければならない。
カード発行銀行が規制対象の金融機関であっても、担保として差し入れた暗号資産に同等の保護が及ぶわけではない。カード発行とデジタル資産担保融資では、契約上の責任もリスクも異なるため、別々に検証する必要がある。
5. BINとライセンスで確認できる範囲
BIN(Bank Identification Number、銀行識別番号)は、カードの発行範囲、地域、商品属性を調べる手掛かりになる。業界では6桁と8桁のBINが併用されており、カード番号の口座範囲まで細分化すると、より詳しい情報が得られる場合がある。VisaのBIN Attribute Sharing Serviceによれば、同じBINの下に異なる口座範囲が存在することがあり、BINが共有されるケースもある。公開検索データベースは常に最新とは限らない。カード番号の先頭6桁だけでは、個々のカード会員に適用される発行契約を完全に特定することはできず、USDTのカストディ事業者を調べることもできない。
ライセンスは、その機関が一定の規制上の地位を持つことを示す。しかし、具体的な保護範囲はライセンスの種類、口座の法的性質、適用法令によって決まる。
暗号資産決済カードに関連する資金の保護を判断するには、三つの問題を切り分ける必要がある。
機関は何を行う認可を受けているのか。 銀行、電子マネー機関、決済機関、暗号資産サービス提供者など、区分によって認められる業務は異なる。
利用者が実際に保有している資産は何か。 銀行預金、電子マネー、プラットフォーム口座内のデジタル資産、利用者が直接管理するオンチェーントークンでは、法的性質が異なる。
問題が生じた際、どのような制度や手続きが適用されるか。 預金保険、顧客資金保全、契約上の債権、資産返還請求、カード取引の異議申し立て手続き、その他の法的救済などが考えられる。
こうした違いによって、金融機関が経営上の問題に直面した場合、口座が凍結された場合、あるいはカードサービスが終了した場合に、利用者が主張できる権利が変わる。
プラットフォームが「認可を受けた銀行と提携している」と説明していても、プラットフォーム内の全資産が銀行の預金保険で保護されるとは限らない。同様に、認可を受けた機関に事業上の問題が発生しても、関連するすべての利用者資産が同じ影響を受けるとは限らない。
重要なのは、その機関がサービスのどの部分に責任を持ち、その責任が利用者の実際の商品と資金に及ぶかどうかだ。
6. 資料が食い違う場合は、不足する証拠を基準に利用を判断する
実際の調査では、公式サイトのフッターに記載された発行会社とカード会員規約にある法人名が異なり、公開BIN検索ツールにはさらに別の名称が表示されることがある。
だからといって、直ちにプラットフォームが虚偽の情報を提供しているとは判断できない。サイトが別の国向けのカードプログラムを説明している場合、規制対象の法人が同じ企業グループに属する場合、公開データベースの更新が遅れている場合などが考えられる。
有効な契約によって違いを説明できない場合は、プラットフォームに確認を求めるべきだ。
関係する法人の違いについて説明が得られなければ、次の五つを質問するとよい。
私の居住国で提供されるカードは、正式な法人名でいうとどの機関が発行しているのか。
その機関の規制当局登録番号は何か。利用者が締結するカード会員規約はどれか。
入金したUSDTやUSDCがカード残高に交換される前に、それらを保管・管理しているのは誰か。
カード残高は法的にどのような性質の資金で、どの顧客資金保全制度やその他の保護措置が適用されるのか。
カード発行に関する提携が終了した場合、過去の取引の返金、口座残高、未完了の取引について、誰が引き続き対応するのか。
プラットフォームが「世界中の認可銀行と提携している」とだけ回答し、利用者に適用される発行会社や資金管理体制を明らかにできないのであれば、その説明から各社の責任を判断することはできない。
一般の利用者も、実際に資金を入金する前に、少なくとも三つの点を明確にしておく必要がある。
自分のカードを法的に発行しているのは、どの法人か。
入金したデジタル資産と決済可能な残高について、それぞれ誰が管理・保管し、返還義務を負うのか。
口座凍結、返金をめぐる紛争、カードプログラムの終了が起きた場合、どの契約に基づき、どの機関へ請求すべきか。
この三つに明確な答えがあれば、利用者は基本的な資金管理の関係と契約上の権利を判断するために必要な情報を把握できる。
実際のカード発行会社すら確認できない場合や、顧客資金がどのような口座構造で管理されるのかをプラットフォームが説明できない場合は、現時点でカードが正常に使えていても、長期的な資金管理体制の信頼性には疑問が残る。