
一張印有 Visa 或 Mastercard 標誌的加密支付卡,背後可能涉及多家彼此獨立的公司。使用者透過某個平台申請卡片,存入 USDT 或 USDC,再用卡片消費,但負責營運 App 的公司,不一定是實際發卡機構,也不一定保管使用者存入的數位資產或資金。
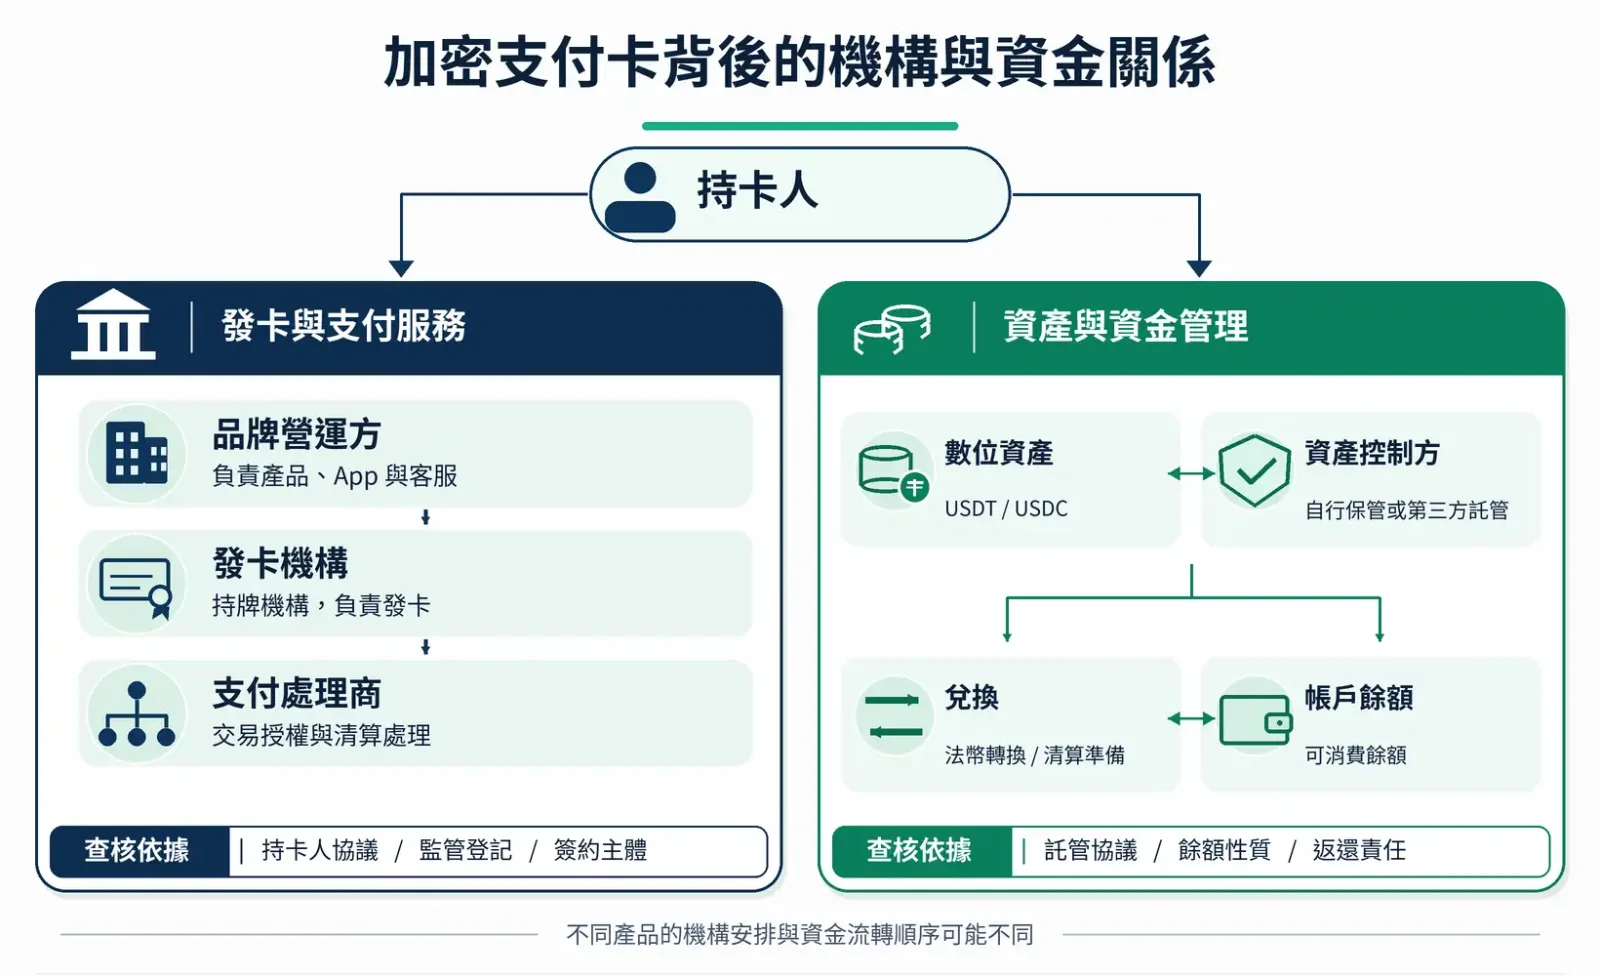
部分加密支付卡品牌負責產品設計、客戶服務與用戶開發,卡片發行則由持牌金融機構承擔,交易授權與清算交由專業處理商負責,數位資產則可能存放在交易所、託管機構,或使用者自己的鏈上錢包。
日常消費順利時,這些機構之間的差異並不明顯。一旦發生帳戶凍結、資金提領受限、發卡合作終止或平台停止營運,使用者就必須弄清楚:自己究竟與哪家公司簽訂了金融服務契約、誰負責處理卡片交易、誰控制帳戶資產,以及發生爭議時應向誰提出請求。
查核一家加密支付卡的背景,不能只看品牌是否知名、是否支援 Visa 網路,或官網展示了哪些監管牌照。更可靠的做法,是沿著持卡人協議、監管登記與資金流向,確認各個環節實際涉及的法律主體。
一、先辨識卡片背後的法律主體
傳統銀行發行的簽帳金融卡,銀行品牌、發卡機構與存款帳戶服務提供者往往是同一家銀行,責任關係相對容易辨識。
加密支付卡的商業架構則更多元。尤其是非銀行金融科技公司推出的產品,發卡與資金服務通常由多家機構共同提供。
非銀行品牌推出的加密支付卡,常見的角色分工如下:
機構角色 | 主要職責 | 查核重點 |
|---|---|---|
品牌營運商 | App、產品設計、用戶開發與客服 | 公司註冊名稱、是否直接簽署金融服務契約 |
發卡機構(Card Issuer) | 發行卡片,提供契約約定的支付服務 | 發卡法律主體、監管編號、適用地區 |
BIN Sponsor | 提供發卡計畫所需的 BIN 與卡片網路接入安排 | 誰承擔發卡及卡片網路相關責任 |
卡片計畫管理商(Program Manager) | 營運及協調發卡計畫 | 對持卡人承擔哪些具體契約責任 |
發卡處理商(Issuer Processor) | 授權、交易處理與卡片系統 | 是否僅提供技術服務 |
資金託管或帳戶服務提供者 | 管理數位資產、電子貨幣或法定貨幣餘額 | 資產控制權、返還責任、資金保障機制 |
Visa 的合作夥伴角色說明分別列出了 BIN Sponsor、Issuer Processor 與 Program Manager。
同一家公司可以同時扮演多個角色,也可能在不同國家與不同合作夥伴展開業務。某品牌在歐洲發行的卡片,與其在其他地區推出的同名產品,未必採用相同的發卡機構或資金架構。
其中最容易混淆的,是「發卡機構」與「資金託管方」。
發卡機構承擔卡片發行及相關支付服務的責任,但使用者用於儲值的加密資產,可能由另一家公司託管。
二、從持卡人協議查到監管登記
確認發卡機構,最直接的證據通常是 Cardholder Agreement(持卡人協議)。
對於非銀行品牌推出的卡片,這份協議可能不以品牌名稱命名,而是由合作銀行、電子貨幣機構或其他合法發卡主體提供。
使用者可以在平台官網、開卡流程及 App 的法律文件頁面尋找:
Cardholder Agreement 或 Card Terms;
Terms and Conditions;
Issued by、Card Issuer;
Electronic Money Terms;
Card Program Terms;
Safeguarding 或 Custody Disclosure。
首先應查看協議首頁或法律聲明中的發卡主體名稱,確認其完整法律名稱、註冊地址、監管編號,以及該機構是否負責使用者所在國家或地區的卡片計畫。
取得法律主體名稱後,再查詢監管機關的原始登記資料:
英國:透過 FCA Firm Checker 或 Financial Services Register,以法律名稱或 Firm Reference Number(FRN)查詢許可狀態、業務範圍、歷史監管措施及相關限制。電子貨幣機構的授權與加密資產業務的反洗錢登記屬於兩種不同資格;後者不能證明機構具備發卡或銀行吸收存款的權限。
歐洲經濟區:先查詢 EBA 支付與電子貨幣機構登記資料,再向所屬國家的主管機關核對原始紀錄。歐盟 MiCA 架構下的加密資產服務提供者(CASP)資格,應透過 ESMA MiCA 頁面及相關國家登記資料查核;CASP 授權與卡片發行、電子貨幣業務許可分屬不同監管範疇。
美國:若協議列有銀行,可透過 FDIC 的 BankFind Suite確認銀行身分及存款保險資格;但仍須從持卡人協議確認該銀行確實為相關產品提供服務。
完成監管登記查詢後,還要回答三個問題:登記主體與契約主體是否為同一法律實體;相關許可是否涵蓋實際提供的業務;產品是否向使用者居住的地區提供服務。集團內某家公司持有牌照、某機構過去曾取得許可,或產品可在某個地區使用,都不足以回答這三個問題。
如果找不到適用於本人所在地區的持卡人協議,發卡機構身分與契約適用性就是重大資訊缺口。
三、Gnosis Pay:發卡資格、監管紀錄與鏈上資產須分別查核
Gnosis Pay 原有的個人卡片計畫,提供了一個機構分工明確的案例。
根據 Gnosis Pay 於 2026 年 9 月 21 日發布的正式通知,其原有面向個人使用者的卡片由 Monavate 相關實體發行,Gnosis Pay 則擔任技術服務提供者及卡片計畫管理商。
具體而言:
英國及其他適用的非歐洲經濟區持卡人,發卡機構為 Monavate Ltd,其英國金融行為監理總署(FCA)登記編號為 901097。
歐洲經濟區持卡人,對應的發卡機構為 UAB Monavate,由立陶宛銀行監管,授權編號為 LB002139。
Gnosis Pay 負責提供卡片管理平台,並透過自身應用程式及合作夥伴整合提供相關服務。
這些機構關係並非根據網站標誌推測,而是 Gnosis Pay 在正式停卡通知中揭露的契約安排。
原始資料:Gnosis Pay 於 2026 年 9 月 21 日發布的正式通知
兩家 Monavate 實體的監管身分,也可以透過官方登記資料查證。
UAB Monavate 在立陶宛銀行官方登記資料中列為電子貨幣機構,授權編號為 LB002139,許可生效日期為 2022 年 3 月 31 日。
英國 Monavate Ltd 則可使用其 FCA 登記編號 901097,透過英國金融服務登記系統查核。該公司官網也揭露了相應的法律主體及監管資訊。
這個案例更值得注意的是,卡片發行與鏈上資產控制之間的關係。
Gnosis Pay 原有卡片與使用者在 Gnosis Chain 上的 Safe 智慧合約帳戶連結。根據官方通知,Safe 中的資產由使用者自行控制,Gnosis Pay 與 Monavate 均不持有可任意轉移這些資產的使用者簽章金鑰。
部分使用者還可以透過 Monerium 提供的獨立電子貨幣與 IBAN 服務接收歐元轉帳。Monerium 與卡片發行機構同樣扮演不同的服務角色。
因此,可以將相關業務區分為四個環節:
Gnosis Pay:品牌、技術服務及卡片計畫管理;
Monavate:對應地區的卡片發行與支付服務;
使用者的 Safe:鏈上資產控制;
Monerium:相關歐元電子貨幣及 IBAN 服務。
2026 年 9 月,Gnosis Pay 宣布逐步終止原有面向個人使用者的卡片服務。根據截至 2026 年 11 月的官方安排,原有 Gnosis Pay 卡片將於 2026 年 12 月 20 日 23:59 UTC 停止使用,其網頁應用程式也將停止提款以外的大部分功能。
但原有卡片計畫終止,不會讓使用者自動失去對 Safe 中資產的控制權。持卡人仍可透過相容的 Safe 工具管理相關鏈上資產。
原卡片的歷史交易退款、爭議及申訴,仍依原發卡契約及相關程序處理。使用者若轉入新的合作夥伴卡片計畫,則須接受新的持卡人條款。
Gnosis Pay 的案例說明,品牌、發卡機構與資產控制方可以各自承擔不同責任。只有逐一釐清這些關係,才能判斷卡片計畫發生變動時,哪些服務會受影響、哪些資產仍由使用者控制。
四、查核資金託管方,必須追查資產轉換與返還責任
查核資金安排,不能只問「錢放在哪裡」。對於加密支付卡,儲值資產與可消費餘額可能分屬不同的帳戶體系,適用不同契約及保障機制。
「資金由某家受監管機構管理」本身並不足以說明資金安排。還需要進一步確認資產類型、保管方式,以及儲值與消費過程中的資產如何轉換。
平台集中託管:從數位資產帳戶協議查起
部分加密支付卡要求使用者先將 USDT、USDC 或其他加密資產存入平台,再由平台依規則轉換為卡片可使用的餘額。
存入後的數位資產可能保存在平台自有錢包,也可能交由第三方託管機構保管。發卡機構負責消費帳戶及支付交易,但不一定直接持有轉換前的加密資產。
應查閱數位資產帳戶協議,確認平台是否以託管方式持有資產、是否可以使用次級託管機構,以及平台發生財務問題時,使用者對相關資產享有何種性質的請求權。
如果協議允許平台在特定條件下使用、出借或重新安排客戶資產,就需要評估相關條款帶來的資金風險。
另一個關鍵問題是兌換時點。資產存入後會立即兌換,還是在刷卡授權或結算時才出售代幣?兌換前由誰承擔託管風險,兌換後又由誰負責贖回或返還餘額?「餘額顯示為美元」只能反映介面的計價方式,無法據此認定使用者在法律上已持有美元銀行存款。
電子貨幣餘額:查核發行主體與 Safeguarding
在英國及部分歐洲市場,金融科技卡片可能透過電子貨幣機構提供帳戶餘額服務。
這類機構通常必須遵守適用的客戶資金保障規定,例如將相關客戶資金與公司自有資金分離,並採取法律允許的保障措施。
英國 FCA 對支付及電子貨幣機構的指引說明了相關要求。自 2026 年 5 月 7 日起實施的補充規則,進一步強化了對帳、紀錄保存及監督安排。Monavate 的官方法律揭露也指出,其英國卡片帳戶餘額依電子貨幣規則進行 Safeguarding(客戶資金保障),而非適用英國 FSCS 的銀行存款補償制度。
查核電子貨幣安排時,還應查看帳戶條款中的贖回時間、費用、凍結及拒絕付款條件,以及客戶資金保障帳戶是否由發行機構以自身名義開立。即使底層資金存放在銀行,電子貨幣持有人與銀行之間也不一定存在直接的存款契約。獨立的贖回請求權與客戶資金保障安排,是兩項彼此相關、但不能混為一談的權利問題。
自託管錢包:除了簽章權限,也要查核合約的其他控制途徑
對於採用自託管錢包或智慧合約帳戶的加密支付卡,使用者可能繼續持有控制資產所需的私鑰或簽章權限。
這種架構可以降低對平台集中託管的依賴,但自託管並不代表所有操作都能由使用者獨立完成。智慧合約權限及支付授權機制仍須查核。
具體包括以下問題:
誰可以簽署資產轉移交易?
消費時是否需要授權特定合約使用代幣?
授權額度能否修改或撤銷?
智慧合約是否具備升級、暫停、管理或其他特殊權限?
如果卡片服務終止,使用者是否仍能透過標準錢包工具獨立提取資產?
僅憑平台使用「Self-Custody」一詞,無法回答這些問題。
此外,還要區分自託管錢包中的資產與已進入支付或兌換流程的資金。即使使用者完全控制自己的錢包,在消費兌換、交易結算或退款期間,仍可能需要依賴外部服務提供者。
抵押型產品:借款與抵押資產必須分開查核
部分加密信用卡或抵押型支付產品,允許使用者以加密資產作為擔保取得消費額度。
在這類架構下,卡片消費服務與抵押資產保管可能由不同機構提供。
使用者需要確認抵押資產由誰控制、貸款契約由誰簽署、是否存在強制清算條件,以及卡片帳戶停用後,貸款與抵押關係將如何延續。
發卡銀行具備受監管身分,不代表抵押資產享有同等保障。卡片發行許可與數位資產抵押貸款涉及不同的契約責任及風險,必須分別查核。
五、BIN 與牌照究竟能證明什麼
BIN(Bank Identification Number,銀行識別碼)可以提供發行範圍、地區及產品屬性的線索。業界目前並行使用六位與八位 BIN;若進一步細分至卡號帳戶範圍,資訊可能更加具體。Visa 的 BIN Attribute Sharing Service說明,同一個 BIN 之下可能存在不同的帳戶範圍,也可能有共享 BIN 的情況。公開查詢資料庫若未及時更新,僅憑卡號前六位,無法完整辨識持卡人實際適用的發卡契約,更無法查出 USDT 的託管機構。
牌照可以證明機構具有相應的監管身分,但實際保障範圍取決於牌照類型、帳戶性質及適用法律。
判斷加密支付卡的資金保障範圍,需要區分三個問題:
機構取得了什麼許可。 它可能是銀行、電子貨幣機構、支付機構或加密資產服務提供者。不同牌照允許從事的業務並不相同。
使用者持有的是什麼資產。 是銀行存款、電子貨幣、平台帳戶中的數位資產,還是由使用者自行控制的鏈上代幣。
發生問題時適用什麼機制。 可能涉及存款保險、客戶資金保障、契約債權、資產返還、卡片交易爭議處理程序,或其他法律救濟途徑。
這些差異決定了機構發生財務困難、帳戶遭凍結或卡片服務停止時,使用者能主張哪些權利。
某平台宣稱「與持牌銀行合作」,不足以證明平台內所有資產均受到銀行存款保險保障。同樣地,一家持牌機構發生業務風險,也不代表所有與其相關的使用者資產都會受到相同影響。
判斷的重點,在於該機構究竟對哪個業務環節承擔責任,以及這項責任是否涵蓋使用者實際使用的產品與資金。
六、資料有衝突時,根據證據缺口決定是否使用
實際查核時,經常會遇到官網頁尾標示一家發卡機構、持卡人協議列出另一家公司,而公開 BIN 查詢工具又顯示第三個名稱的情況。
這不一定表示平台提供了虛假資訊。可能是網站引用了不同國家的卡片計畫、相關監管主體隸屬同一企業集團,也可能是公開資料庫尚未更新。
如果這些差異無法透過有效契約解釋,就應要求平台提出說明。
面對無法解釋的法律主體差異,可以向平台提出五個問題:
我所在國家使用的卡片,究竟由哪一家具有完整法律名稱的機構發行?
該機構的監管編號是什麼?使用者簽署的是哪一份持卡人協議?
存入的 USDT 或 USDC 在轉換為卡片餘額之前,由誰保管及控制?
卡片內的餘額在法律上屬於什麼性質的資金,適用哪些客戶資金保障或其他保護機制?
如果發卡合作終止,歷史退款、帳戶餘額及尚未完成的交易,由誰繼續處理?
如果平台只回答「我們與全球持牌銀行合作」,卻無法確認使用者實際對應的發卡主體及資金安排,這樣的回答仍無法釐清各方責任。
一般使用者在實際儲值之前,至少應弄清楚三件事:
誰是自己這張卡片的合法發卡機構?
存入的數位資產與可消費餘額,分別由誰控制、保管或承擔返還責任?
如果發生帳戶凍結、退款爭議或卡片計畫終止,應依據哪一份契約,向哪一家機構提出請求?
如果這三個問題都有明確答案,使用者就掌握了判斷基本資金關係與契約權利所需的資訊。
如果連實際發卡機構都無法確認,或者平台無法說明使用者資金究竟採用何種帳戶安排,那麼即使卡片目前可以正常消費,其長期資金安排的可靠性仍值得懷疑。