
Detrás de una tarjeta de pago con criptoactivos que lleva el logotipo de Visa o Mastercard puede haber varias empresas jurídicamente independientes. Un usuario solicita la tarjeta a través de una plataforma, deposita USDT o USDC y después la utiliza para pagar sus compras. Sin embargo, la empresa que opera la aplicación no necesariamente es la entidad financiera que emite la tarjeta, ni tiene por qué custodiar los activos digitales o los fondos depositados por el usuario.
Algunas marcas de tarjetas cripto se encargan del diseño del producto, la atención al cliente y la captación de usuarios. La emisión de las tarjetas queda en manos de instituciones financieras autorizadas; la autorización y compensación de las transacciones se delegan a procesadores especializados; y los activos digitales pueden permanecer en un exchange, con un custodio externo o en la propia billetera del usuario en la cadena de bloques.
Mientras los pagos funcionan con normalidad, estas diferencias apenas se perciben. Pero si se congela una cuenta, se restringen los retiros, termina un acuerdo de emisión o una plataforma deja de operar, resulta indispensable saber con qué empresa se contrató el servicio financiero, quién procesa las transacciones de la tarjeta, quién controla los activos y ante quién deben presentarse las reclamaciones.
Para investigar una tarjeta de pago con criptoactivos, no basta con comprobar la reputación de la marca, su compatibilidad con la red Visa o las licencias regulatorias que muestra en su sitio web. Un método más fiable consiste en examinar el contrato del titular, los registros regulatorios y el recorrido de los fondos para identificar a la entidad legal responsable en cada etapa.
1. Identificar las entidades legales que intervienen en la tarjeta
En las tarjetas de débito emitidas por bancos tradicionales, la marca bancaria, el emisor y el proveedor de la cuenta de depósito suelen ser la misma institución. Por eso, las responsabilidades son relativamente fáciles de distinguir.
Las tarjetas de pago con criptoactivos pueden tener estructuras comerciales mucho más diversas. En particular, los productos ofrecidos por empresas fintech no bancarias suelen depender de varias instituciones para la emisión y la prestación de servicios relacionados con los fondos.
En una tarjeta cripto comercializada por una marca no bancaria, la distribución habitual de funciones es la siguiente:
Entidad o función | Responsabilidades principales | Qué debe verificarse |
|---|---|---|
Operador de la marca | Aplicación, diseño del producto, captación de usuarios y atención al cliente | Razón social registrada y si firma directamente los contratos de servicios financieros |
Emisor de la tarjeta (Card Issuer) | Emite la tarjeta y presta los servicios de pago previstos en el contrato | Entidad legal emisora, número de registro regulatorio y jurisdicciones aplicables |
BIN Sponsor | Facilita el BIN del programa y los acuerdos de acceso a la red de tarjetas | Quién asume las responsabilidades de emisión y las obligaciones ante la red |
Administrador del programa (Program Manager) | Opera y coordina el programa de tarjetas | Obligaciones contractuales concretas frente a los titulares |
Procesador del emisor (Issuer Processor) | Autorización, procesamiento de transacciones y sistemas de tarjetas | Si su función se limita a prestar servicios tecnológicos |
Custodio de activos o proveedor de cuentas | Administra activos digitales, dinero electrónico o saldos en moneda fiduciaria | Control de los activos, obligaciones de restitución y mecanismos de protección de fondos |
Visa distingue las funciones de BIN Sponsor, Issuer Processor y Program Manager en su descripción de los tipos de socios.
Una misma empresa puede desempeñar varias funciones o trabajar con socios diferentes según el país. Una tarjeta ofrecida bajo determinada marca en Europa puede utilizar un emisor o una estructura de fondos distintos de los que utiliza un producto con el mismo nombre en otra región.
Una de las confusiones más frecuentes es considerar que el emisor de la tarjeta y el custodio de los fondos son necesariamente la misma entidad.
El emisor asume las obligaciones relacionadas con la emisión y los servicios de pago de la tarjeta. Sin embargo, los criptoactivos que deposita el usuario para financiar sus compras pueden estar bajo la custodia de otra empresa.
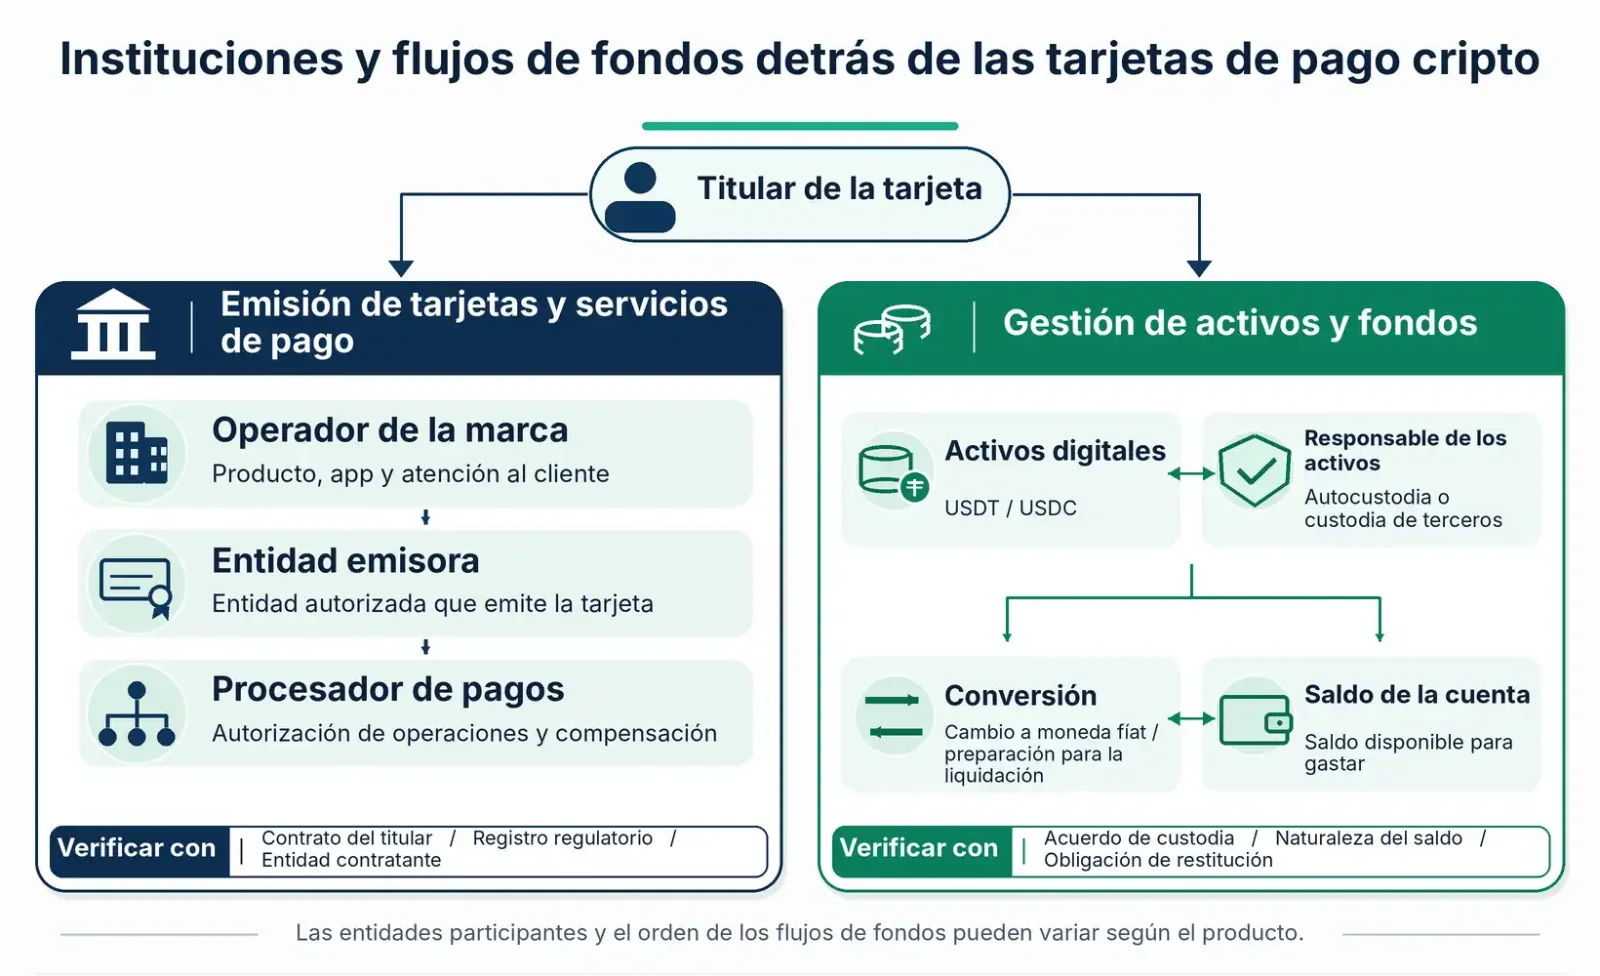
2. Del contrato del titular al registro regulatorio
La prueba más directa para identificar al emisor suele ser el Cardholder Agreement, es decir, el contrato del titular de la tarjeta.
En las tarjetas comercializadas por marcas no bancarias, este contrato puede no llevar el nombre de la marca. En su lugar, puede ser emitido por un banco asociado, una entidad de dinero electrónico u otra entidad legalmente autorizada para emitir tarjetas.
El usuario puede buscar los siguientes documentos y términos en el sitio web de la plataforma, durante el proceso de solicitud o en la sección de documentos legales de la aplicación:
Cardholder Agreement o Card Terms;
Terms and Conditions;
Issued by, Card Issuer;
Electronic Money Terms;
Card Program Terms;
Safeguarding o Custody Disclosure.
El primer paso es revisar el nombre de la entidad emisora que aparece en la portada del contrato o en las declaraciones legales. Es necesario confirmar su denominación legal completa, domicilio registrado, número de registro regulatorio y si corresponde al programa de tarjetas ofrecido en el país o territorio donde reside el usuario.
Una vez identificada la entidad, se deben consultar los registros originales de los organismos reguladores:
Reino Unido: consultar el FCA Firm Checker o el Financial Services Register mediante la razón social o el Firm Reference Number (FRN). Conviene revisar el estado de autorización, las actividades permitidas, los antecedentes de supervisión y las restricciones aplicables. La autorización como entidad de dinero electrónico y el registro para fines de prevención del lavado de dinero en actividades con criptoactivos son categorías diferentes. Este último registro no demuestra que la entidad esté autorizada para emitir tarjetas o captar depósitos bancarios.
Espacio Económico Europeo: comenzar por el registro de entidades de pago y dinero electrónico de la EBA y después contrastar la información con el registro original de la autoridad nacional correspondiente. La autorización de los proveedores de servicios de criptoactivos (CASP) bajo el Reglamento MiCA debe verificarse mediante los recursos de ESMA sobre MiCA y los registros nacionales pertinentes. La autorización CASP pertenece a un ámbito regulatorio distinto del de la emisión de tarjetas y los servicios de dinero electrónico.
Estados Unidos: si el contrato identifica a un banco, el BankFind Suite de la FDIC permite comprobar la identidad del banco y su condición respecto del seguro de depósitos. También es necesario confirmar en el contrato que ese banco efectivamente presta servicios al producto específico.
La consulta del registro no pone fin a la investigación. Todavía deben responderse tres preguntas: ¿la entidad registrada es la misma persona jurídica que figura en el contrato? ¿Su autorización abarca las actividades correspondientes? ¿El producto se ofrece a residentes de la jurisdicción del usuario? Que una empresa del mismo grupo tenga licencia, que una entidad haya estado autorizada anteriormente o que un producto funcione en otro mercado no resuelve estas cuestiones.
Si no se encuentra un contrato del titular aplicable al lugar de residencia del usuario, persiste una falta importante de información sobre la identidad del emisor y la aplicabilidad del contrato.
3. Gnosis Pay: la autorización del emisor, los registros regulatorios y los activos en cadena requieren verificaciones distintas
El programa original de tarjetas para particulares de Gnosis Pay ofrece un ejemplo de responsabilidades institucionales claramente diferenciadas.
Según una notificación formal publicada por Gnosis Pay el 21 de septiembre de 2026, sus tarjetas originales para usuarios particulares eran emitidas por entidades vinculadas a Monavate. Gnosis Pay desempeñaba las funciones de proveedor de servicios tecnológicos y administrador del programa de tarjetas.
En concreto:
Para titulares del Reino Unido y de otras jurisdicciones aplicables fuera del Espacio Económico Europeo, el emisor era Monavate Ltd, registrada ante la Autoridad de Conducta Financiera del Reino Unido (FCA) con el número 901097.
Para titulares del Espacio Económico Europeo, el emisor correspondiente era UAB Monavate, supervisada por el Banco de Lituania y autorizada con el número LB002139.
Gnosis Pay proporcionaba la plataforma de gestión de tarjetas y los servicios relacionados a través de su propia aplicación y de integraciones con socios.
Estas relaciones institucionales no se deducen de los logotipos mostrados en un sitio web. Se basan en los acuerdos contractuales que Gnosis Pay dio a conocer en su notificación formal sobre el cierre de las tarjetas.
Fuente original: notificación formal de Gnosis Pay del 21 de septiembre de 2026
La situación regulatoria de ambas entidades Monavate también puede comprobarse en fuentes oficiales.
UAB Monavate figura en el registro oficial del Banco de Lituania como entidad de dinero electrónico, con autorización LB002139, vigente desde el 31 de marzo de 2022.
En el caso de Monavate Ltd, su registro puede verificarse en el sistema británico de servicios financieros mediante el número FCA 901097. El sitio web de la empresa también publica información sobre la entidad legal y su situación regulatoria.
Lo más relevante de este caso es la relación entre la emisión de tarjetas y el control de los activos en la cadena de bloques.
Las tarjetas originales de Gnosis Pay estaban vinculadas a cuentas de contratos inteligentes Safe de los usuarios en Gnosis Chain. Según la notificación oficial, los usuarios conservaban el control de los activos depositados en sus cuentas Safe. Ni Gnosis Pay ni Monavate poseían las claves de firma de los usuarios que les permitieran transferir libremente esos activos.
Algunos usuarios también podían recibir transferencias en euros mediante servicios independientes de dinero electrónico e IBAN proporcionados por Monerium. La función de Monerium era distinta de la del emisor de las tarjetas.
Por tanto, es posible distinguir cuatro componentes:
Gnosis Pay: marca, servicios tecnológicos y administración del programa de tarjetas;
Monavate: emisión de tarjetas y servicios de pago en las jurisdicciones correspondientes;
Safe del usuario: control de los activos en cadena;
Monerium: servicios relacionados de dinero electrónico en euros e IBAN.
En septiembre de 2026, Gnosis Pay anunció el cierre gradual de sus servicios originales de tarjetas para particulares. Según las disposiciones oficiales disponibles hasta noviembre de 2026, las tarjetas originales de Gnosis Pay dejarían de funcionar el 20 de diciembre de 2026 a las 23:59 UTC. Su aplicación web también dejaría de ofrecer la mayoría de sus funciones, excepto los retiros.
Sin embargo, el cierre del programa original no implicaría que los usuarios perdieran automáticamente el control de los activos mantenidos en Safe. Los titulares podrían seguir administrando esos activos en cadena mediante herramientas compatibles con Safe.
Los reembolsos de operaciones anteriores, las disputas y las reclamaciones relacionadas con las tarjetas originales seguirían tramitándose conforme a los contratos de emisión y procedimientos correspondientes. Los usuarios que migraran a un nuevo programa con otro socio tendrían que aceptar nuevas condiciones para titulares.
Fuente original: servicios que permanecen disponibles después del cierre de Gnosis Pay
El caso de Gnosis Pay muestra que la marca, el emisor y quien controla los activos pueden asumir responsabilidades independientes. Solo al identificar estas relaciones es posible determinar qué servicios se ven afectados por un cambio en el programa y qué activos siguen bajo control del usuario.
4. Verificar la custodia exige seguir la conversión de activos y las obligaciones de restitución
Investigar la custodia no consiste únicamente en preguntar «¿dónde está el dinero?». En una tarjeta de pago con criptoactivos, los activos depositados y el saldo disponible para gastar pueden pertenecer a estructuras de cuentas diferentes, sujetas a distintos contratos y mecanismos de protección.
La afirmación de que «los fondos están administrados por una institución regulada» no ofrece información suficiente. También es necesario determinar qué tipo de activos se mantienen, cómo se custodian y de qué manera se transforman los fondos entre el depósito y el pago.
Custodia centralizada en la plataforma: comenzar por el contrato de la cuenta de activos digitales
Algunas tarjetas exigen depositar primero USDT, USDC u otros criptoactivos en la plataforma, que después los convierte, conforme a sus reglas, en un saldo utilizable con la tarjeta.
Los activos digitales depositados pueden permanecer en billeteras controladas por la plataforma o ser entregados a un custodio externo. El emisor de la tarjeta puede encargarse de la cuenta de gastos y de las operaciones de pago sin mantener directamente los criptoactivos antes de su conversión.
Es necesario examinar el contrato de la cuenta de activos digitales para comprobar si la plataforma mantiene los activos en custodia, si puede recurrir a subcustodios y qué tipo de derecho de reclamación tiene el usuario sobre esos activos si la plataforma atraviesa dificultades financieras.
Cuando el contrato autoriza a la plataforma a utilizar, prestar o reasignar activos de clientes bajo determinadas condiciones, también deben evaluarse los riesgos financieros derivados de esas cláusulas.
Otro punto decisivo es el momento de la conversión. ¿Los activos se convierten inmediatamente después del depósito o los tokens se venden cuando se autoriza o liquida una compra con tarjeta? ¿Quién asume el riesgo de custodia antes de la conversión y quién queda obligado a redimir o devolver el saldo después? Que una aplicación muestre un saldo en dólares solo indica la unidad de cuenta de la interfaz; no demuestra que jurídicamente exista un depósito bancario en dólares.
Saldos de dinero electrónico: identificar al emisor y las medidas de salvaguarda
En el Reino Unido y determinados mercados europeos, las cuentas de tarjetas fintech pueden ofrecerse a través de entidades de dinero electrónico.
Por lo general, estas entidades deben cumplir los requisitos aplicables de salvaguarda de fondos de clientes. Entre ellos pueden encontrarse la separación de los fondos de clientes respecto de los recursos propios de la empresa y el uso de mecanismos de protección permitidos por la ley.
La guía de la FCA para entidades de pago y dinero electrónico explica estas obligaciones. Las normas complementarias que entraron en vigor el 7 de mayo de 2026 reforzaron la conciliación, el mantenimiento de registros y la supervisión. Las declaraciones legales oficiales de Monavate también señalan que los saldos de sus cuentas de tarjetas en el Reino Unido están sujetos a medidas de salvaguarda conforme a las normas de dinero electrónico, y no a la compensación por depósitos bancarios del Financial Services Compensation Scheme (FSCS).
Al examinar estos acuerdos, también deben revisarse los plazos de reembolso del dinero electrónico, las comisiones, las condiciones de congelación de cuentas y de rechazo de pagos, así como si las cuentas de salvaguarda están abiertas a nombre de la entidad emisora. Aunque los fondos subyacentes se depositen en un banco, eso no implica que el titular del dinero electrónico tenga un contrato de depósito directo con ese banco. El derecho de reembolso y las medidas de salvaguarda de fondos son cuestiones jurídicas relacionadas, pero distintas.
Billeteras de autocustodia: comprobar las firmas y otras facultades del contrato inteligente
Cuando una tarjeta se conecta a una billetera de autocustodia o a una cuenta de contrato inteligente, el usuario puede conservar las claves privadas o los permisos de firma necesarios para controlar sus activos.
Esta estructura reduce la dependencia de la custodia centralizada, pero la autocustodia no garantiza que todas las operaciones puedan realizarse sin intervención externa. También deben verificarse los permisos de los contratos inteligentes y los mecanismos de autorización de pagos.
Entre las preguntas importantes están:
¿Quién puede firmar transacciones que transfieran activos?
¿Es necesario autorizar a un contrato específico para utilizar tokens al realizar un pago?
¿Pueden modificarse o revocarse los límites de autorización?
¿Dispone el contrato inteligente de funciones de actualización, suspensión, administración u otros privilegios especiales?
Si termina el servicio de tarjetas, ¿puede el usuario retirar sus activos de forma independiente mediante herramientas estándar de billetera?
La simple utilización del término «Self-Custody» por parte de una plataforma no responde a estas preguntas.
También es fundamental distinguir los activos que permanecen en una billetera de autocustodia de los fondos que ya han entrado en un proceso de pago o conversión. Aunque el usuario controle plenamente su billetera, puede seguir dependiendo de proveedores externos durante la conversión, la liquidación de operaciones o la gestión de reembolsos.
Productos respaldados por garantías: examinar por separado el préstamo y los activos dados en garantía
Algunas tarjetas de crédito con criptoactivos y productos de pago respaldados por garantías permiten obtener un límite de gasto mediante activos digitales aportados como garantía.
En este modelo, el servicio de pagos con tarjeta y la custodia de los activos en garantía pueden estar a cargo de instituciones diferentes.
El usuario debe confirmar quién controla la garantía, qué entidad firma el contrato de préstamo, si existen condiciones de liquidación forzosa y cómo continuarán las relaciones de préstamo y garantía si se desactiva la cuenta de la tarjeta.
La condición regulada del banco emisor no significa que los criptoactivos aportados como garantía reciban una protección equivalente. La emisión de tarjetas y los préstamos garantizados con activos digitales conllevan responsabilidades contractuales y riesgos diferentes que deben verificarse por separado.
5. Qué pueden demostrar realmente los BIN y las licencias
El BIN (Bank Identification Number o número de identificación bancaria) puede ofrecer indicios sobre el ámbito de emisión, la región y las características del producto. En el sector coexisten BIN de seis y ocho dígitos, y la información sobre rangos específicos de cuentas puede aportar mayor precisión. El BIN Attribute Sharing Service de Visa explica que un mismo BIN puede contener distintos rangos de cuentas y que también existen BIN compartidos. Las bases de datos públicas no siempre se actualizan de inmediato. Por eso, los seis primeros dígitos de una tarjeta no permiten identificar de forma completa el contrato de emisión aplicable a su titular, y mucho menos al custodio de sus USDT.
Una licencia puede acreditar la condición regulatoria de una institución, pero el alcance de la protección depende del tipo de licencia, la naturaleza de la cuenta y la legislación aplicable.
Para evaluar la protección de los fondos vinculados a una tarjeta cripto, es necesario separar tres cuestiones.
¿Qué actividades tiene autorizadas la institución? Puede tratarse de un banco, una entidad de dinero electrónico, una entidad de pago o un proveedor de servicios de criptoactivos. Cada autorización permite desarrollar actividades diferentes.
¿Qué activo posee realmente el usuario? Puede ser un depósito bancario, dinero electrónico, activos digitales mantenidos en una cuenta de plataforma o tokens en cadena controlados directamente por el usuario.
¿Qué mecanismos se aplican si surge un problema? Dependiendo de la estructura, pueden intervenir seguros de depósitos, medidas de salvaguarda de fondos de clientes, derechos contractuales de crédito, restitución de activos, procedimientos de disputa de tarjetas u otros recursos legales.
Estas diferencias determinan qué derechos puede ejercer el usuario si una institución afronta dificultades financieras, se congela una cuenta o se interrumpe el servicio de tarjetas.
Que una plataforma afirme que «colabora con un banco autorizado» no demuestra que todos los activos mantenidos en ella estén cubiertos por un seguro de depósitos bancarios. Del mismo modo, los problemas operativos de una entidad autorizada no necesariamente afectan por igual a todos los activos de los usuarios vinculados a ella.
La cuestión central es identificar en qué parte del servicio asume responsabilidades cada institución y si esas responsabilidades abarcan el producto y los fondos concretos del usuario.
6. Cuando las fuentes se contradicen, decidir según la información que falta
En una investigación pueden aparecer tres nombres distintos: uno en el pie de página del sitio web, otro en el contrato del titular y un tercero en una herramienta pública de consulta de BIN.
Esto no significa necesariamente que la plataforma haya publicado información falsa. Es posible que el sitio web haga referencia a programas de distintos países, que las entidades reguladas pertenezcan al mismo grupo empresarial o que la base de datos pública no haya incorporado los cambios más recientes.
Si un contrato válido no permite explicar las diferencias, corresponde solicitar una aclaración a la plataforma.
Cuando existen discrepancias sin resolver sobre las entidades responsables, conviene formular cinco preguntas:
¿Cuál es la razón social completa de la entidad que emite la tarjeta disponible en mi país?
¿Cuál es su número de registro regulatorio y qué contrato del titular firman los usuarios?
¿Quién custodia y controla los USDT o USDC depositados antes de convertirlos en saldo de la tarjeta?
¿Cuál es la naturaleza jurídica del saldo disponible para gastar y qué medidas de salvaguarda u otros mecanismos de protección se aplican?
Si termina el acuerdo de emisión, ¿quién continúa gestionando los reembolsos de operaciones anteriores, los saldos de las cuentas y las transacciones pendientes?
Si la plataforma se limita a responder «trabajamos con bancos autorizados en todo el mundo», pero no identifica al emisor ni los acuerdos sobre fondos aplicables al usuario, su respuesta no permite determinar las responsabilidades de cada parte.
Antes de depositar fondos, cualquier usuario debería aclarar al menos tres cuestiones:
¿Qué entidad legal emite realmente mi tarjeta?
¿Quién controla o custodia mis activos digitales depositados y mi saldo disponible para gastar, y quién tiene la obligación de devolverlos?
Si se congela mi cuenta, surge una disputa por un reembolso o termina el programa de tarjetas, ¿a qué entidad debo reclamar y en virtud de qué contrato?
Cuando estas tres preguntas tienen respuestas claras, el usuario dispone de la información básica necesaria para evaluar las relaciones sobre los fondos y sus derechos contractuales.
Si ni siquiera es posible identificar al emisor real, o la plataforma no puede explicar bajo qué estructura de cuentas mantiene los fondos de sus clientes, la fiabilidad de sus acuerdos a largo plazo sigue siendo cuestionable, aunque la tarjeta funcione actualmente para realizar compras.